一、入站连接入门
本单元从 Ursa Major Solar 的真实安全挑战开始,然后探索入站连接是什么,以及构成 Private Connect 的关键架构组件。
学完本单元,你将能够:解释什么是入站连接、理解入站连接的用例、描述入站连接的高层流程。
跨云集成:风险业务——安全挑战
Ursa Major Solar 是一家销售太阳能组件的可再生能源公司,用托管在 AWS 的企业资源规划(ERP)软件上的库存管理应用跟踪产品。这些高度敏感的库存数据放在虚拟私有云(VPC)中。当 ERP 系统有产品变更时,公司需立即把这些变更发送到 Sales Cloud 的销售团队;Salesforce 有变更时,也需通过 ERP 的订单管理 API 更新 AWS。但最近 ERP 系统遭遇安全事件,使 Salesforce 集成的公共 API 一段时间不可用,导致生产力损失、报价延迟与错失季末销售。由于业务流程横跨两个公共云(Salesforce 与 AWS),每当为集成而公开暴露后端系统时,就面临更高的 DDoS 攻击风险。

Neustar 报告显示,2020 年记录的 DDoS 攻击数量比 2019 年同期增长 151%。Maria 需要一种无需公开暴露系统即可提升 AWS 集成安全性的方式——这就是 Salesforce Private Connect。
什么是入站连接
从 Private Connect 的角度看,任何从外部提供商(如 AWS)通过私有互联网进入 Salesforce 的 HTTP/s 流量,都称为入站(inbound)方向。为此,需要在 Salesforce 内建立一个入站私有连接,让流量从 AWS 通过私有互联网流向 Salesforce。

上图展示了两个云——Salesforce 与 AWS,箭头从 AWS 指向 Salesforce(入站方向)。这个连接在 Setup 中声明式创建,配置完成后现有 Salesforce API 自动通过私有隧道工作,无需代码更改。
跨云集成——引入 Private Connect
Private Connect 在 AWS 与 Salesforce 之间实现安全、私有的连接,无需代码。关键好处:流量走私有互联网而非公共;无公共 API 暴露 → 大幅降低 DDoS 风险;无需改代码——在 Setup 中声明式配置;用 AWS PrivateLink 技术建立安全隧道。结果:Ursa Major 的 AWS 到 Salesforce 集成在网络层得到安全保护——透明地、不改一行集成代码。旧方式:公共 API 暴露 → DDoS 漏洞;Private Connect 方式:私有隧道 → 无公共暴露。
入站连接的组成——Transit VPC 与 PrivateLink
Private Connect 入站连接有五个关键组件。Salesforce 管理的 Transit VPC:Private Connect 的心脏,部署在与应用相同的 AWS 区域,作为连接 AWS 应用与 Salesforce org 的安全桥梁。AWS PrivateLink:在 VPC 间提供私有连接的 AWS 技术,连接 Salesforce Transit VPC 与你的 VPC,流量不触碰公共互联网。AWS Endpoint Service Name:暴露 AWS 资源供其他服务引用的机制,Maria 提供它让 Transit VPC 指向其 VPC 以创建端点。
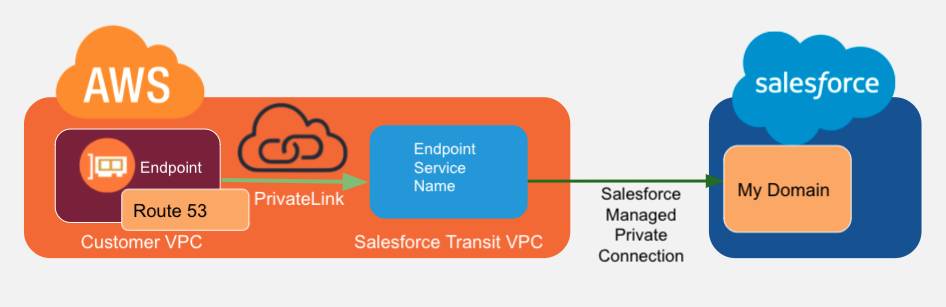
上图展示了入站连接的组件:VPC、AWS PrivateLink、AWS Endpoint Service Name、Amazon Route 53 与 My Domain。
入站连接的组成——Route 53 与 My Domain
Amazon Route 53:把 VPC 流量重定向到 AWS 之外基础设施的服务。Maria 定义一个流量规则,把 Ursa Major 所有数据传输请求通过新私有连接发送到 Salesforce org。My Domain:Salesforce org 的 Web 标识 URL,是 Maria 在 Route 53 中提供的目标 URL,确保入站流量到达正确的 org。整体流程:AWS VPC → PrivateLink → Transit VPC → Route 53 → My Domain → Salesforce Org。全程私有、安全,无公共互联网暴露。
二、创建入站连接
本单元动手实践:在 AWS 创建 PrivateLink 端点,并在 Salesforce 创建对应的入站连接。
学完本单元,你将能够:在 AWS 中创建客户 VPC 与 Salesforce transit VPC 之间的 PrivateLink 连接、在 Salesforce 创建入站连接。
在 AWS 创建端点
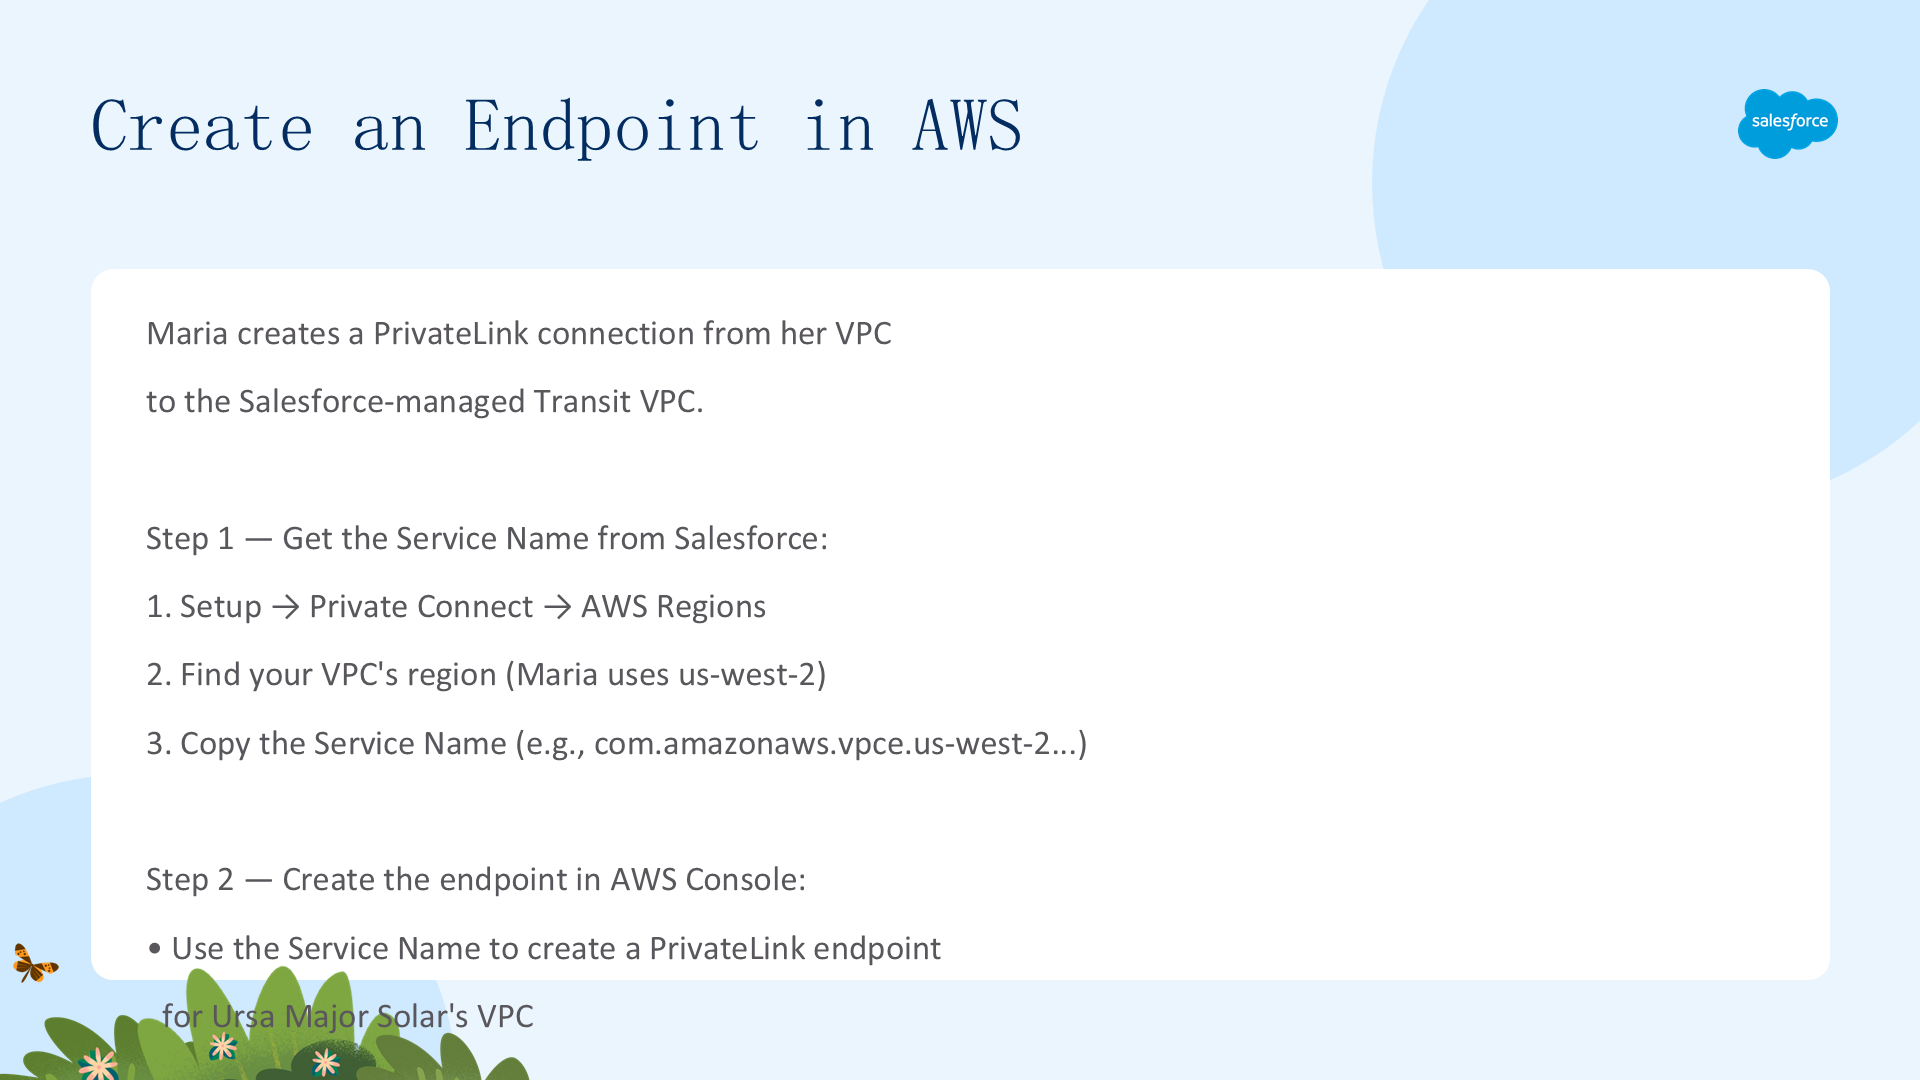
Maria 先通过新的 AWS 端点创建从客户 VPC 到 Salesforce 管理 transit VPC 的 PrivateLink 连接。

第一步:从 Salesforce 获取 Service Name——Setup → Private Connect → AWS Regions,找到 VPC 所在区域(Maria 用 us-west-2),复制对应的 Service Name。第二步:在 AWS 控制台用 Service Name 为 Ursa Major 的 VPC 创建 PrivateLink 端点。

上图是 Private Connect Setup 页,列出了各 AWS 区域及其 Service Name。第三步:安全保存三个信息——VPC Endpoint ID(创建 Salesforce 入站连接时用)、VPC ID(配置 Route 53 时用)、端点子网的 IP 地址(配置 Route 53 时用)。
在 Salesforce 创建入站连接
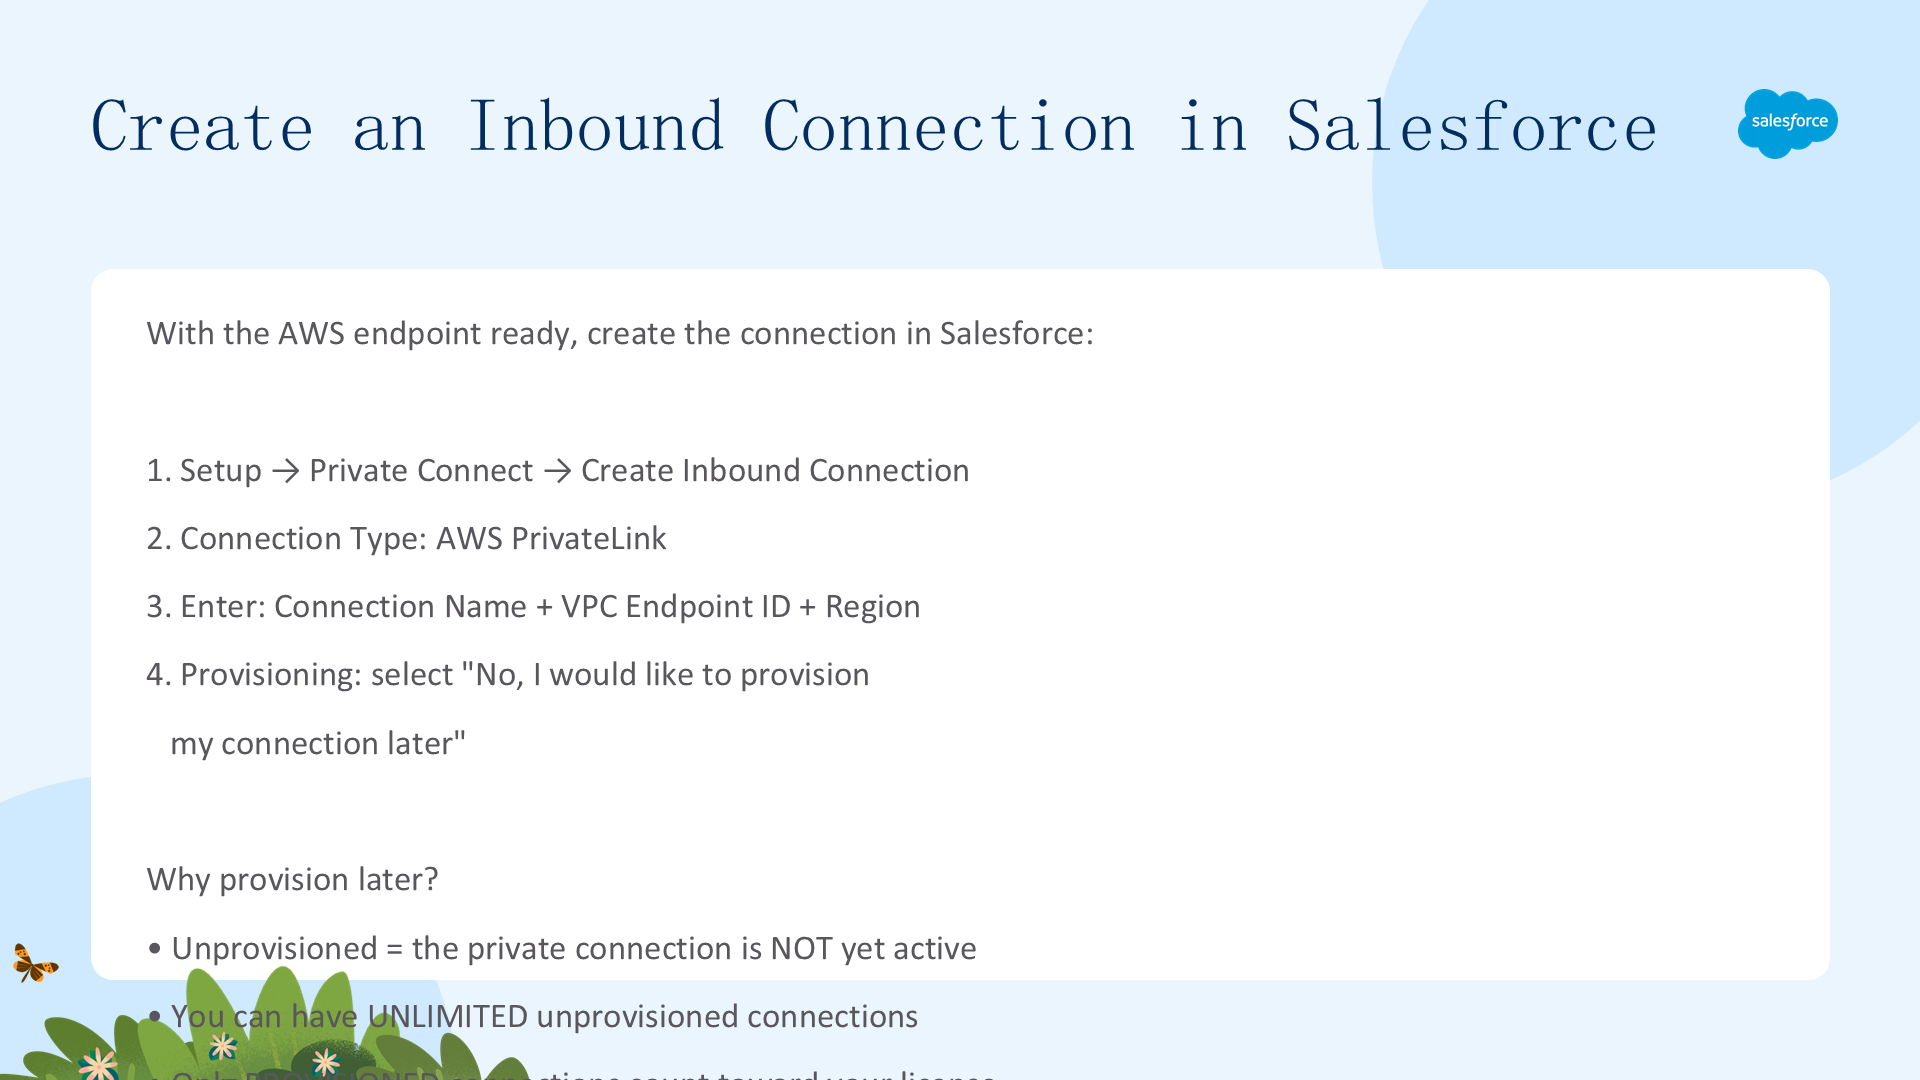
AWS 端点就绪后,在 Salesforce 创建连接:Setup → Private Connect → Create Inbound Connection,Connection Type 选 AWS PrivateLink,输入 Connection Name、VPC Endpoint ID 与区域,Provisioning 选 "No, I would like to provision my connection later"。

为什么稍后配置:未配置(unprovisioned)意味着私有连接尚未建立;可以有无限个未配置连接;只有已配置的连接才计入许可;未配置连接可打包(可包含在管理包中供订阅 org 使用)。点击 Save 后连接出现在列表中,准备好时再配置。
三、配置并使用入站连接
本单元完成设置:配置 Route 53、配置连接、同步状态,并理解连接的不同状态。
学完本单元,你将能够:在 AWS 配置 Route 53 映射、在 Salesforce 配置入站连接、了解入站连接的不同状态。
将 AWS 流量路由到 Salesforce org——My Domain
Maria 用 Amazon Route 53 把 VPC 流量通过新 PrivateLink 连接路由到 Salesforce org。先获取 My Domain:Setup → My Domain,复制 My Domain Name 与域名后缀(不含子域)。
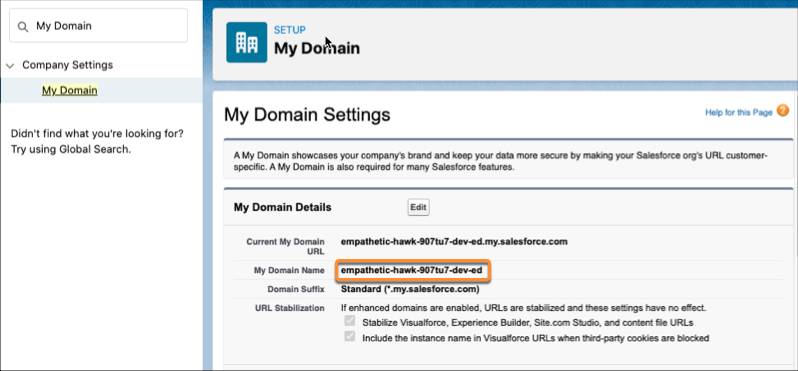
My Domain 是 org 的唯一 URL 标识,是入站流量的目标,告诉 Route 53 流量该发往哪个 org。
将 AWS 流量路由到 Salesforce——Route 53 设置
在 AWS 控制台配置 Route 53:进入 Route 53 Dashboard,创建私有托管区域(关联端点 VPC ID,命名 my.salesforce.com),再为托管区域创建记录集(含 My Domain Name 与端点子网 IP 地址)。

上图是 Route 53 dashboard,显示托管区域与记录集。配置后,VPC 中发往 Salesforce org 的流量会自动通过 PrivateLink 隧道路由,而非公共互联网。私有通道即将完成——只需在 Salesforce 配置连接。
在 Salesforce 同步入站连接
配置连接以激活私有链接:Setup → Private Connect → 找到连接 → Actions → Provision,状态显示 Pending Acceptance(等待 AWS VPC 批准)。

状态变为 Ready 后,Actions → Sync 获取 AWS 最新状态。连接状态表:Unprovisioned(unmapped,PrivateLink 未认领)、PendingAcceptance(等待 VPC 批准)、PendingActivation(等待 transit VPC 完成)、Ready(PrivateLink 可用)、DeletedRemotely(AWS 管理员移除)、TeardownInProgress(等待删除)、Unprovisioned(记录已在 AWS 侧删除)。Sync 会拉取 AWS 连接的最新状态——若已配置但未就绪,记得 sync。
令人难以置信
Maria 的入站连接已上线!她现在可以从 AWS 应用调用任何 Salesforce API——通过私有连接,无公共互联网暴露。完成的工作:在 VPC 间创建 AWS PrivateLink 端点、配置 Route 53 做私有流量路由、在 Salesforce 建立并配置入站连接、所有 Salesforce API 现在可从 AWS 私密访问。下一步:数据从 Salesforce 流出怎么办?——见 Private Connect Outbound Connections 模块。跨云集成,已安全,无需代码。