一、认识 Privacy Center
本单元学习隐私为何重要、Privacy Center 是什么,以及它的三大功能——数据管理策略、数据主体访问请求、同意管理。
学完本单元,你将能够:讨论隐私与隐私管理对组织的重要性、描述 Salesforce 中 Privacy Center 的三个关键功能。
开始之前
建议先完成 Data Privacy 模块(覆盖全球最新隐私法规)。隐私合规对任何组织都很难——不同地区与全球有不同法规、且不断演变。Privacy Center 帮你有效管理满足多样且演进隐私要求的策略。
什么是隐私
在数据驱动的世界里,企业收集敏感客户数据以提供个性化体验;客户希望与重视隐私管理、保护其个人信息安全的公司交易。对企业来说,数据保护本身就是建立信任。两大要务:合规(遵守演进的隐私法规)与管理(在数据生命周期每个阶段管理数据,无论在 Salesforce 平台内外)。Privacy Center 帮你在数据生命周期每个阶段维护客户隐私——数据最小化、删除/去标识、数据可移植性、同意管理。
Privacy Center 到底是什么
Privacy Center 是一套工具,帮助你在整个组织管理隐私策略与请求,通过三个不同功能实现。

上图概述了 Privacy Center 的功能与能力。三个功能:数据管理策略(组织级保护敏感数据)、数据主体访问请求(DSAR)(响应个人请求)、Preference Manager(捕获与管理同意)。三者共同覆盖隐私运营的全谱系。
管理敏感数据的隐私策略
定义数据管理策略,确保生产环境只保留必要的 PII:可配置策略掩码或删除消费者数据、大规模运行以支持合规并降低存储成本;被遗忘权(RTBF)策略履行个人删除请求,处理与特定个人绑定的掩码/删除。可选:把被掩码/删除的数据保留在 Hyperforce Data Retention Store(平台外、普通用户不可访问),供审计用。组织级策略 = 规模,个人 RTBF 策略 = 精准。
响应数据主体访问请求的隐私策略
为数据可移植性处理 DSAR:创建可移植性策略,向数据主体提供其 PII 副本,让其审查信息准确性,以结构化、机器可读格式(CSV/JSON)交付。这支持 GDPR、CCPA 等法规中的可移植性原则——个人有权知道你持有他们的什么数据,可移植性策略实现了这一权利。
Preference Manager
简化客户同意与偏好:创建自定义表单捕获同意,客户选择如何被联系与为何目的,表单可托管在你的网站或 Experience Cloud,保持跨渠道同意数据一致。注意:Cumulus Cloud 将在稍后推出同意管理,本模块聚焦数据管理与可移植性策略。
认识 Cumulus Cloud Corporation
场景:Cumulus Cloud 是一家多元化金融服务巨头,总部在匹兹堡。其管理员 Matt O'Brien 需要用 Privacy Center 满足五项要求:合规各运营地区隐私法规、满足金融业数据保留要求、优化存储成本、响应用户数据副本请求(可移植性)、履行删除/掩码请求(RTBF)。他的实施计划:第一阶段先做数据管理与可移植性策略,第二阶段再做同意管理。接下来跟随 Matt 为 Privacy Center 做准备。
二、为 Privacy Center 做准备
本单元在创建策略前,先理解数据模型、字段级与记录级保护选项,以及有效保留策略的设计考量。
学完本单元,你将能够:讨论使用 Salesforce Platform Privacy Consent Data Model 的好处、列出 Privacy Center 保护用户数据的一些方式。
理解你的同意数据模型
Matt 的第一步是理解数据全貌:PII 存在哪里、如何流经系统、是否以支持合规的方式捕获与管理。Platform Privacy Consent Data Model 的好处:用 Individual 对象作为策略的单一顶层对象;简化 Preference Manager 中的表单创建;从一个级别开始,随需求演进添加粒度(Individual → Leads → Contacts);考虑个人的整体体验而非单一接触点。任何同意数据模型都可用于 Privacy Center,但 Platform Consent Data Model 让它更简单。
理解 Privacy Center 中的策略
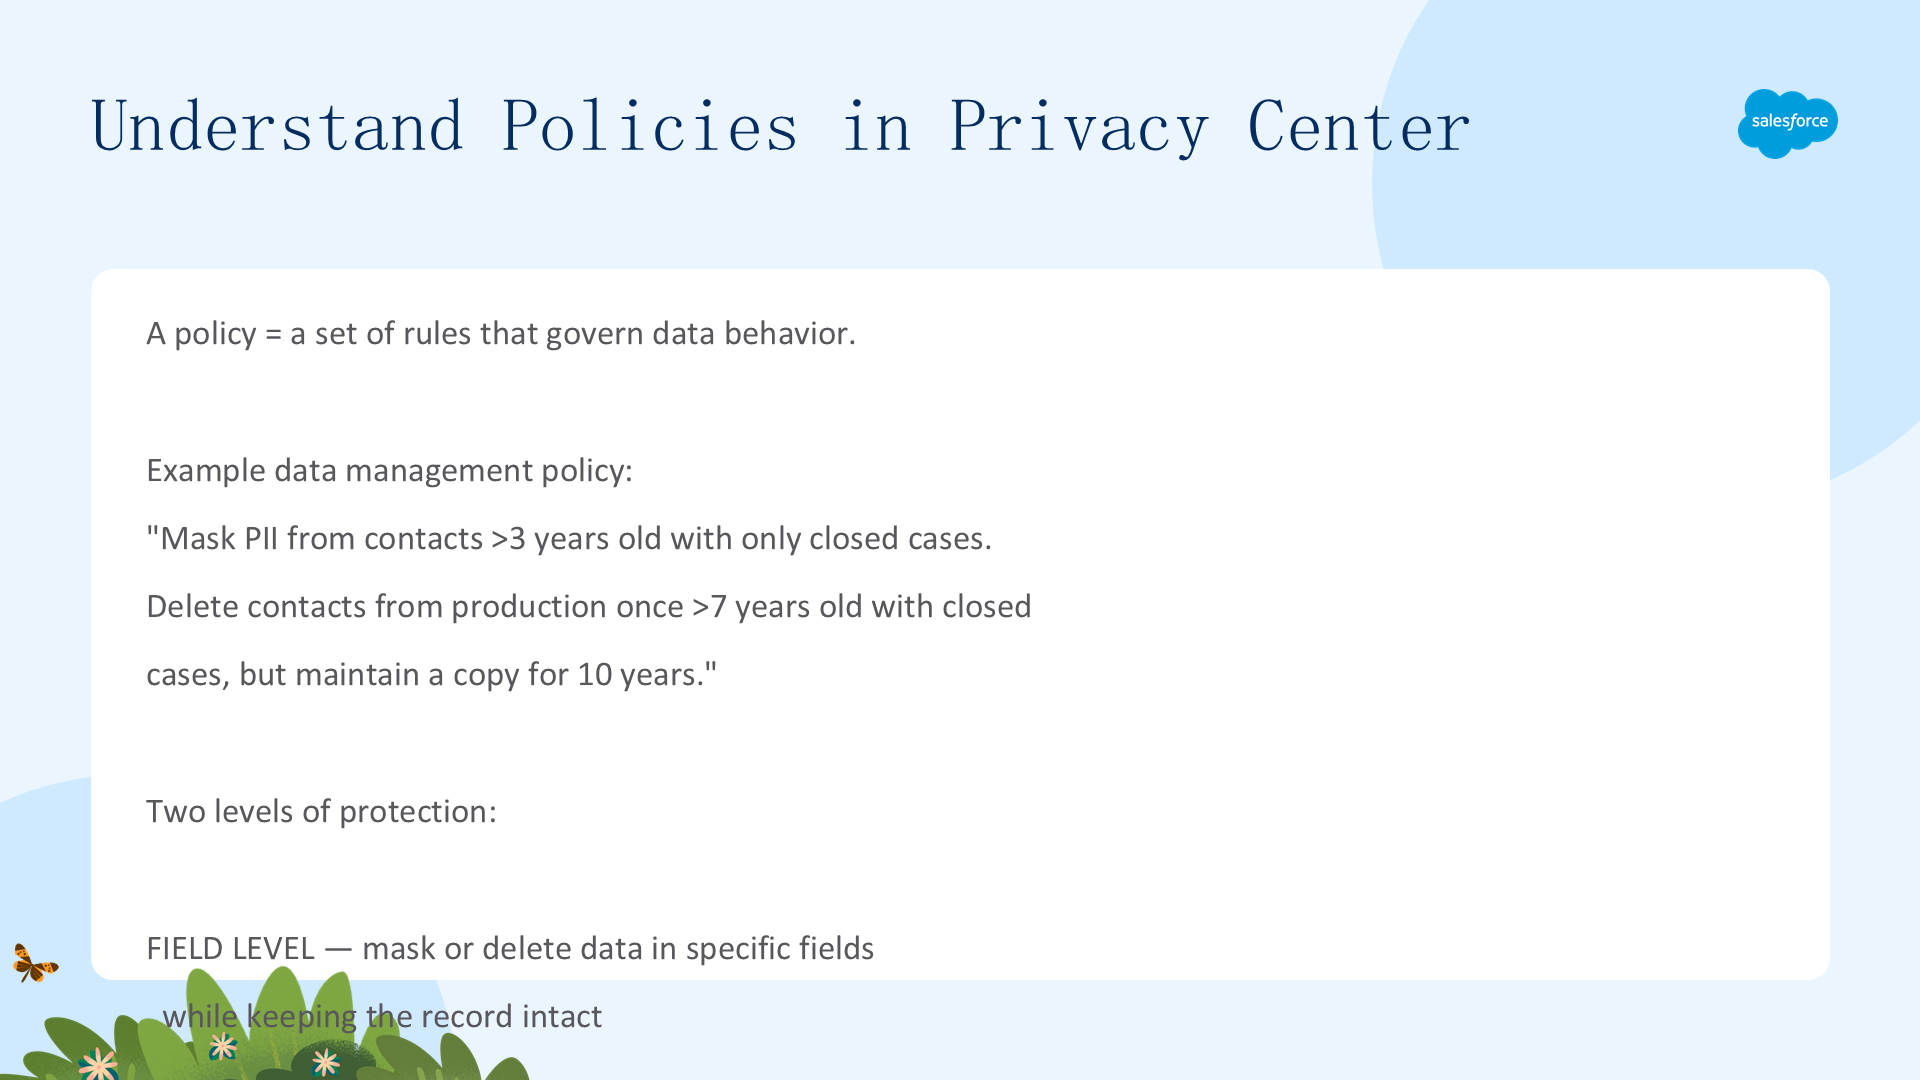
在 Privacy Center 中,策略(policy)是一组治理数据行为的规则。例如:"掩码超过 3 年且只有已关闭案例的联系人 PII,超过 7 年且有已关闭案例的联系人从生产删除,但保留副本 10 年。"这一个策略结合了字段级掩码、记录级删除与保留。两个保护级别:字段级(保留记录但掩码/删除特定字段)与记录级(删除整个记录,可选保留副本)。
在字段级保护数据
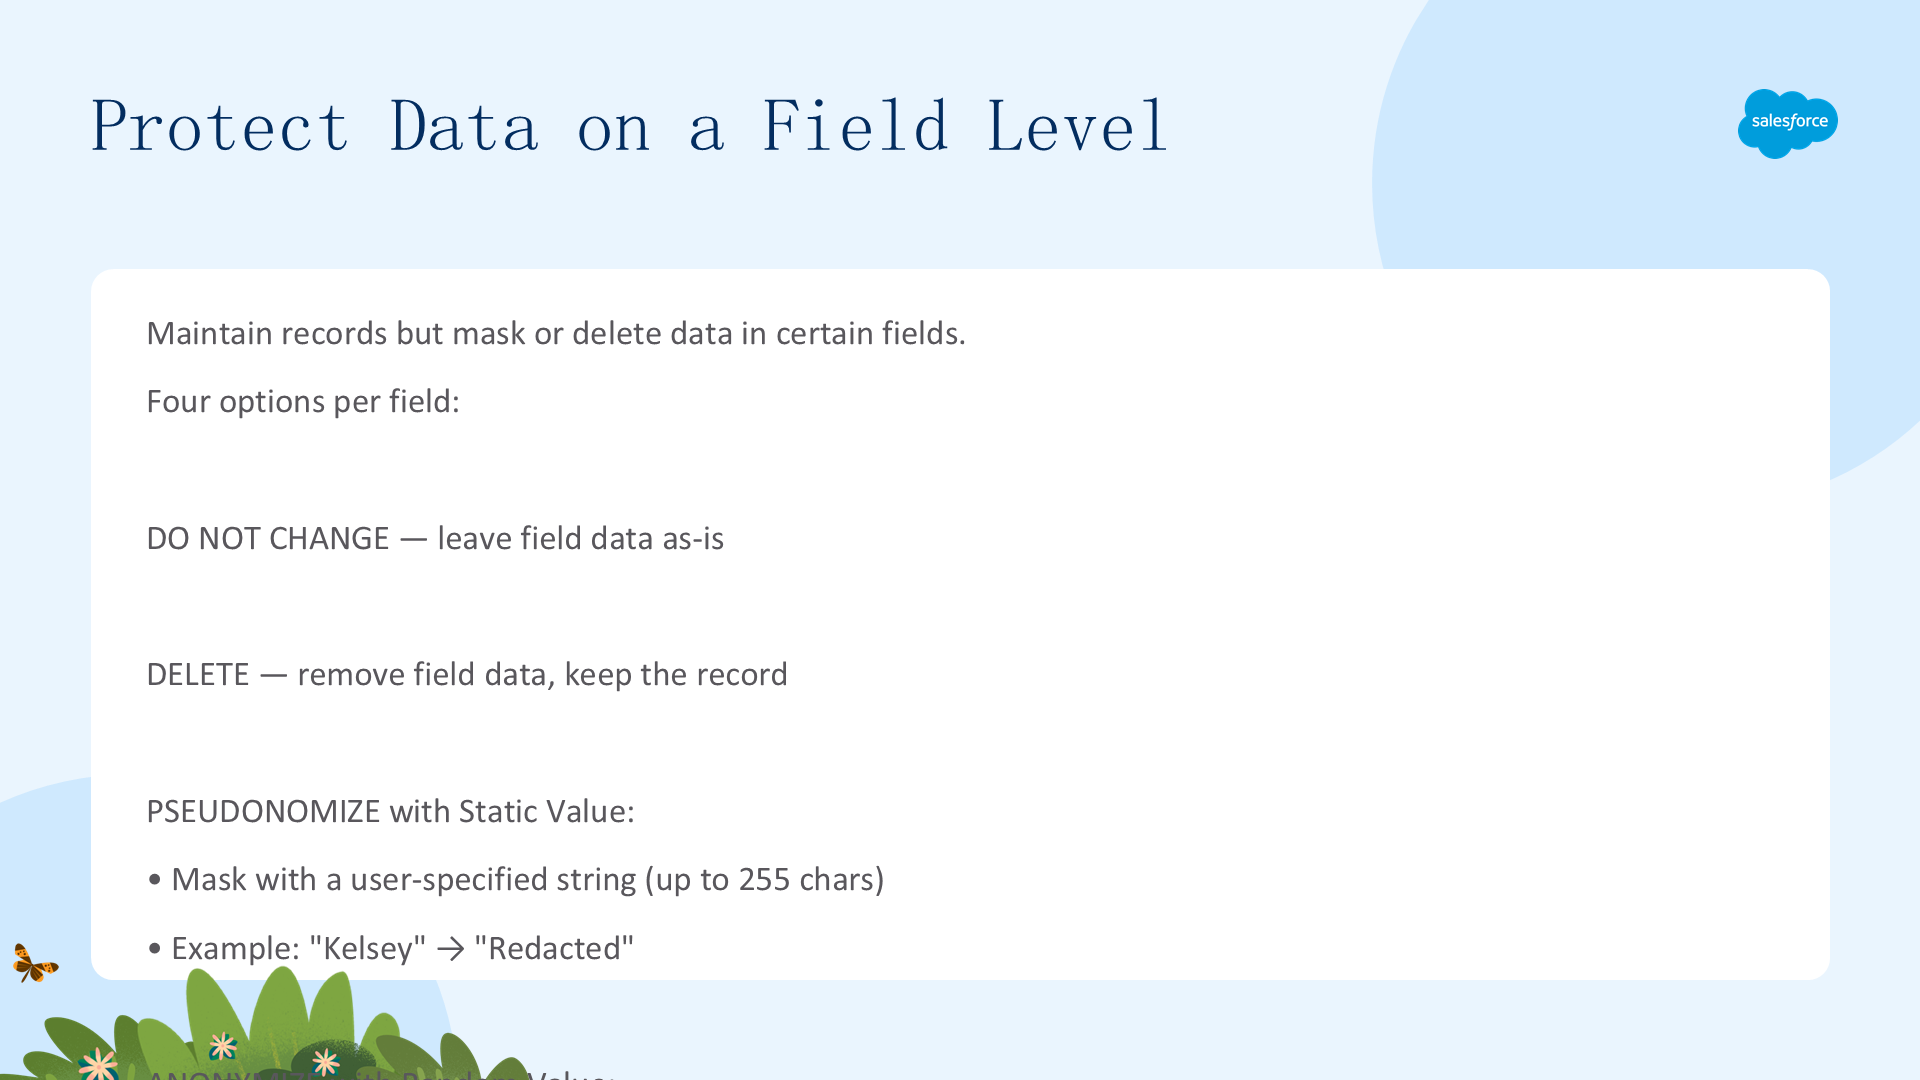
保留记录但掩码或删除特定字段,每个字段四个选项:Do Not Change(保持原样)、Delete(删除该字段数据但保留记录)、Pseudonomize with a Static Value(用指定字符串掩码,如 "Kelsey" → "Redacted")、Anonymize with a Random Value(用随机值掩码,如 "Kelsey" → "Xyz42",可选加 Salesforce ID 生成全局唯一值)。注意:只能掩码可变字段(姓名可以、某些日期不行),不要掩码用户名以免用户被锁。
在记录级保护数据
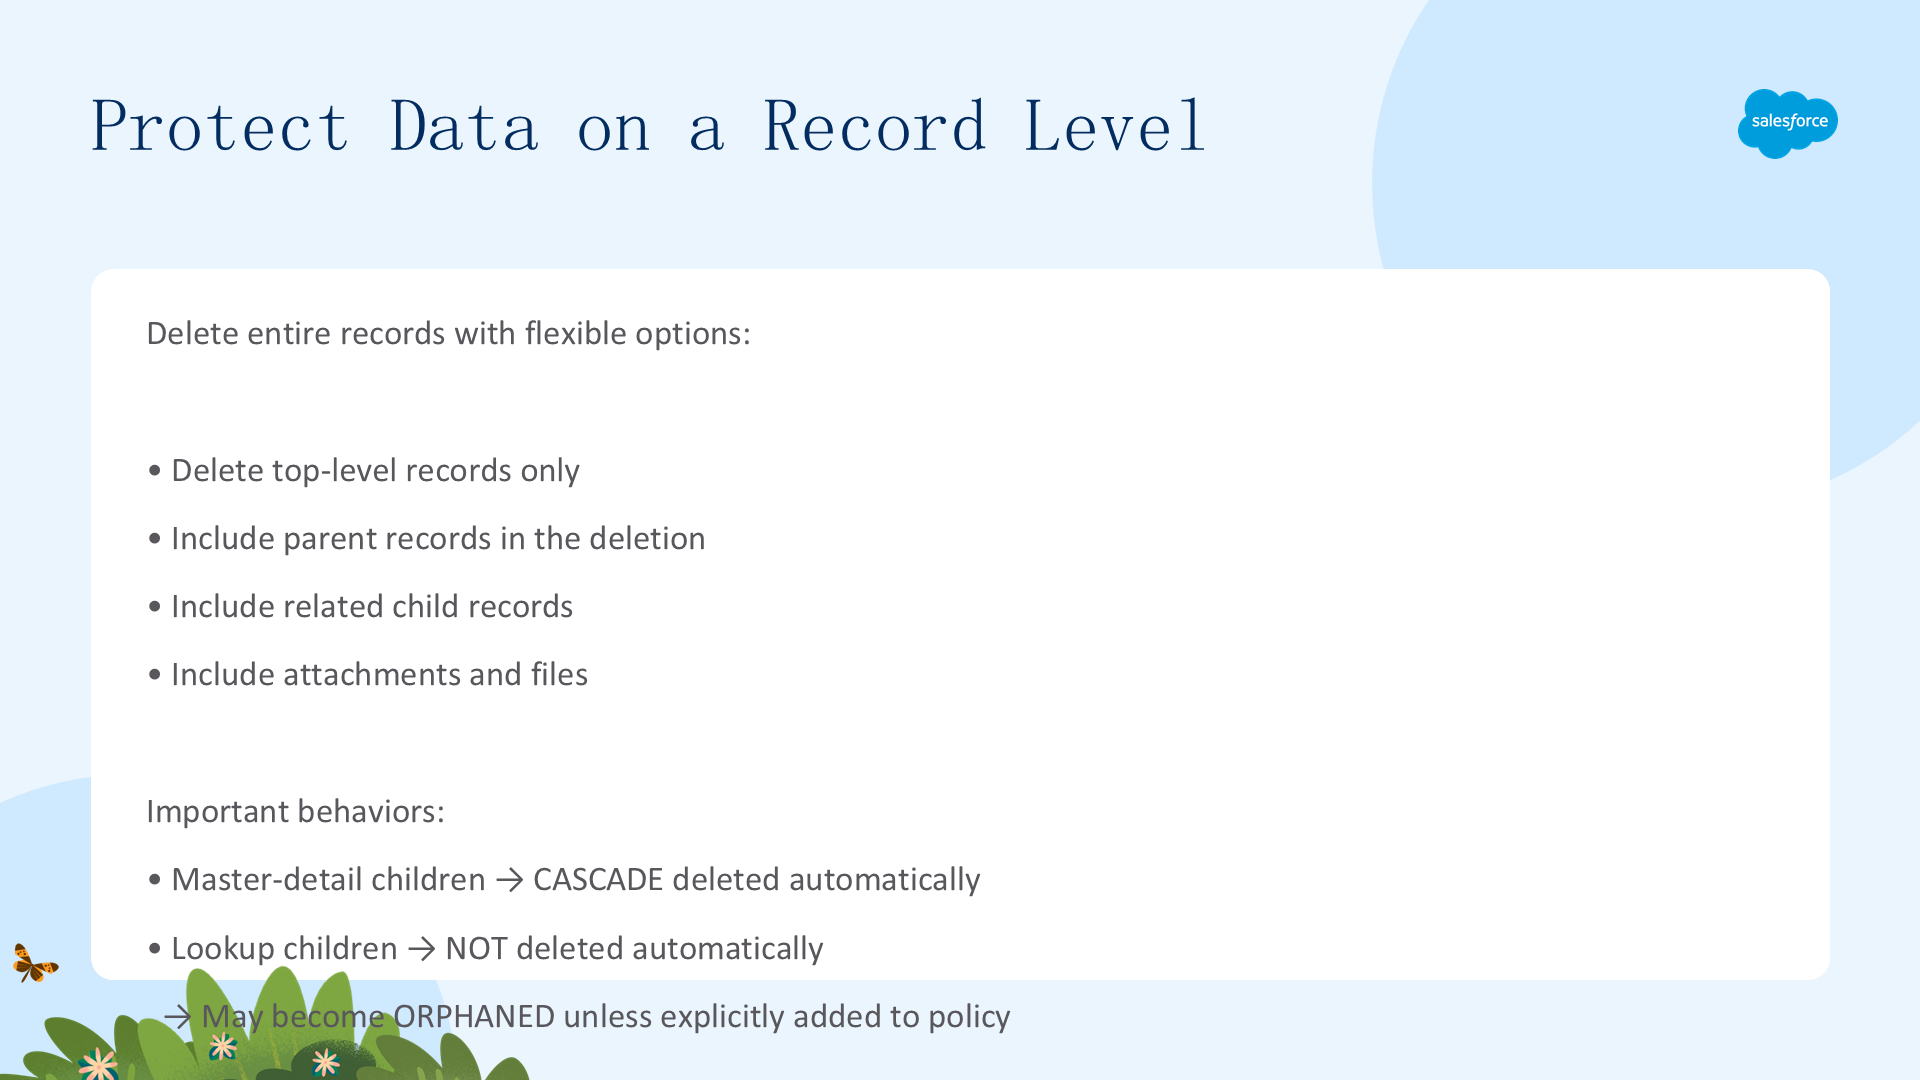
删除整个记录,选项灵活:仅删除顶层记录、包含父记录、包含相关子记录、包含附件与文件。重要行为:主从关系的子记录会被级联删除(自动);查找关系的子记录不会自动删除,除非明确加入策略,否则可能成为孤儿记录。可选:从生产删除但在 Hyperforce Data Retention Store 保留副本。删除前务必理解对象关系,先在 sandbox 测试。
保留策略的设计考量
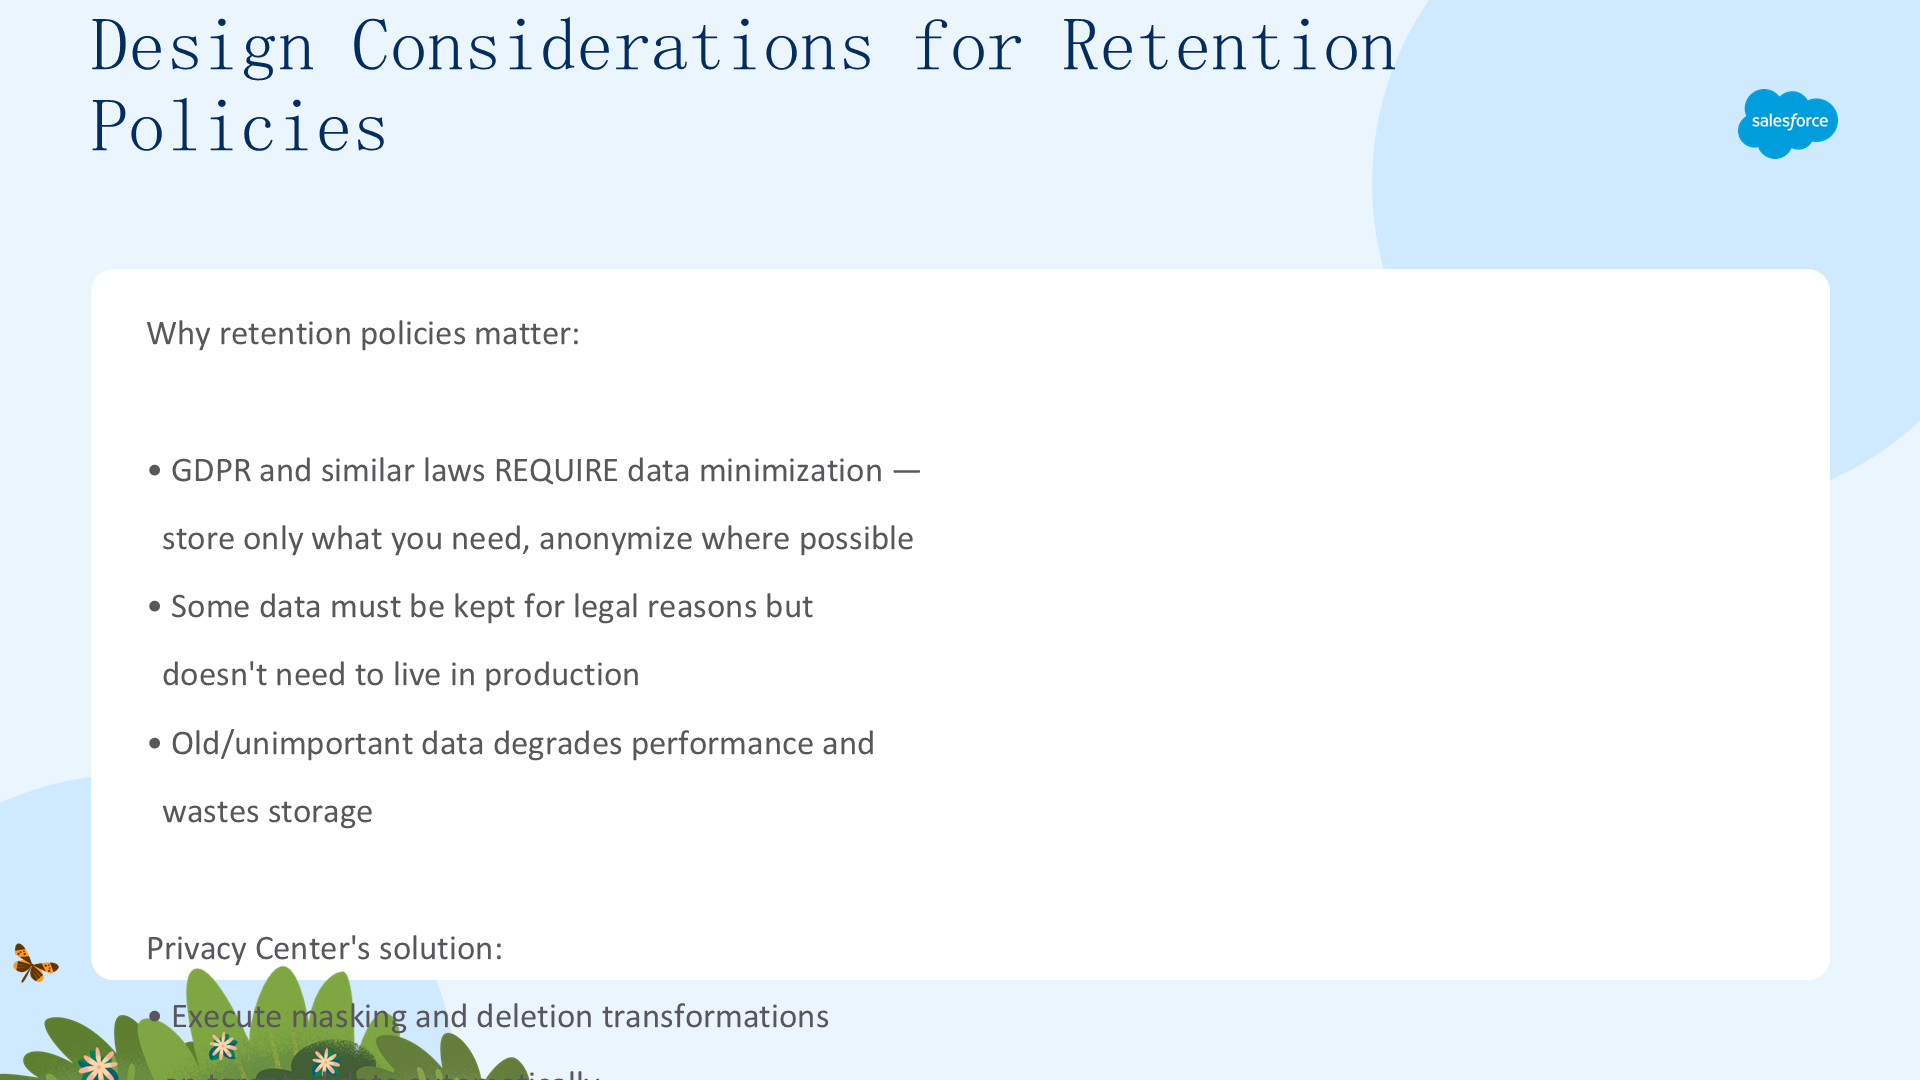
GDPR 等法规要求数据最小化——只存所需、尽可能伪匿名/匿名化。有些数据因法律原因必须保留但无需留在生产;旧数据会降低性能、浪费存储。Privacy Center 的方案:对目标数据执行掩码与删除转换,把处理后的数据存到 Hyperforce Retention Store——授权用户可访问、普通用户不可见。结果:生产环境干净合规,审计线索得以保留。
三、在 Privacy Center 创建数据管理策略
本单元用三步法(过滤、配置动作、可选保留)创建数据管理策略,并介绍激活、调度与 Hyperforce Data Retention Store。
学完本单元,你将能够:描述如何创建有效的数据管理策略、激活策略、用 Hyperforce Data Retention Store 保留数据。
创建数据管理策略——概览
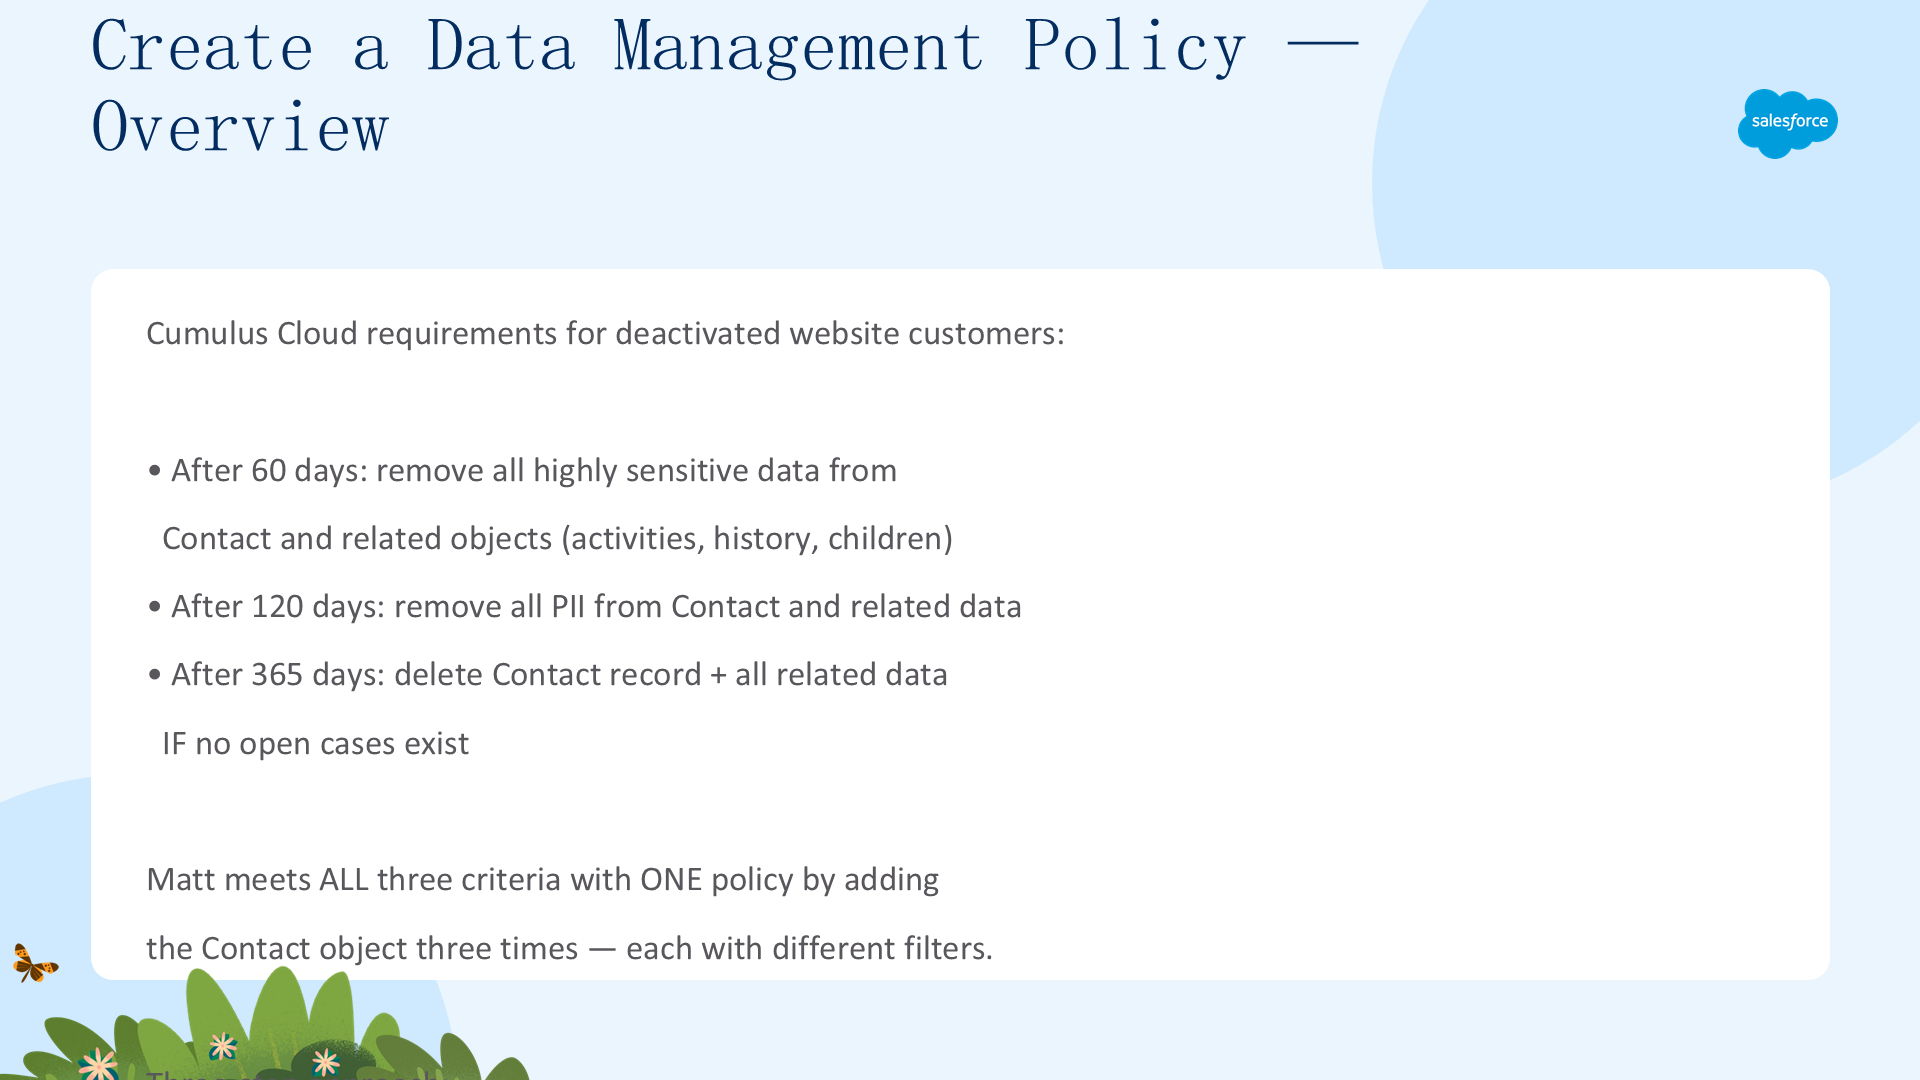
Cumulus Cloud 对停用网站客户的要求:60 天后移除 Contact 及相关对象的高度敏感数据;120 天后移除 Contact 的所有 PII;365 天后若无未结案例则删除 Contact 记录。Matt 用一个策略满足全部三个标准——把 Contact 对象加入策略三次,每次用不同日期过滤器。三步法:过滤(识别要管理的记录)、配置动作(掩码或删除)、保留(可选,把处理后的数据存到平台外)。

上图概述了 Privacy Center 策略的三步法。
第 1 步:过滤
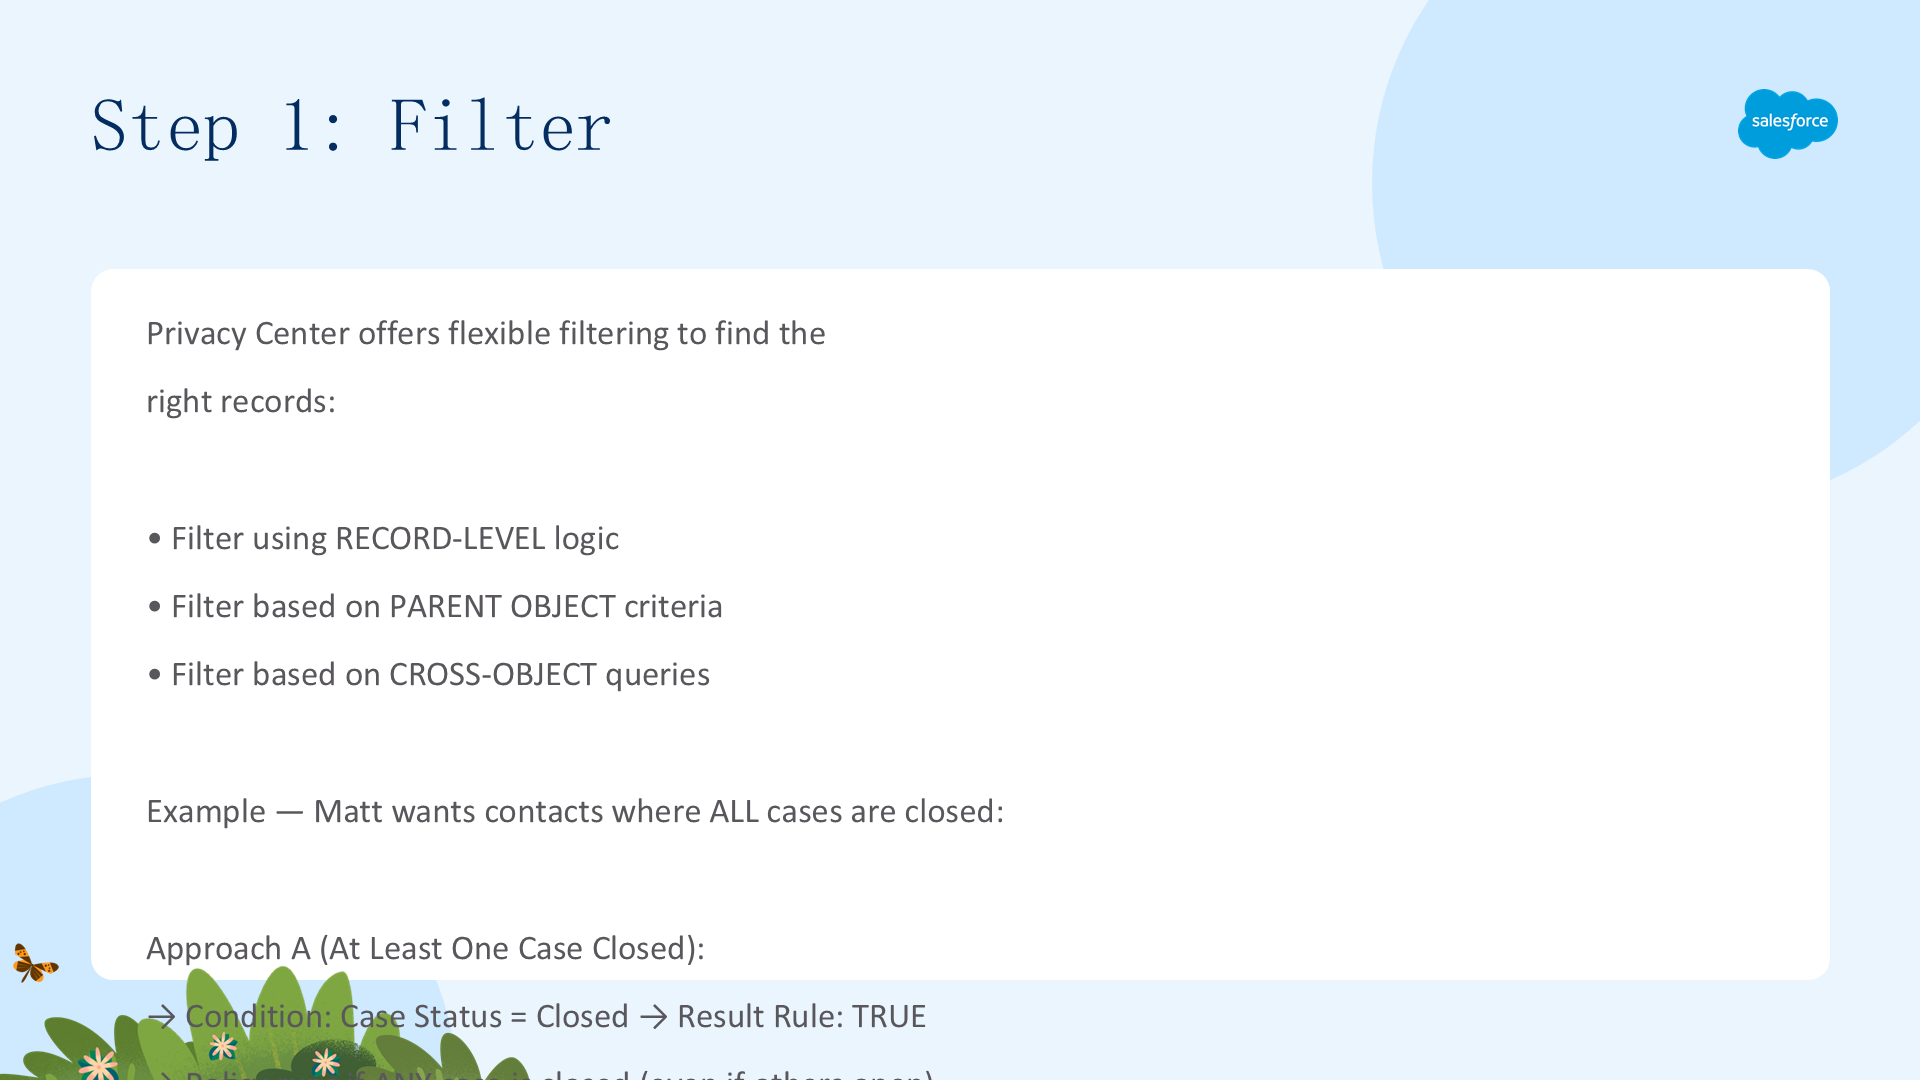
Privacy Center 提供灵活的过滤:记录级逻辑、基于父对象条件、跨对象查询。Matt 想找"所有案例都关闭"的联系人。两种方式:至少一个案例关闭(条件 Case Status = Closed → Result Rule = TRUE,即使其他案例仍打开也执行)与所有案例都关闭(条件 Case Status ≠ Closed → Result Rule = FALSE,只有全部案例关闭才执行)。Result Rule 的 TRUE/FALSE 让你优雅地表达"所有"与"任一"的复杂逻辑。
第 2 步:配置数据处理动作
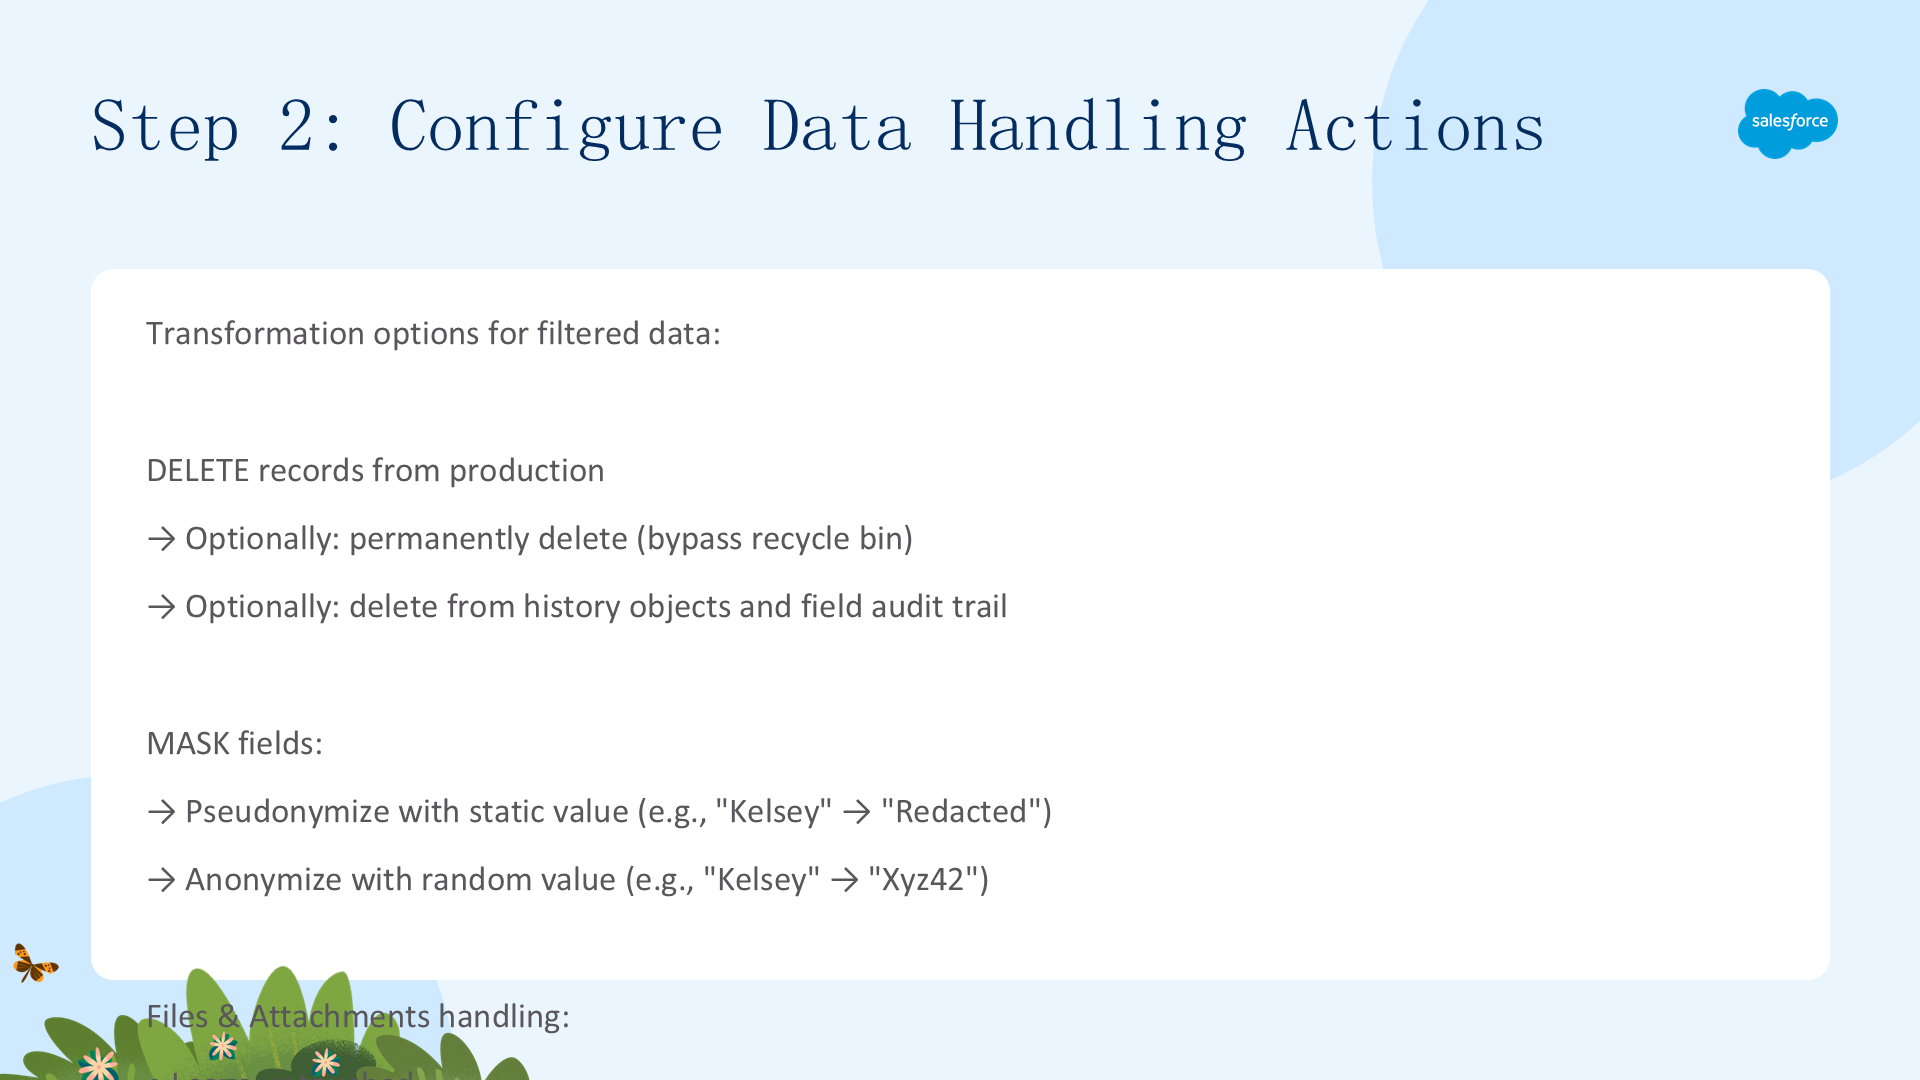
转换选项:删除生产记录(可选永久删除绕过回收站、可选删除历史对象与字段审计线索);掩码字段(伪匿名用静态值或匿名用随机值)。文件与附件处理:保持原样、删除、或仅当不与其他对象共享时删除(小心:删除共享文件会破坏其他记录)。为每个数据类别选择合适的动作。
第 3 步:指定保留规则
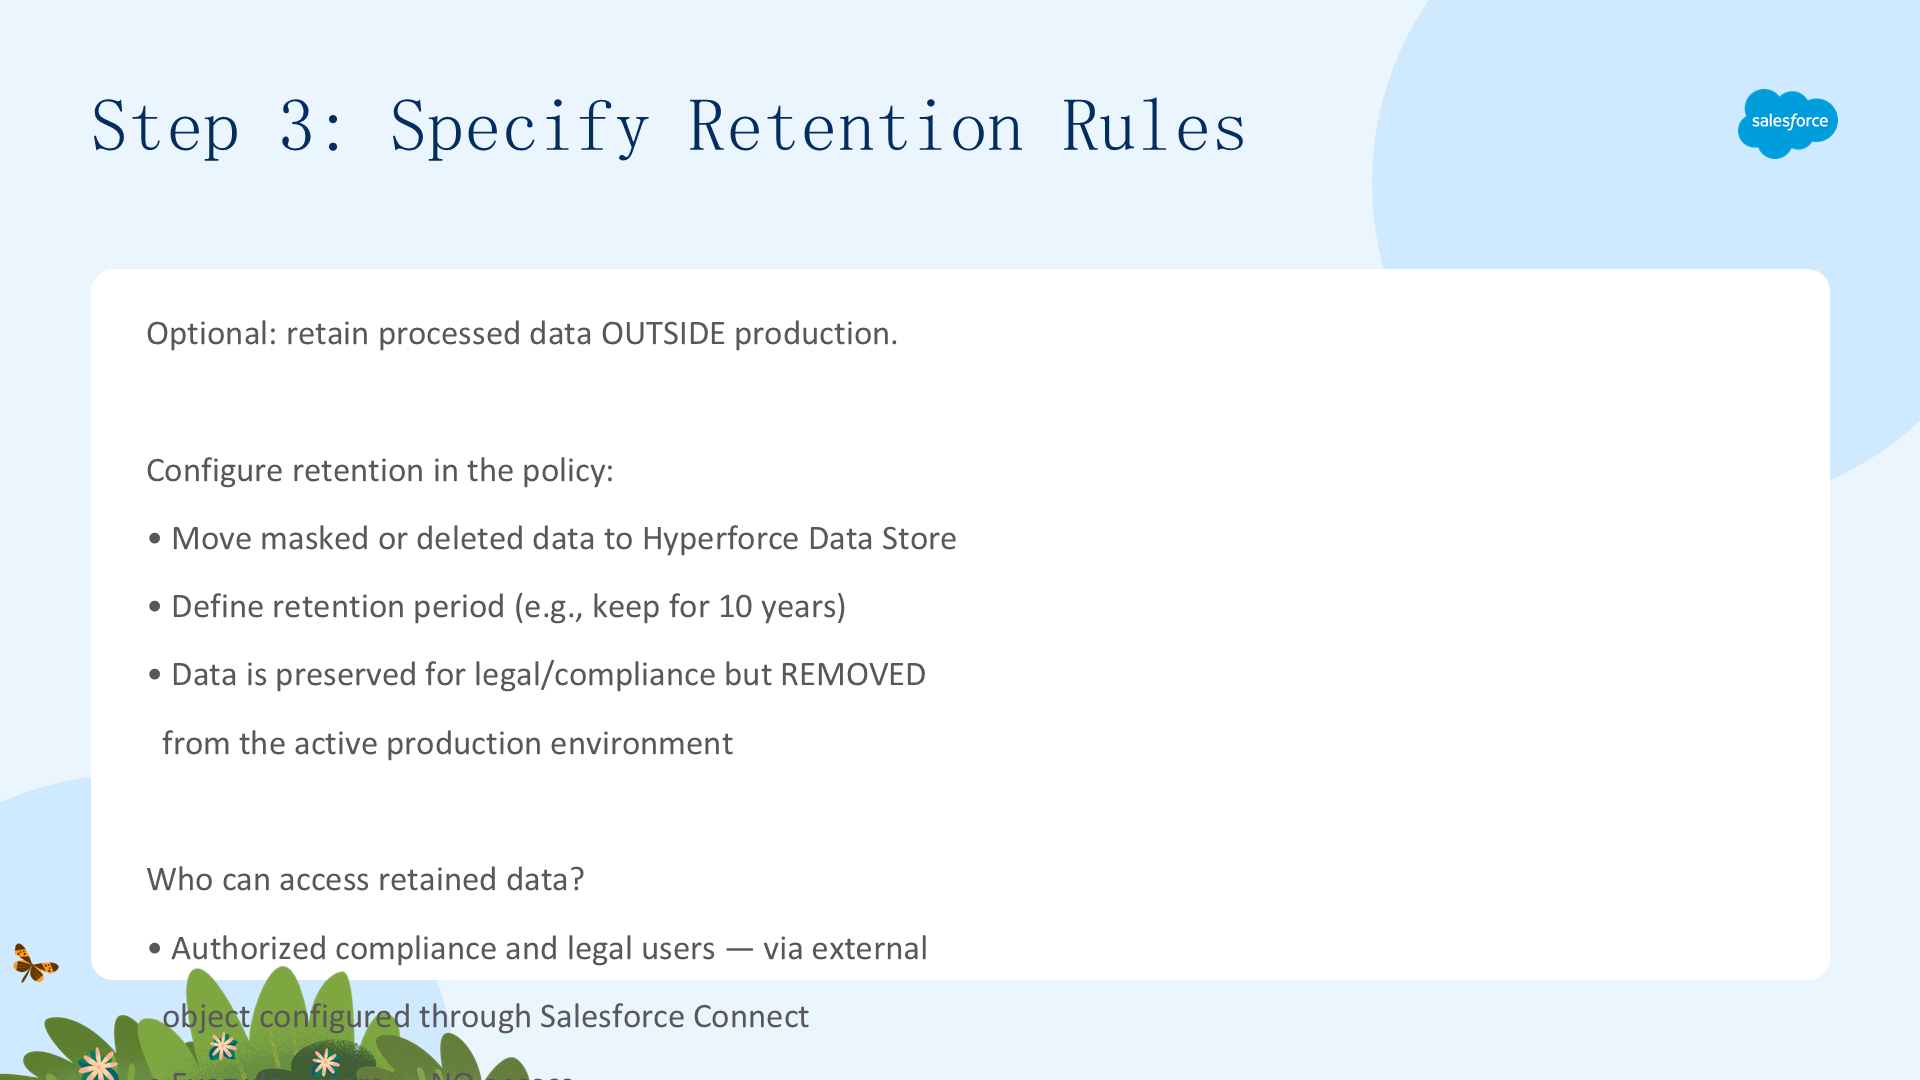
可选:把处理后的数据保留在生产之外。在策略中配置:把被掩码/删除的数据移到 Hyperforce Data Store、定义保留期(如 10 年)、数据为法律/合规保留但已从活跃生产环境移除。谁能访问:授权合规/法务用户(通过 Salesforce Connect 配置为外部对象),普通用户无访问权。保留步骤把"生产数据最小化"与"为合规保留"分离——可同时满足"删除我的数据"与"为审计保留记录"。
激活数据管理策略
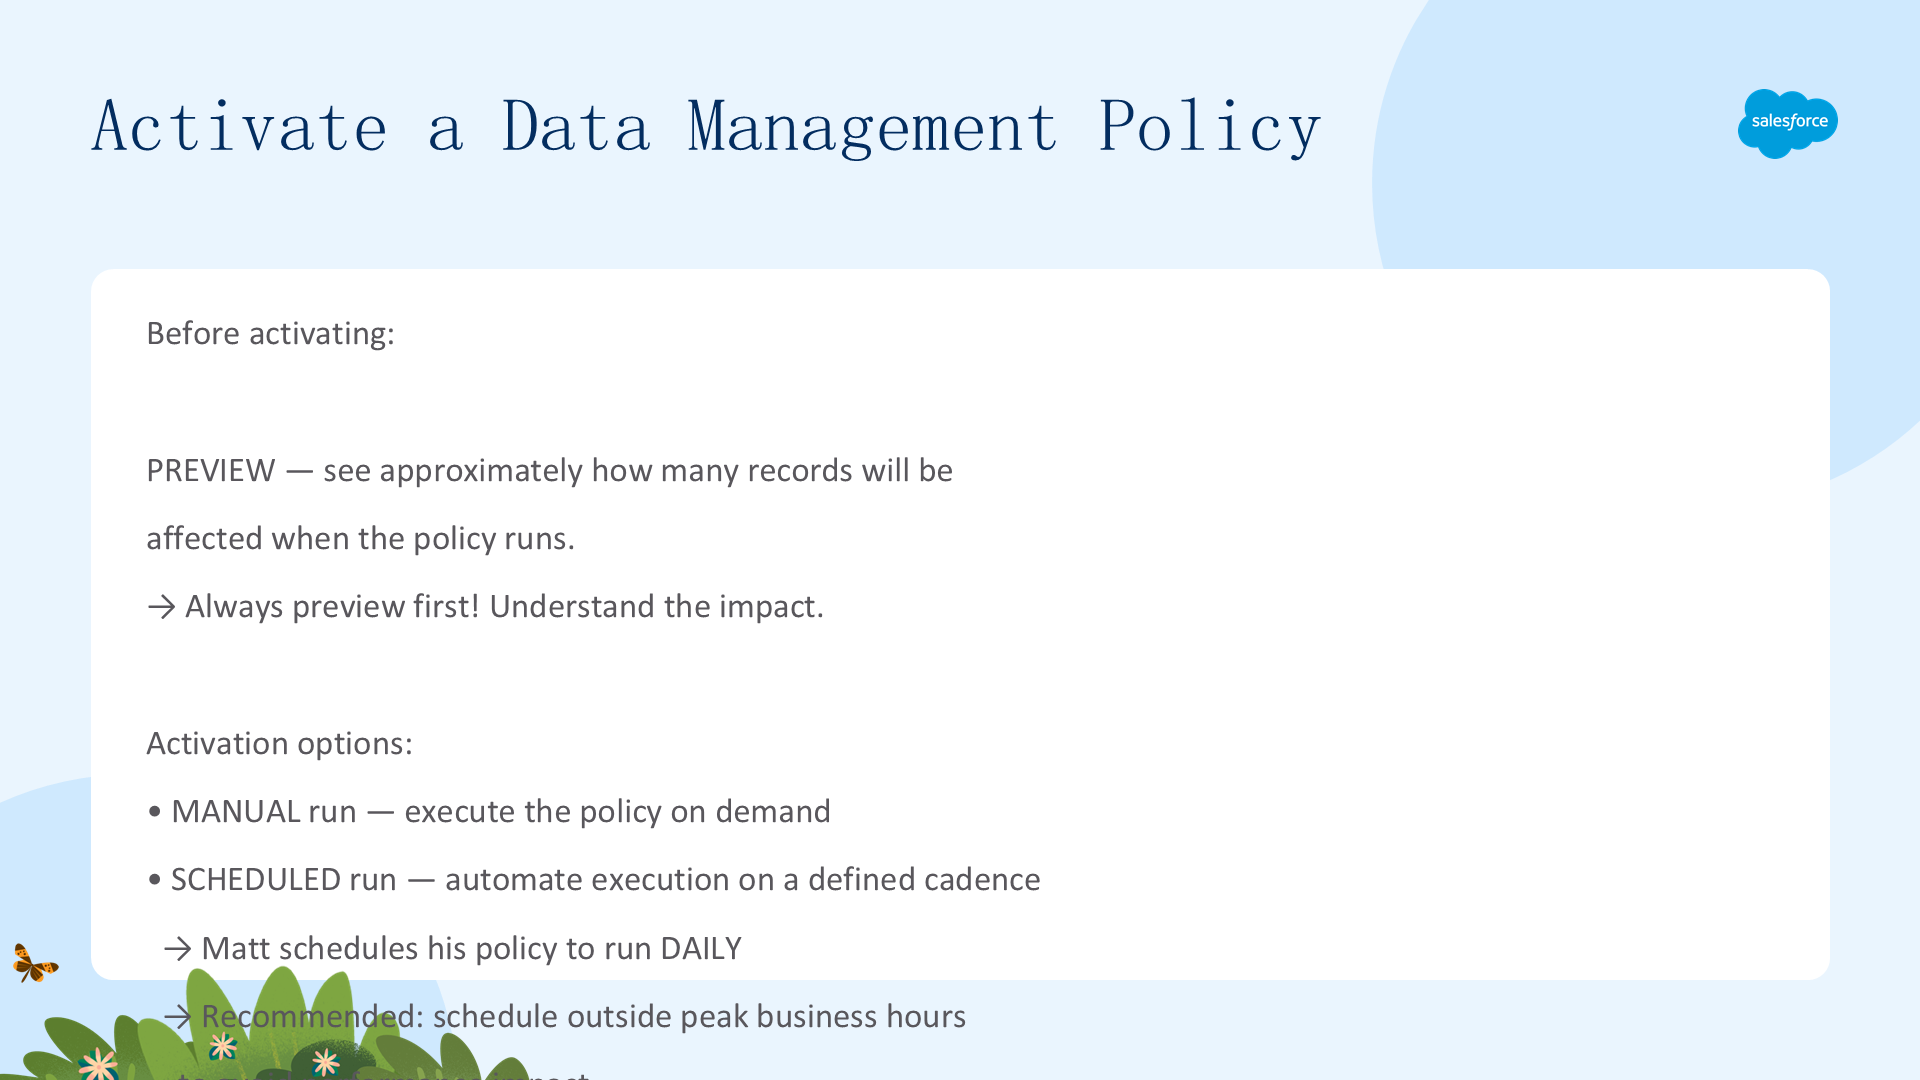
激活前:预览(显示策略运行时大约会影响多少记录,务必先预览理解影响)。激活方式:手动运行(按需执行)或计划运行(按定义节奏自动执行)。Matt 把策略设为每天运行;建议安排非高峰时段,避免影响业务性能。激活后策略自动运行,可监控结果并调整。
Hyperforce Data Retention Store
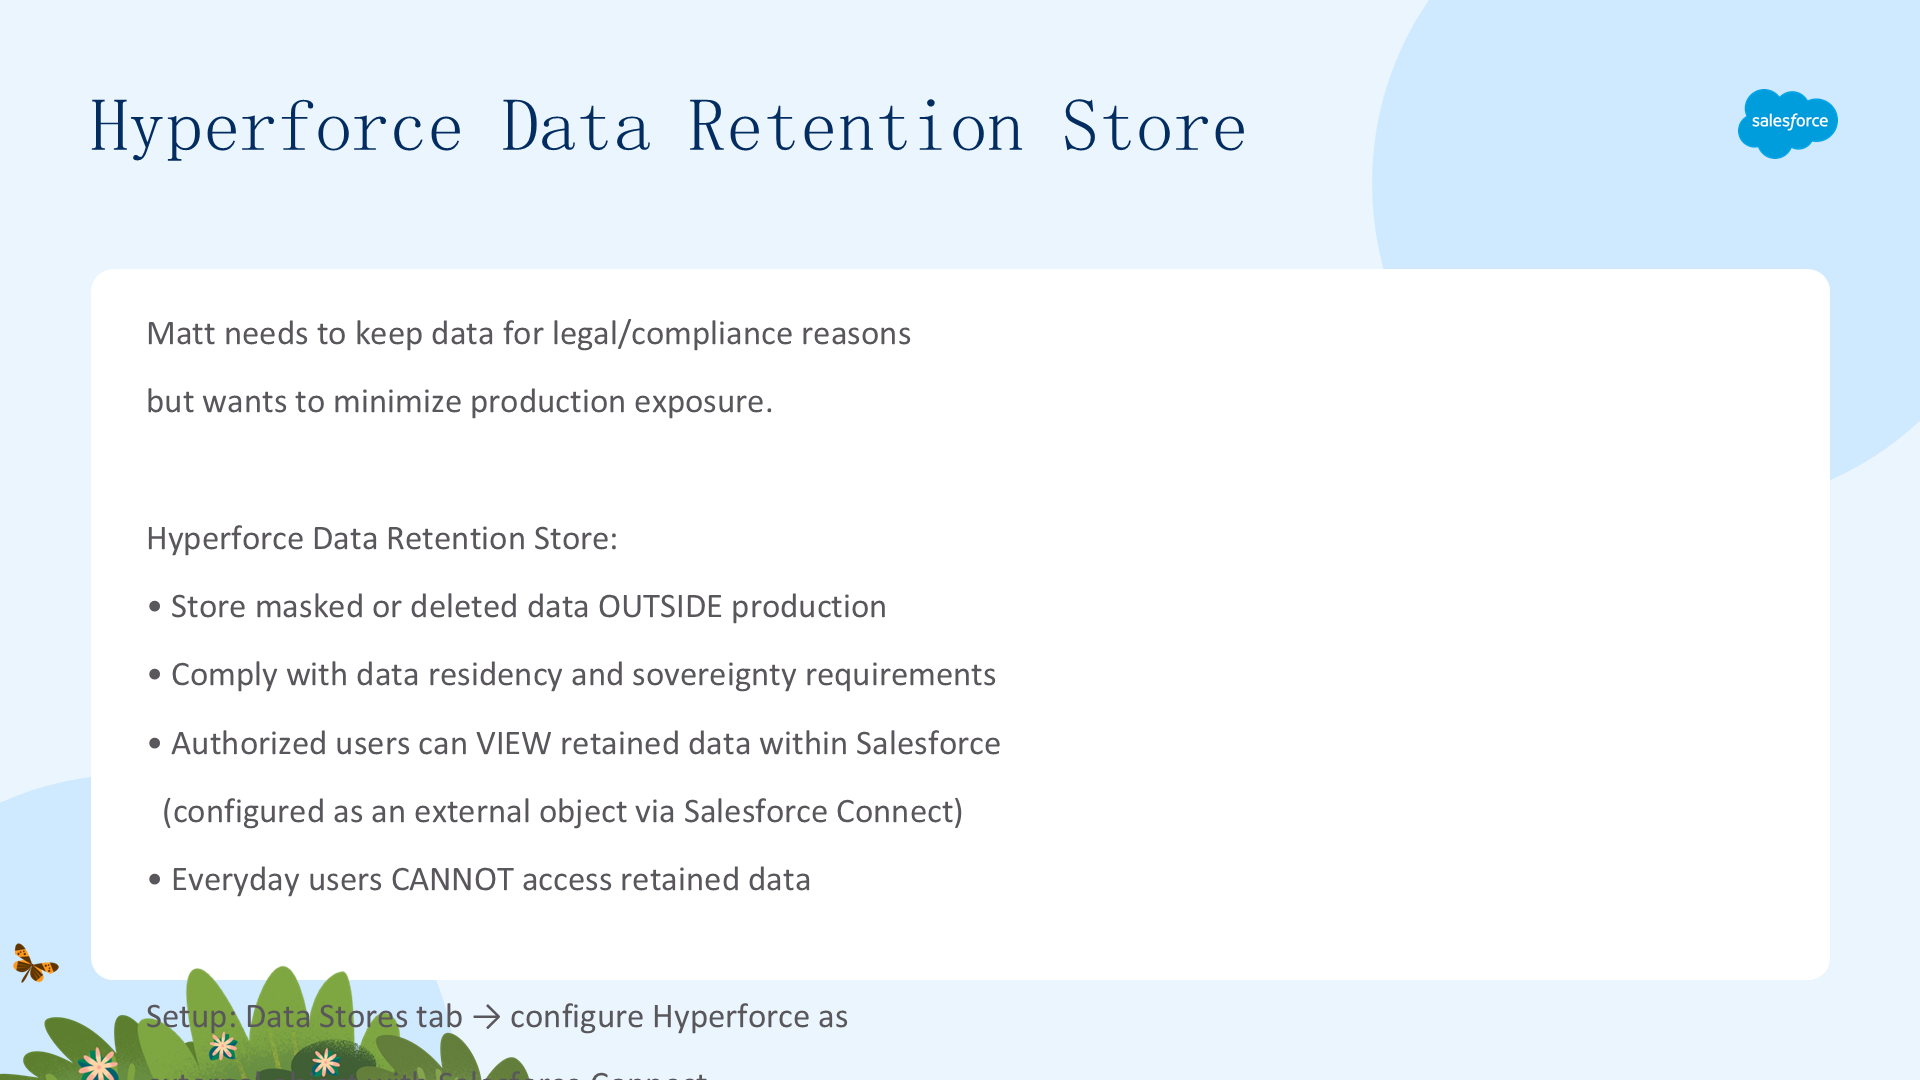
Matt 需要为法律/合规保留数据,但想最小化生产暴露。Hyperforce Data Retention Store:把被掩码/删除的数据存到生产之外,遵守数据驻留与主权要求;授权用户可在 Salesforce 内查看(通过 Salesforce Connect 配置为外部对象),普通用户无法访问。设置:Data Stores 标签 → 用 Salesforce Connect 把 Hyperforce 配置为外部对象。结果:法务有访问、生产干净、合规满足。
四、在 Privacy Center 处理隐私请求
本单元探索数据主体请求生命周期、隐私保留(Privacy Holds),以及如何创建与运行被遗忘权与可移植性策略。
学完本单元,你将能够:识别如何在 Privacy Center 处理个人隐私请求、创建并运行被遗忘权策略、创建并运行数据主体访问请求策略。
Privacy Center 中的数据主体请求合规
Privacy Center 直接协助三项常见隐私原则:数据可移植性(个人有权以结构化、常用、机器可读格式获取其数据,如 CSV/JSON);被遗忘权(RTBF)(数据不再需要或撤回同意时,个人有权要求删除其数据);退出权(个人有权随时要求企业停止出售其个人信息)。这些原则编码在 GDPR、CCPA 等法规中,Privacy Center 把它们操作化。
什么是数据主体请求生命周期
收到 DSAR 时,公司需准确及时地接收、验证、执行与响应。Cumulus Cloud 有 30 天处理要求,Matt 用可定制的 Privacy Request 对象跟踪每一步。

上图概述了数据主体请求生命周期。
接收(Receive)
接收步骤:捕获传入的数据主体请求。Privacy Center 提供 Privacy Request 对象——设计上灵活,可定制匹配你的内部流程、跟踪行业或地区合规要求。Matt 定制了该对象以跟踪状态、开始日期、请求时间,确保 30 天处理期限。每家公司接入流程都不同,Privacy Request 对象适配你的工作流。
验证(Verify)
验证步骤:确认请求合法。三项检查:请求者是否是名义上的数据主体?请求在适用法规下是否有效?数据是否有法律或运营保留?Matt 定制 Privacy Request 对象跟踪验证批准状态。验证方式因企业而异(邮件确认、门户认证、身份验证服务)——Privacy Center 不规定方法,只提供跟踪框架,由你定义流程。
执行(Execute)
执行步骤:运行相应策略。数据可移植性请求 → 运行可移植性策略生成结构化 PII 文件;被遗忘权请求 → 运行RTBF 策略按规则掩码/删除。Cumulus 的流程简单——每种请求类型对应一种策略。Privacy Center 也支持更复杂的场景(如外部供应商代管数据)。关键是执行是策略驱动的,确保一致性与可审计性。
响应(Respond)
响应步骤:通知数据主体请求已完成,分享请求的文件(如可移植性策略生成的 JSON)或说明为何未处理(如法律保留、验证失败)。Cumulus 通过分享 PDF 文件的 URL 链接来响应。你的沟通方式取决于组织流程(邮件、门户、下载链接)。响应步骤完成生命周期,所有内容记录在 Privacy Request 对象中以备审计。
隐私保留(Privacy Holds)
某些情况要求保留数据——即使客户请求删除:进行中的诉讼、活跃审计、监管调查。Privacy Hold 功能:把 Individual、Person Account、Lead、Contact、User 记录标记为on hold并记录原因;隐私策略过滤器检查保留状态 → 阻止记录被处理。结果:法律要求时敏感数据保持完整,数据生命周期有透明性与控制。保留优先于删除策略——法律合规始终是最高优先级。
可移植性策略与被遗忘权策略
两种针对个人数据主体请求的策略类型:RTBF 策略(通过删除或掩码特定记录中某人的数据来履行请求,通过记录 ID 绑定单个个人,仅单个顶层对象);可移植性策略(编译并把个人数据交付给提出 DSAR 的客户,生成结构化机器可读文件)。与数据管理策略的关键区别:数据管理 = 组织级、基于过滤;RTBF/可移植性 = 个人级、基于记录 ID。
创建被遗忘权策略
Matt 的 RTBF 策略设置:定义父对象(如 Individual);包含多层相关子对象(Person Account、Contact、Lead、User 及相关记录);通过子对象与跨对象查询处理细粒度定义的 PII 足迹。处理 RTBF 请求可从 Privacy Center 的 RTBF Request 标签执行,或设置 RTBF 每日任务自动运行,用 Privacy Request 对象跟踪进度。最佳实践:先在 sandbox 测试,理解完整影响后再上生产——一次错误配置 = 不可逆的数据丢失。
响应被遗忘权请求
处理单个 RTBF 请求:从 Privacy Center 的 RTBF Request 标签按需对特定个人运行 RTBF 策略,或用 RTBF 每日任务按计划自动处理请求,用 Privacy Request 对象(状态、日期、自定义字段)跟踪进度,记录一切以备审计。
创建可移植性策略
按需提供数据主体 PII 副本。设置:定义父对象、按需包含相关子对象。处理 DSAR:从 DSAR Policy Manager 选可移植性策略 → 输入记录 ID 生成 PII 文件(JSON)→ 通过 Portability Log 链接访问文件(60 天)→ 在 Privacy Request 对象跟踪状态。如何把文件交付给客户取决于组织流程(邮件、门户、安全链接)。
响应可移植性的数据主体访问请求
可移植性请求的处理流程:在 DSAR Policy Manager 选择策略、输入个人记录 ID、Privacy Center 生成含其所有 PII 的结构化 JSON 文件,文件通过 Portability Log 链接保留 60 天可访问。RTBF 请求则可从 RTBF Request 标签临时处理或通过每日任务自动处理。无论哪种,都用 Privacy Request 对象跟踪状态,确保审计线索完整。
Privacy Center——关键要点
三大核心能力:数据管理策略(组织级,过滤 → 配置动作 → 保留,在字段与记录级掩码或删除,跨整个 org 规模化运行);RTBF 与可移植性策略(个人级,通过记录 ID 绑定特定个人——RTBF 删除/掩码某人的 PII 足迹,可移植性生成某人数据副本);Preference Manager(同意,自定义表单捕获同意与偏好)。DSAR 生命周期:接收 → 验证 → 执行 → 响应;Privacy Holds 在诉讼/审计期间保护数据。隐私合规,操作化。