一、开始使用 Event Monitoring
Event Monitoring 让你看到 Salesforce org 中每个用户活动的细粒度细节。本单元介绍事件监控的概念、可跟踪的事件类型,并讲解三大用例:监控数据丢失、提升用户采用率、优化性能。
学习目标
完成本单元后,你将能够:描述 Event Monitoring 支持的事件类型;定义事件日志文件及其如何捕获活动;列举至少三个 Event Monitoring 的用例(安全监控、采用跟踪、性能优化)。
什么是 Event Monitoring?
Event Monitoring 让你看到 Salesforce org 中用户活动的细粒度细节。这些用户活动被称为事件(Event)——你可以查看单个事件,也可以跟踪趋势以快速识别异常行为并保护公司数据。
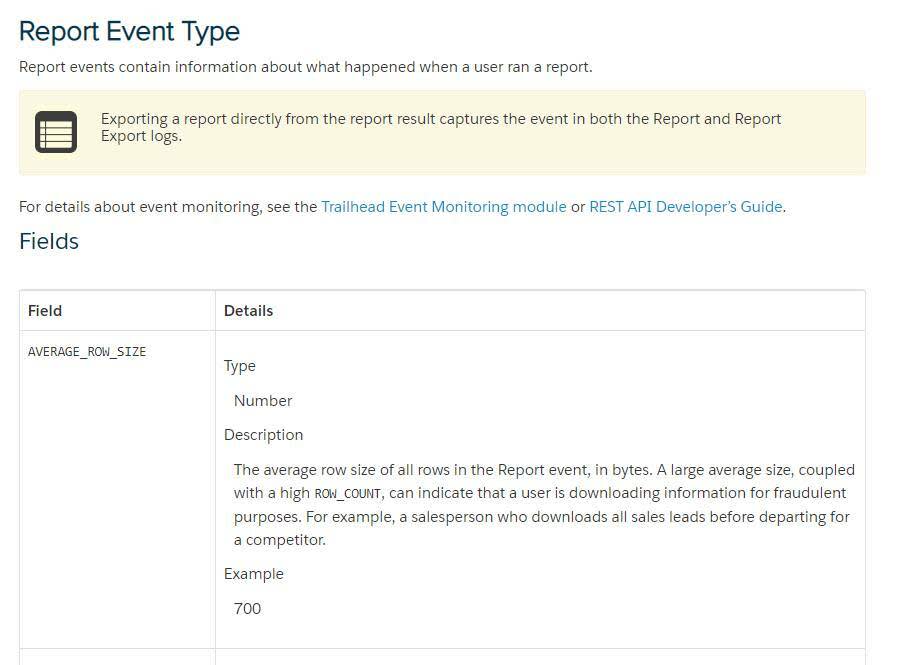
可跟踪的事件类型包括:登录与登出、URI(Salesforce Classic 中的网页点击)、Lightning(Lightning Experience 和移动应用中的点击、性能、错误)、Visualforce 页面加载、API 调用、Apex 执行、报告导出等。50+ 种事件类型可用,完整列表见 Report Event Type 文档。
事件日志文件与授权
所有事件都存储在事件日志文件(Event Log Files)中,在事件发生时自动生成。可用性取决于版本:
- Developer Edition——免费访问所有日志类型,1 天数据保留。
- Enterprise/Unlimited/Performance——免费核心事件类型(Login、Logout、API Total Usage、Apex Unexpected Exception 等),1 天保留;付费附加组件可访问更多类型、最多 1 年保留。
时间:所有客户在约 24 小时后看到日志文件;付费 Event Monitoring 客户每小时生成。
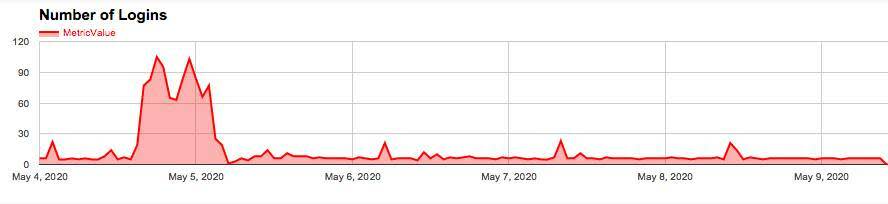
示例:登录活动图显示 5 月 4-5 日间的异常激增,按用户拆解发现 Adam Admin 登录了 103 次——继续按 IP 地址下钻即可确认账户被入侵。

Event Monitoring 的用例
Event Monitoring 不只是安全,三大关键用例:
- 监控数据丢失——销售代表离职投奔竞争对手,是否带走了数据?跟踪报告导出:谁在何时下载了什么,在造成损失前捕获数据外泄。
- 提升采用率——上线了新的 Visualforce 页面或 Lightning 组件?看用户如何与它交互(或根本没用),识别需要重构或培训的领域,数据驱动决策胜过猜测。
- 优化性能——伦敦办公室报告超时、旧金山正常?用 Event Monitoring 隔离:是伦敦的网络问题,还是应用配置问题?定位根因而非猜测。
资源(单元一)
继续学习:Salesforce 开发者文档「Report Event Type」、「EventLogFile」、Salesforce Help「Event Log File Browser」。下一步:学习用 Developer Console 和 ELF Browser 查询事件日志文件。
二、查询事件日志文件
第二单元学习如何实际访问事件数据:用 Event Log File Browser(ELF Browser)快速无代码访问,用 Developer Console + SOQL 做更强大的分析,并了解 EventLogFile 对象的字段和事件类型文档。
学习目标(单元二)
完成本单元后,你将能够:用 Developer Console 查询 EventLogFile 对象;在 Salesforce Event Log File Browser 中查看事件;理解各种 EventLogFile 事件类型及其文档。
在 Salesforce ELF Browser 中查看事件
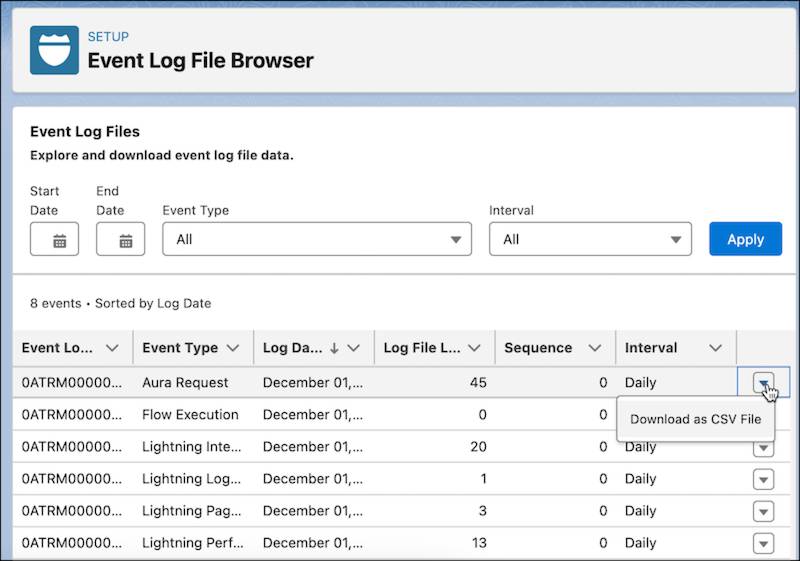
Event Log File(ELF)Browser 让你快速访问事件日志文件——无需代码。访问:Setup → Quick Find 输入「Event Log File Browser」→ 选择。用 ELF Browser 可以:查找不同时间段的事件、按事件类型过滤、直接下载 CSV 文件——不用 SOQL、不用 API,点点即可。
ELF Browser 是入门 Event Monitoring 的最快方式,适合临时调查和快速查看近期活动。
在 Developer Console 中查询事件日志文件
更深入的调查用 Developer Console + SOQL。场景:Rob Burgle 离职去了竞争对手,突然你开始丢单——他下载了潜在客户数据吗?
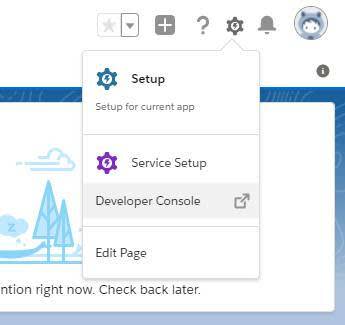
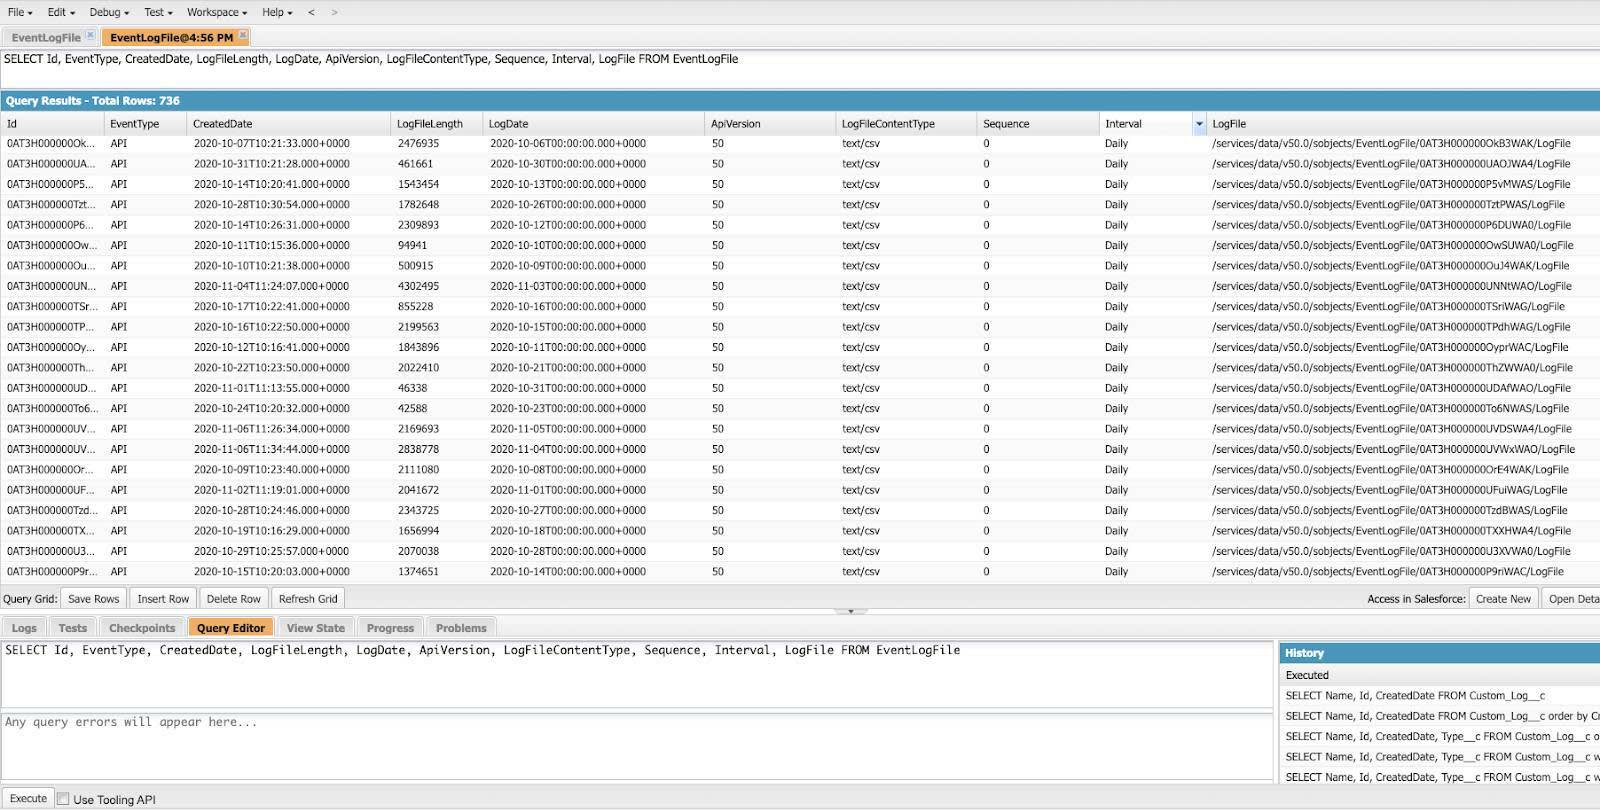
从 Lightning Experience 打开 Developer Console(齿轮图标 → Developer Console),查询 EventLogFile 对象:File → Open → Objects → EventLogFile → 选择字段 → 构建 SOQL → Execute。结果在 Query Results 网格中显示,每行一个事件记录,可打开、探索、过滤。History 面板保存最近 10 条查询以便复用。

事件类型的 EventLogFile 文档
EventLogFile 对象的 EventType 字段支持 50+ 事件类型,每个都记录在 Salesforce Object Reference 中。对每个事件类型,文档提供:字段及其描述、示例 SOQL 查询、数据类型和期望值。
示例:DB_TOTAL_TIME 字段——数据库往返的总时间(纳秒,含 JDBC 驱动、网络、DB_CPU_TIME)。把它与 CPU_TIME 对比,可判断性能问题在数据库层还是你自己的 Apex 代码。报告事件包含:日期/时间、报告名、引用的记录、行列数、发起用户等。
你还可以通过 REST/SOAP API 访问 EventLogFile 对象,与自己的后端存储和 SIEM 系统集成。
资源(单元二)
继续学习:Salesforce 开发者文档「EventLogFile」、「Supported Event Types」、Salesforce Help「Developer Console」「Query Results Grid」「Event Log File Browser」。下一步:下载并可视化事件日志文件。
三、下载并可视化事件日志文件
第三单元学习下载并可视化事件日志文件:三种下载方法(浏览器直接下载、cURL 脚本、Python 脚本),以及可视化选项(Event Monitoring Analytics app、Splunk、FairWarning、New Relic)。
学习目标(单元三)
完成本单元后,你将能够:通过多种方法下载事件日志文件;描述事件日志文件的结构;解释如何用 cURL 或 Python 脚本程序化下载;识别可视化事件日志文件数据的选项。
下载事件日志文件概览
要最大化 Event Monitoring 价值,需下载事件日志文件以便随时间跟踪、发现趋势。三种下载方法(从简单到强大):
- 直接下载(ELF Browser)——最简单,点按钮拿 CSV,适合临时一次性下载。
- cURL 脚本——更灵活,可调度定期下载,最适合 Mac/Linux(Windows 需额外配置)。
- Python 脚本——最程序化控制,跨平台,可把数据转换成任意格式。
每种方法都建立在上一级之上——从简单开始,随监控成熟度提升而扩展。
从浏览器下载日志
最简单的方法——用 Setup 里的 ELF Browser:① Event Log File Browser → 选日期范围 ② 事件日志文件旁的下拉选「Download as CSV File」③ 在电子表格中打开 .csv。
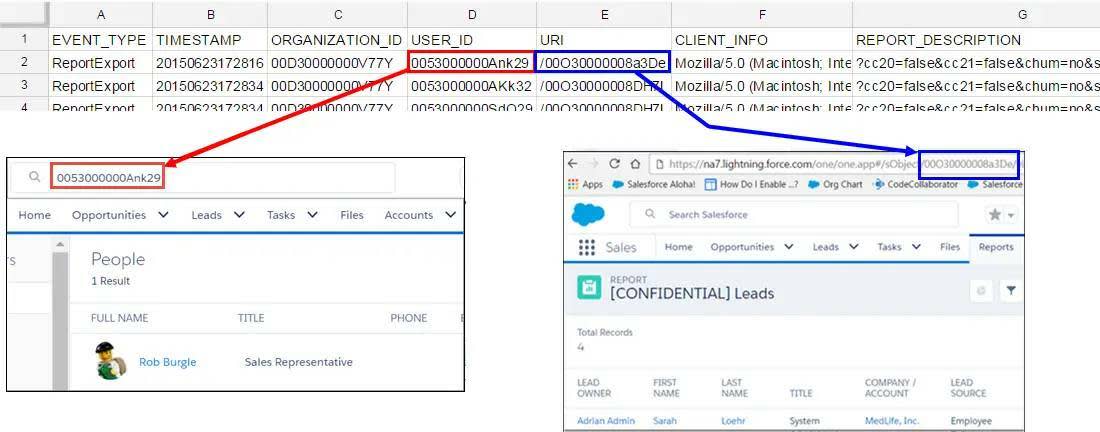
真实调查示例(追踪数据泄露):下载 ReportExport 日志文件 → URI 字段含导出报告的 ID,USER_ID 字段含导出者 ID → 交叉比对:用户 ID 匹配嫌疑人吗?报告 ID 匹配机密潜在客户报告吗?
匹配确认!Rob Burgle 导出了潜在客户报告——证据就在 CSV 里,带时间戳、无可辩驳。

用 cURL 下载事件日志文件
cURL 脚本比直接下载更灵活——调度定期下载、程序化转换数据。ELF Browser 中每个事件类型都有「script download」按钮,提供预构建的 cURL 脚本。
为什么用 cURL?调度定期下载、转换数据格式、自动化(把脚本交给集成专家启动自动化)。要求:提供 Salesforce 凭证、OAuth 登录拿访问令牌、用 REST 查询指定日志(按当天过滤)、解析结果。
注意:cURL 最适合 Mac/Linux 用户,Windows 需要额外配置。
用 Python 下载事件日志文件
Python 脚本提供最强的程序化控制——Windows 用户和跨平台自动化的理想选择。相比 cURL 的优势:Windows 用户更易用(无需额外配置)、真正跨平台、非程序员也易理解、有丰富的数据处理库生态。
设置好后:单条命令运行下载脚本、把 CSV 转成任意格式、与数据库/API/告警系统集成、构建自定义监控仪表板。Python + Event Monitoring = 无限可能——从简单下载到企业级监控流水线。
可视化事件日志文件数据
在成千上万行 CSV 里找单个数据点如同大海捞针,可视化能揭示原始数据里看不到的模式。
内置选项:Event Monitoring Analytics App——预集成仪表板,数据自动从 Salesforce 加载,始终展示最新可视化,针对不同事件类型提供一组仪表板。
第三方工具:Splunk App for Salesforce(分析安全/性能/用户行为,集成 Splunk Enterprise Security)、FairWarning(专为 Salesforce 日志打造,用户中心洞察 + 异常行为实时告警,支持多 org 单视图、30+ 天保留,可上 AgentExchange)、New Relic Insights(软件性能的端到端业务影响,易建仪表板)。


资源(单元三)
继续学习:Salesforce Developer「Download Large Event Log Files Using cURL with REST」、Salesforce Hacker「Downloading Event Log Files Using a Script」和「ElfPy」、Salesforce Help「Event Monitoring Analytics App」、Splunk App for Salesforce、FairWarning for Salesforce(AgentExchange)、New Relic Insights。