一、用预构建仪表板可视化洞察
Event Log Objects Analytics 用预构建仪表板把 Event Log Object 数据转化为清晰、可行动的洞察。本模块探索三大仪表板类别——威胁与访问(安全调查)、性能与健康(系统优化)、用户活动与旅程(采用跟踪),学习用 Request Identifier 做高级排障,并演练一个真实的安全范围评估场景。
学习目标
完成本单元后,你将能够:识别 Event Log Object Analytics 的三大类别;说明如何用 Request Identifier 调查系统问题;描述用 Analytics 仪表板解决管理挑战的真实场景。
从原始数据到可行动情报
Event Log Objects(ELO)是存储关键系统活动数据的标准 Salesforce 对象。与传统 Event Log Files(每日批量交付)不同,ELO 数据在事件发生后约一小时内即可用。你可以用 SOQL 和 Salesforce Platform APIs 查询,直接在 Salesforce 内分析安全、性能和用户行为。
查询对象适合精确排障,而 Analytics 仪表板提供整个 org 的统一视角。预构建仪表板把数据日志转化为清晰可视化,让你从「被动修复」转向「主动系统管理」。三大仪表板类别:威胁与访问、性能与健康、用户活动与旅程。
威胁与访问仪表板
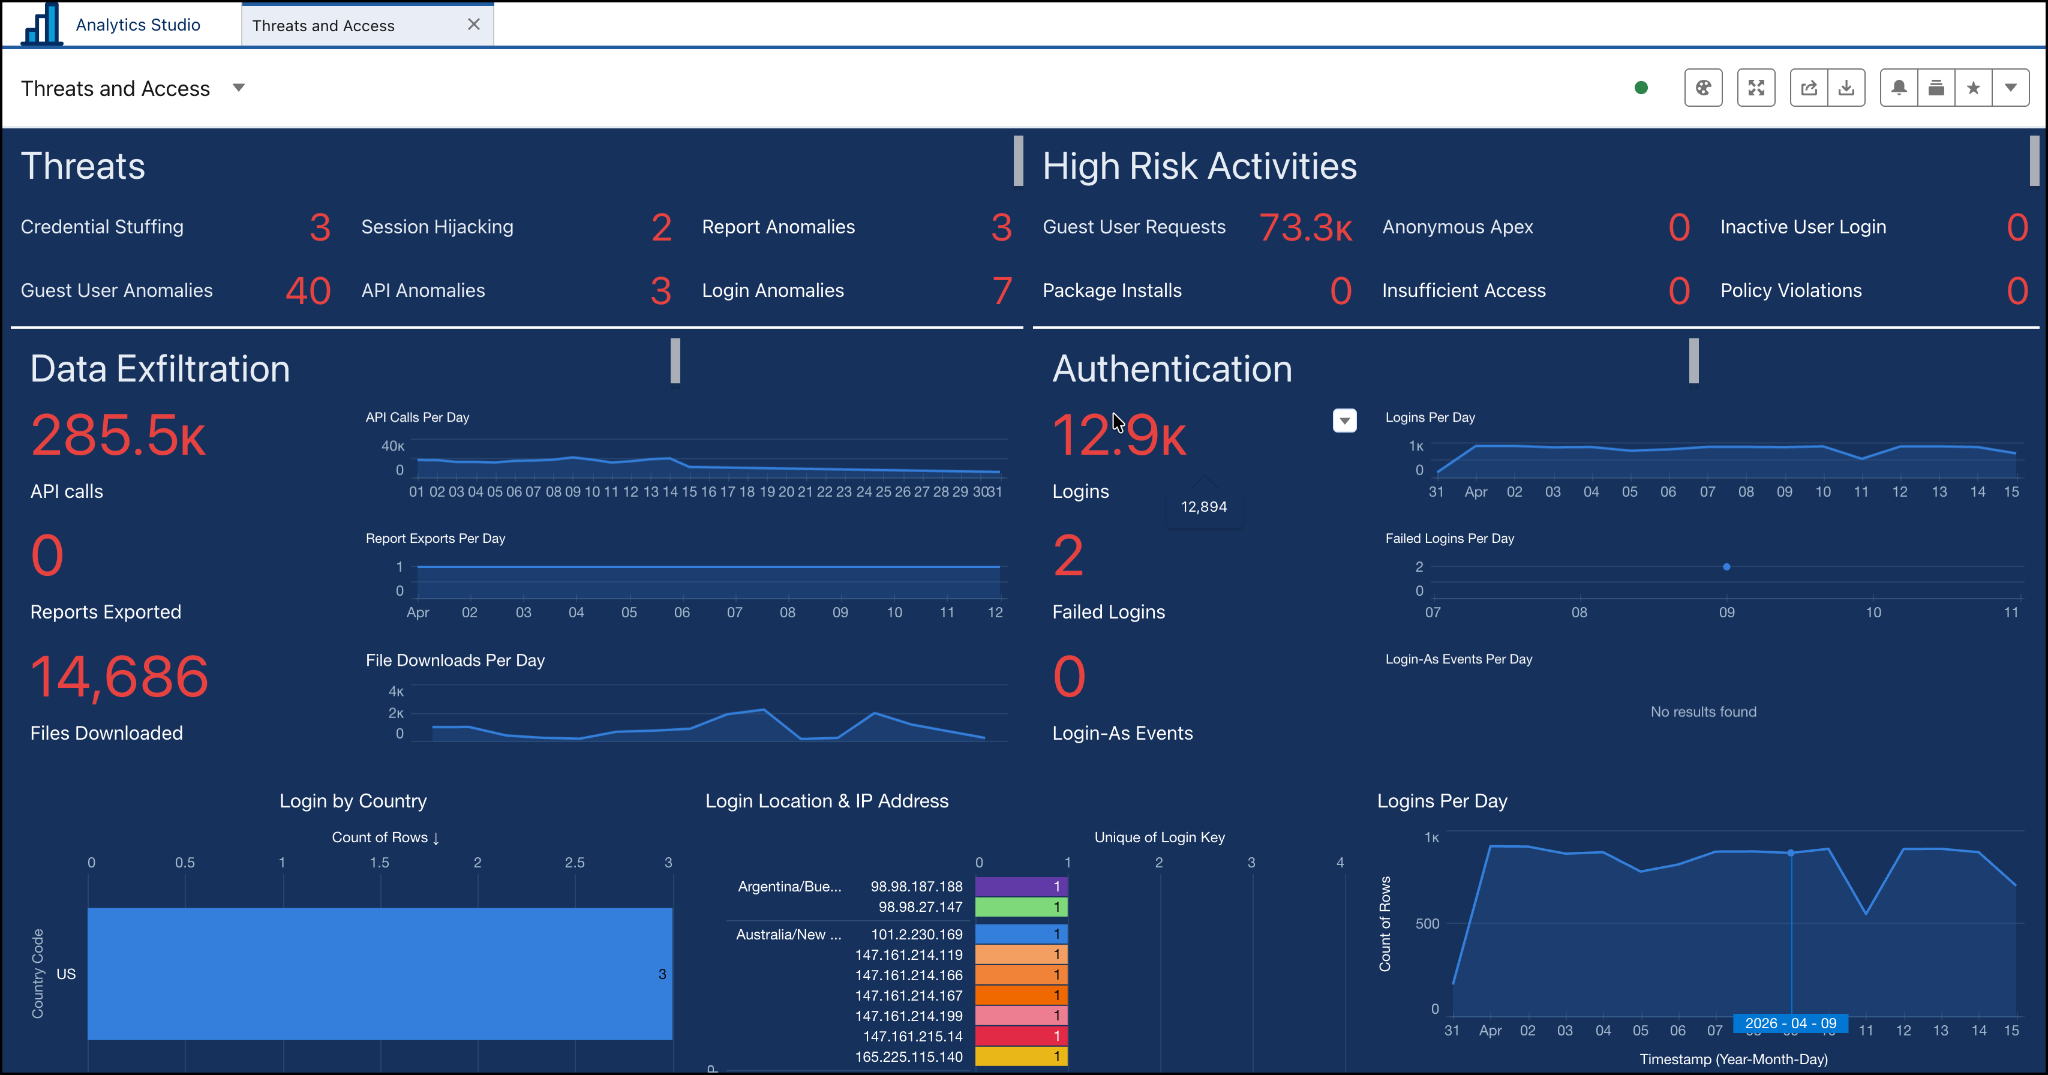
这是你取证调查的主要工具:
- 取证调查——按特定用户或时间范围过滤仪表板,确定哪些数据被访问、何时访问。
- 定向威胁检测——识别复杂的身份攻击,包括会话劫持(session hijacking)和撞库(credential stuffing)。
- 数据外泄监控——可视化跟踪批量 API 调用或异常大的报告导出,以便立即响应潜在的数据泄露。
把这个仪表板想成你的安全摄像头系统——准确显示谁在何时、从何处做了什么。
性能与健康仪表板
在用户察觉之前发现并修复瓶颈:
- Lightning 性能——监控有效页面时间(EPT),识别加载缓慢、可能需要简化布局的页面。
- Apex 和 API 健康——定位低效的 Apex 代码或集成:是否触达 governance limits?是否产生意外错误?在这里及时看到,避免升级。
- 整合错误跟踪——在一个地方查看所有最新趋势和系统错误,不用再翻找分散的日志。
主动性能管理意味着:你在用户提交工单之前就发现了慢页面——修复的是用户尚未报告的问题。
用户活动与旅程仪表板
跟踪用户如何实际使用你的应用:
- 跟踪用户行为——看用户如何导航应用、最常交互哪些功能。
- 识别差距——找到低采用率群体(谁没用新功能?)、发现被遗弃的功能(你构建了什么但没人用?)。
- 数据驱动的培训——用采用洞察优化内部培训,用真实使用数据为路线图调整提供依据(「80% 用户已在用 X,值得投入」「只有 2% 用户碰 Y,应该废弃」)。
数据取代了产品和培训决策中的猜测。
高级排障:Request Identifier
有时仪表板标记的问题需要更仔细的检查,这就是 Request Identifier 的用武之地。Event Monitoring 中每个事务都分配一个唯一的 Request ID——就像每个请求的跟踪号。用法:
- 仪表板显示慢 API 调用或异常活动
- 复制该事件关联的 Request ID
- 用 SOQL 搜索该 Request ID
- 查看整个工作单元:对应的 Apex 日志、数据库活动、所有相关子事务
- 顺藤摸瓜找到根因
Request Identifier 弥合了「仪表板上看起来不对劲」到「这正是发生了什么以及为什么」之间的鸿沟。
用例:执行安全范围评估
场景:一个高权限用户账户可能已被入侵,你需要立即评估范围。步骤:
- 打开 Analytics Studio → 威胁与访问仪表板
- 用内置的用户和时间戳过滤器——过滤到问题账户,缩小到可疑活动开始的确切小时
- 评估损害:仪表板可视化显示该用户导出的每个报告、做的每次批量 API 调用、可疑窗口内的所有活动
- 识别被入侵的数据:看哪些数据集被访问,向法务和安全团队精确说明风险
- 有信心地采取行动:锁定账户、轮换凭证,你已了解全部范围
合乎逻辑的后续步骤
初步安全评估后,继续推进:
- 完整评估损害——仪表板可视化映射可疑活动窗口内的每个数据访问点。
- 识别所有被入侵数据——确切知道哪些数据集被访问或导出,向法务和安全团队传达精确范围。
- 果断采取行动——立即锁定被入侵账户,轮换受影响用户的凭证,用仪表板数据记录事件时间线。
你已经超越了存储事件数据——你在主动使用它保护组织。近实时洞察 → 管理卓越。
资源与下一步
继续学习:博客「Drive Adoption, Accelerate Performance, and Monitor Security Threats with Event Log Objects Analytics」、Salesforce Help「Event Log Objects Analytics」、Salesforce Help「Store and Query Log Data with Event Log Objects」。
下一步:打开 org 的 Analytics Studio,探索威胁与访问仪表板,按你自己的用户名过滤,看自己的活动可视化——立即感受这些仪表板的威力。