访问并使用你的事件日志文件
本单元学习什么是事件日志文件(ELF)、为什么使用它们、ELF 与事件日志对象的区别、免费事件类型,以及通过 Setup 浏览器和 API 访问文件。
学习目标
完成本单元后,你将能够:
- 描述事件日志文件如何捕获 Salesforce 中的用户活动。
- 识别标准 Salesforce 许可证可用的事件日志文件类型。
- 解释如何使用事件日志文件浏览器访问和下载事件日志文件。
什么是事件日志文件?
用户在 Salesforce 中的每个操作都被记录:登录、运行报表、导出数据、发起 API 调用。这些活动记录被称为事件日志文件(Event Log Files,ELF)。
关键特征:
- 自动生成的 CSV 文件——无需设置。
- 每个文件覆盖一种特定事件类型:Login 文件=每次登录尝试,ReportExport 文件=每次报表导出。
- 给你 org 中一切活动的详细、带时间戳的历史。
ELF 始终开启——无论你是否查看,活动都被记录。需要时数据就在那里。
为什么使用事件日志文件?
ELF 回答管理员每天面对的四类问题:
- 安全——「账户被入侵了吗?」Login ELF 显示每次尝试:谁、从哪里、何时、IP、登录方式、成功/失败。
- 合规——「谁访问了敏感数据?」可审计的用户活动记录,可导出分享给干系人或在安全审查中引用。
- 性能——「为什么页面加载慢?」LightningPerformance ELF 捕获页面加载时间,在用户提交工单前识别问题页面。
- 采用——「有人用我们发布的新功能吗?」LightningPageView 和 LightningInteraction ELF 显示用户实际交互的页面和组件。
你不需要调查或猜测——数据会讲述故事。
事件日志文件与事件日志对象的区别
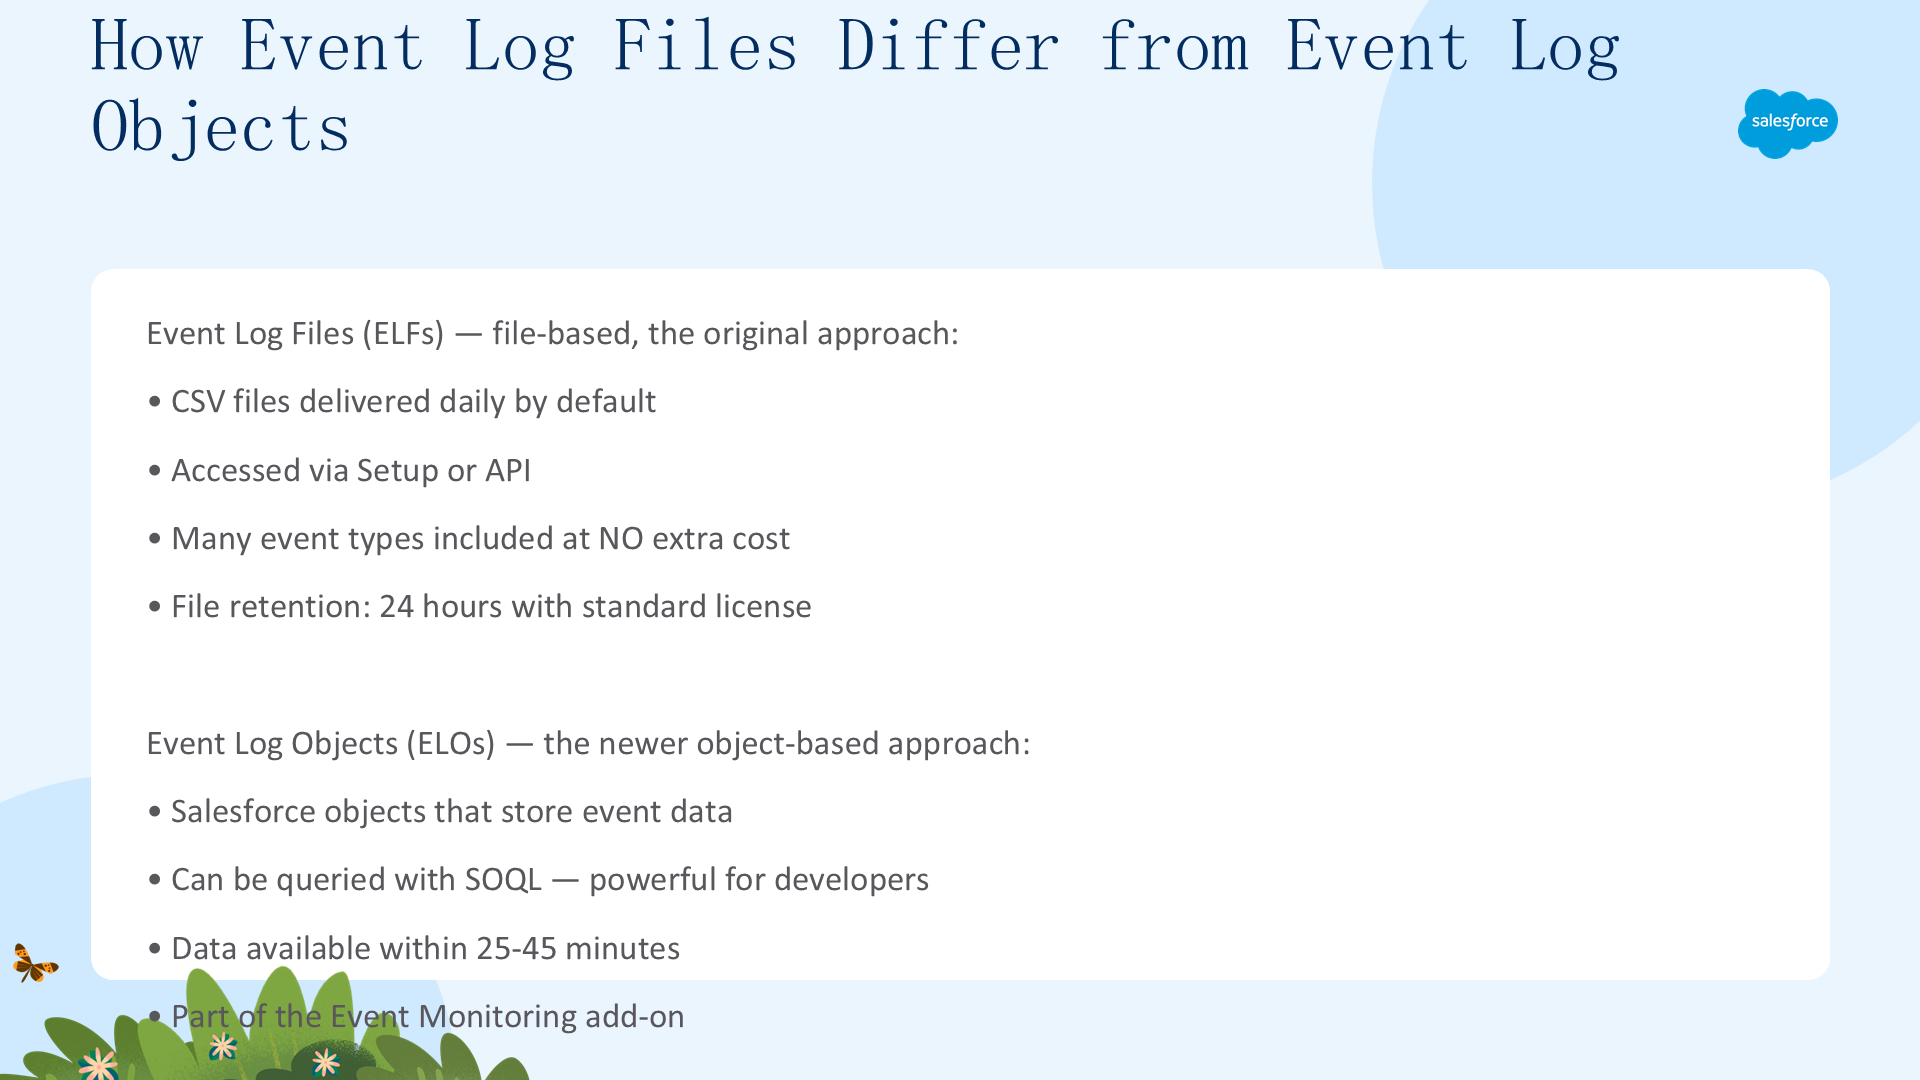
事件日志文件(ELF)——基于文件,是原始方法:每日默认交付 CSV,通过 Setup 或 API 访问,许多事件类型免费包含,文件保留 24 小时(标准许可证)。
事件日志对象(ELO)——较新的基于对象的方法:把事件数据存为 Salesforce 对象,可用 SOQL 查询(对开发者强大),数据 25-45 分钟内可用,属于 Event Monitoring 附加组件。
许可证对比(ELF):标准许可证=CSV、每日、保留 24 小时、精选类型;Event Monitoring 附加组件=CSV、每日或每小时、保留最长 1 年、50+ 事件类型。
ELF 是正确的起点——免费包含,你会惊讶于用这些包含的事件类型能做的事。
免费且强大的功能
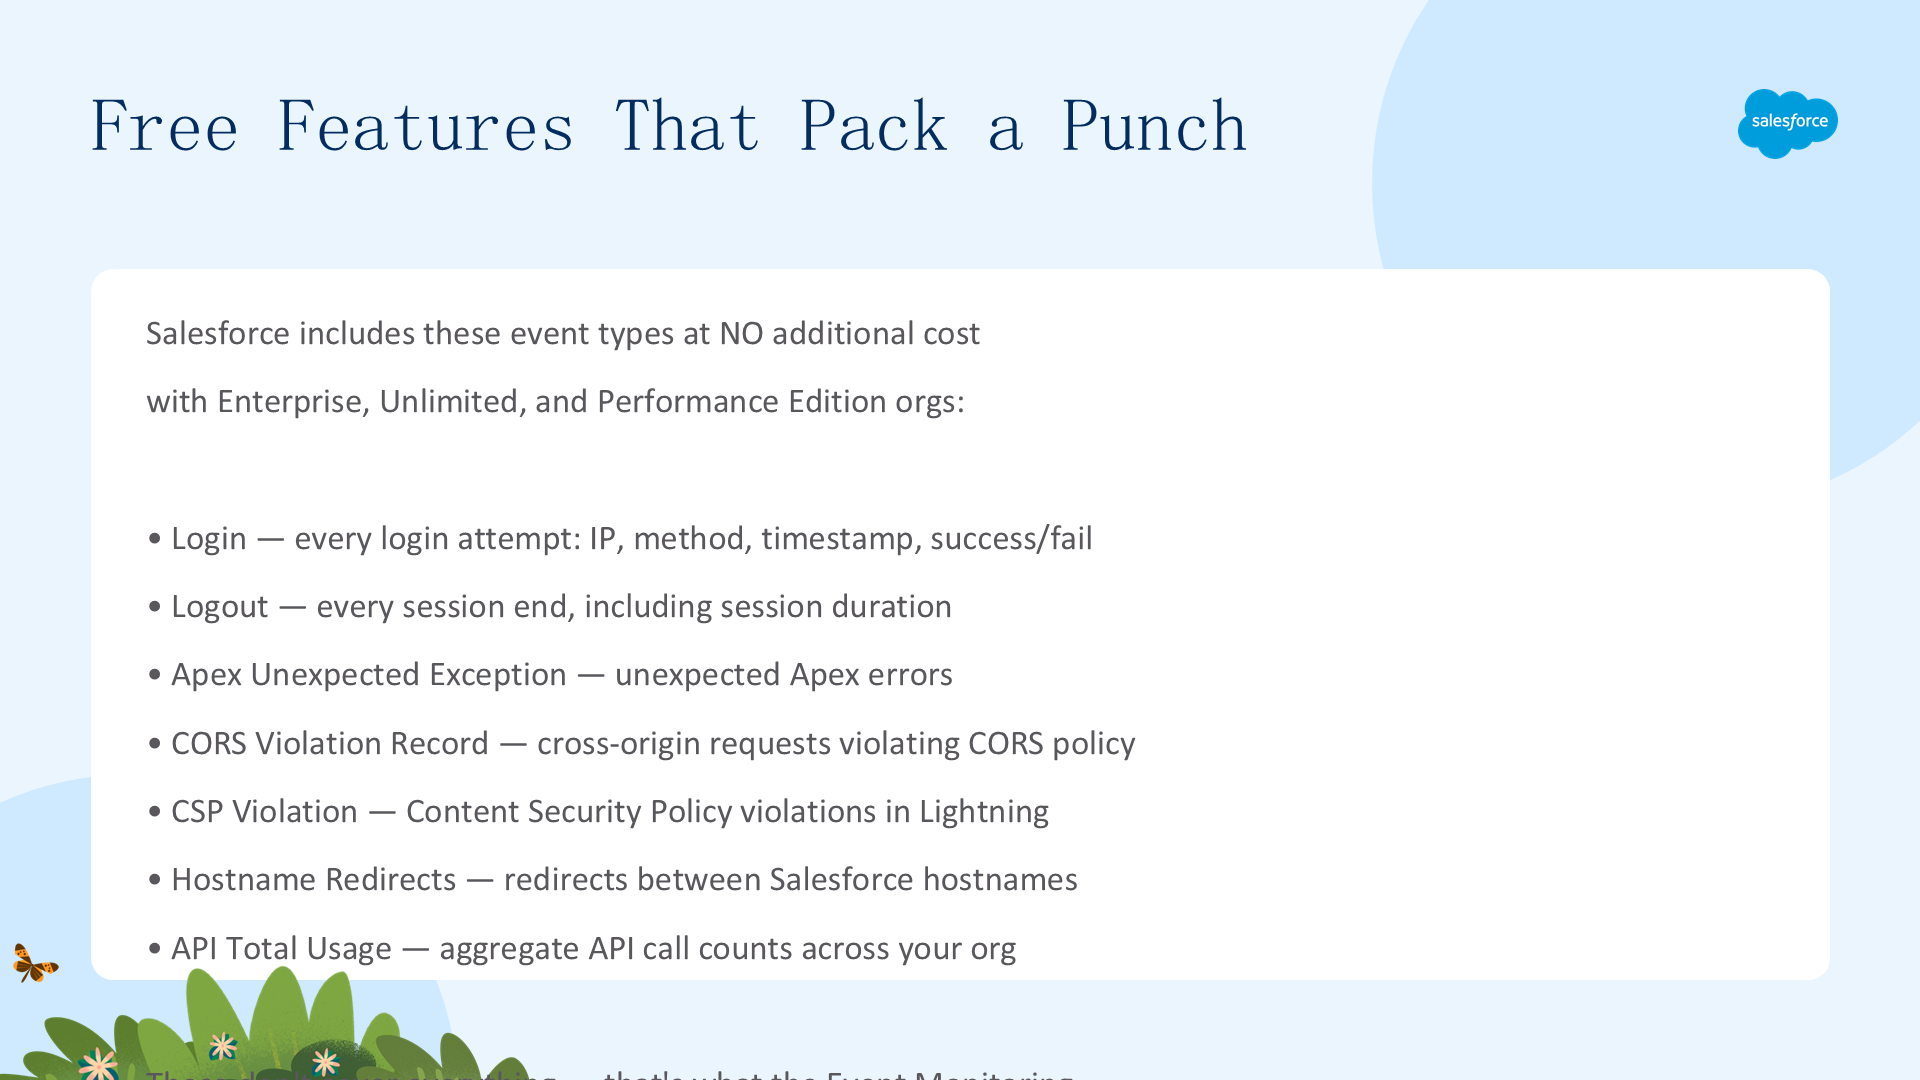
Enterprise、Unlimited、Performance 版 org 免费包含七种事件类型:
- Login——每次登录尝试:IP、方式、时间戳、成功/失败。
- Logout——每次会话结束,含会话时长。
- Apex Unexpected Exception——意外的 Apex 错误。
- CORS Violation Record——违反 CORS 策略的跨域请求。
- CSP Violation——Lightning 中的内容安全策略违规。
- Hostname Redirects——Salesforce 主机名之间的重定向。
- API Total Usage——全 org 的聚合 API 调用计数。
它们不覆盖一切(那是 Event Monitoring 附加组件的用途),但从第一天起就给你有意义的安全、org 健康和集成活动可见性。
登录与登出事件
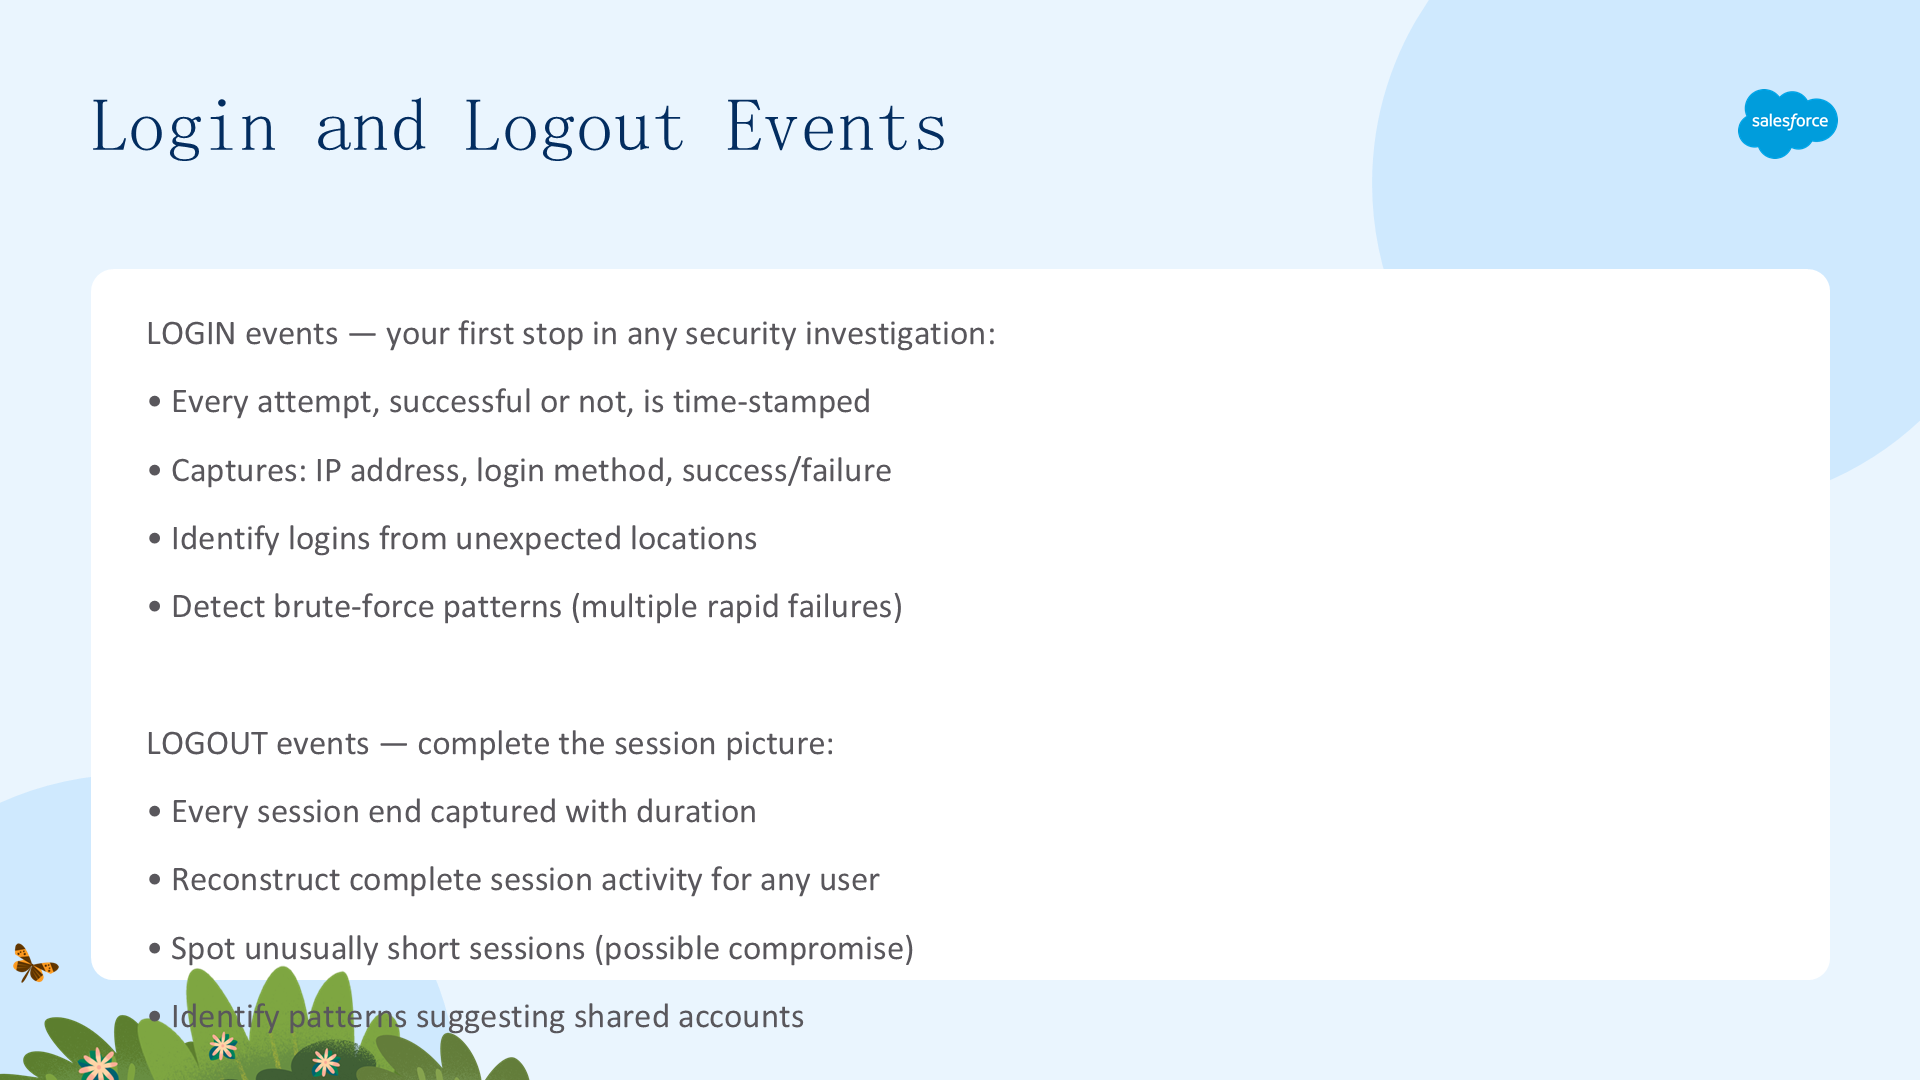
Login 事件是安全调查的首要入口:每次尝试(无论成功与否)都带时间戳,捕获 IP 地址、登录方式、成功/失败,可识别来自意外位置的登录、检测暴力破解模式(多次快速失败)。
Logout 事件补全会话图景:捕获每次会话结束及时长,可重建任何用户的完整会话活动、发现异常短的会话(可能被入侵)、识别共享账户的模式。
Login + Logout 一起,给你 org 中每个用户的完整认证叙述。
Apex 意外异常、CORS 违规记录与 CSP 违规
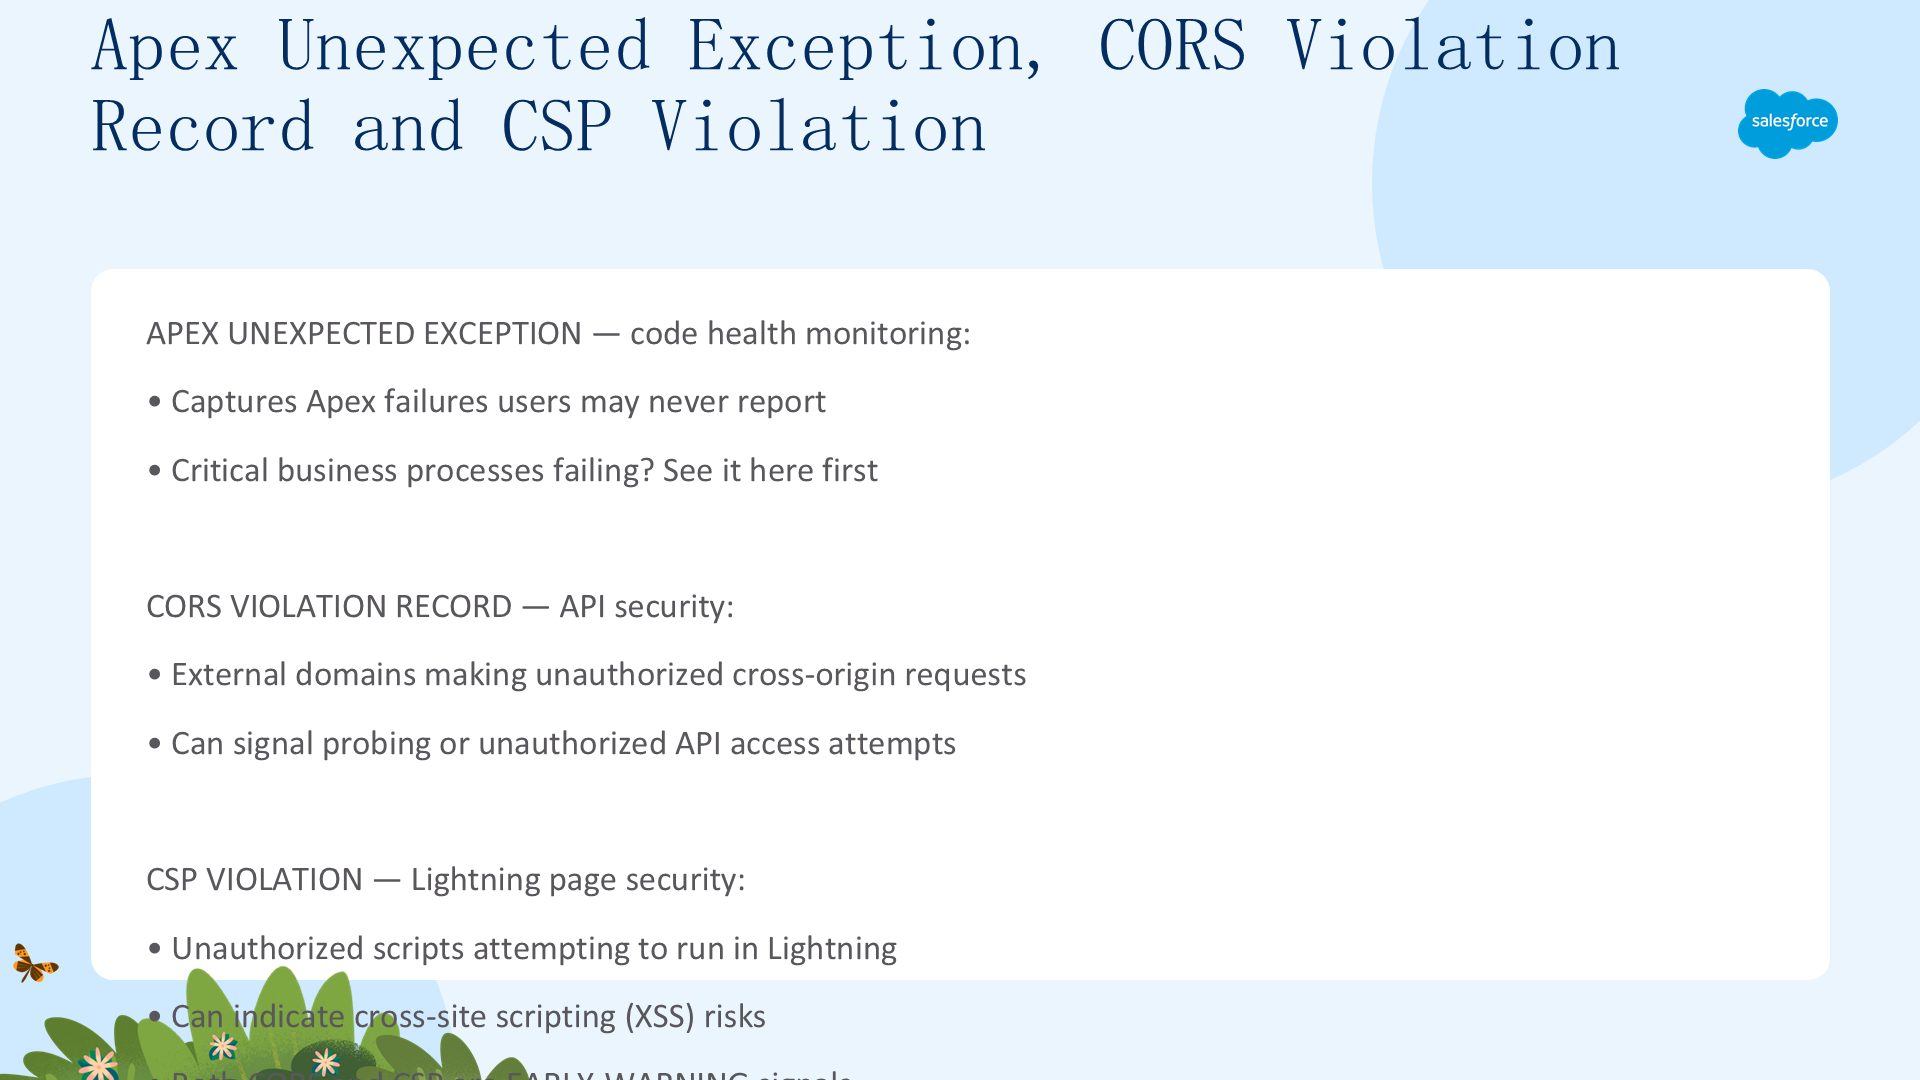
- Apex Unexpected Exception——代码健康监控:捕获用户可能从不报告的 Apex 失败,关键业务流程失败?在这里首先看到。
- CORS Violation Record——API 安全:外部域名发起的未授权跨域请求,可标志探测或未授权 API 访问尝试。
- CSP Violation——Lightning 页面安全:未授权脚本试图在 Lightning 中运行,可指示跨站脚本(XSS)风险。CORS 和 CSP 都是预警信号。
- Hostname Redirects——钓鱼检测:捕获用户在主机名间的重定向,异常模式可揭示钓鱼尝试或配置错误的集成。
API 总使用量
API Total Usage 一眼监控集成健康:全 org 聚合 API 调用计数——高层次信号,无需分析单个调用。
关注点:
- 调用量突然飙升 → 失控的集成?配置错误的批处理?未授权的数据提取?
- 随时间逐渐增加 → 集成用量增长——提前规划限额。
- 意外下降 → 集成失败——有什么停止了工作。
你并不总需要细粒度的 API 数据,有时只需知道「有什么变化了吗?」——API Total Usage 立即回答这个问题。
主机名重定向
Hostname Redirects 发现可疑重定向模式:捕获用户在 Salesforce 主机名间被重定向时的活动。异常模式可揭示:钓鱼尝试(用户被送到假登录页)、配置错误的集成(重定向到错误实例)、会话劫持指示。
为什么重要:重定向是静默发生的——用户不会察觉;攻击者把用户重定向到恶意站点是严重安全事件;这个事件类型让你看到原本完全不可见的攻击向量。Hostname Redirects 是预警安全信号——在造成真正伤害前发现问题。
在 Setup 中访问事件日志文件
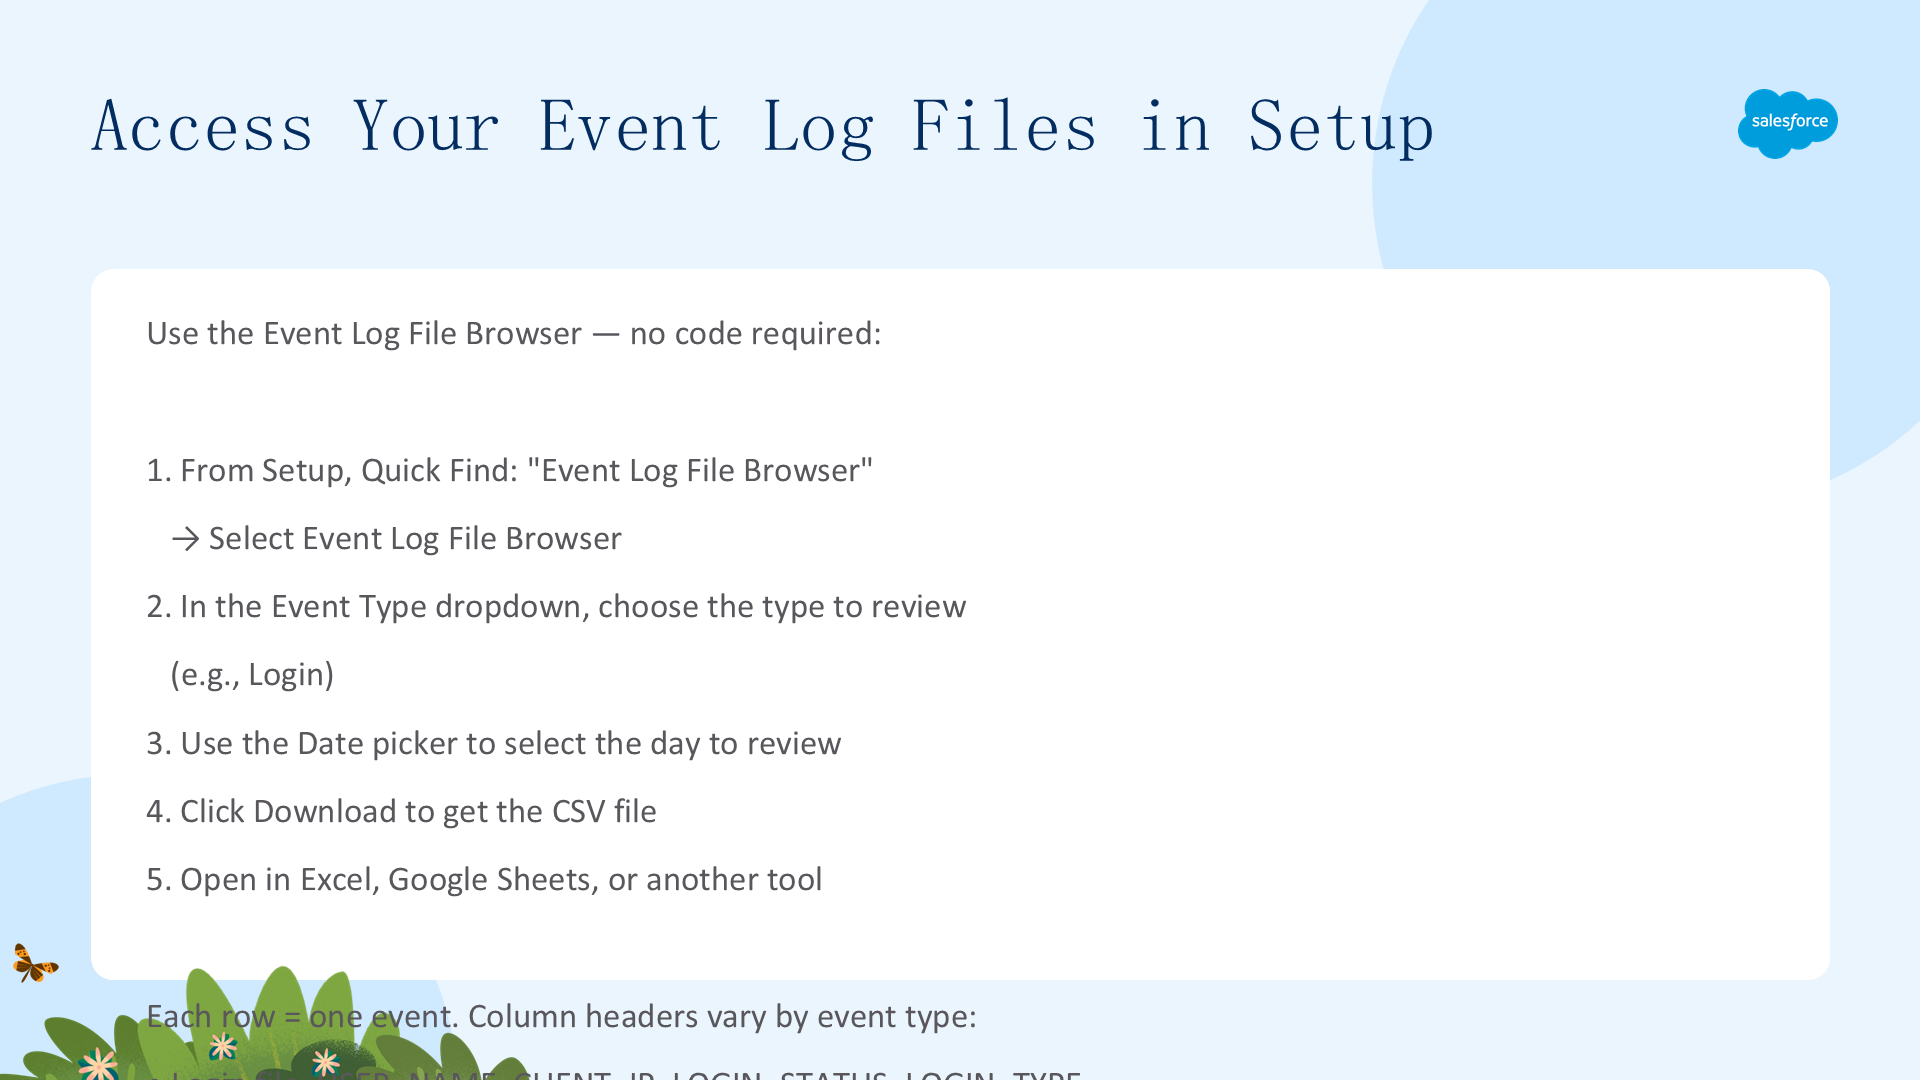
使用事件日志文件浏览器(Event Log File Browser)——无需代码:
- Setup 的 Quick Find 输入「Event Log File Browser」并选择。
- 在 Event Type 下拉选择要查看的类型(如 Login)。
- 用 Date 选择器选要查看的日期。
- 点击 Download 下载 CSV 文件。
- 在 Excel、Google Sheets 或其他工具中打开。

每行 = 一个事件,列头因事件类型而异(Login 文件有 USER_NAME、CLIENT_IP、LOGIN_STATUS、LOGIN_TYPE;LightningPageView 文件有 PAGE_URL、DURATION)。对大多数管理员,Setup 里的 ELF 浏览器就是你入门所需的全部——无需编码、无需 API。
通过 API 访问事件日志文件
需要自动化或程序化访问时,用 Salesforce REST API 查询 ELF。适用场景:把 ELF 数据拉进外部工具或仪表盘、构建持续监控的定期数据管道、基于事件模式自动化安全告警、把事件数据集成到 SIEM 或分析平台。
工作原理:用标准 REST API 端点查询事件数据,用 Salesforce 凭据或 OAuth 认证,程序化检索 CSV 文件(与 ELF 浏览器得到的数据相同)。
对大多数管理员,Setup 里的 ELF 浏览器就够入门了——API 访问等你准备自动化扩展时再用。
资源
继续学习:EventLogFile Supported Event Types、Access the Event Log File Browser、Store and Query Log Data with Event Log Objects。
下一步:在 org 里打开事件日志文件浏览器,下载今天的 Login 事件看看——你可能会惊讶已经记录了什么。