学习目标
完成本单元后,你将能够:
- 解释管理历史数据的业务挑战。
- 描述 Archive 如何解决数据管理挑战。
- 识别数据归档的关键用例。
- 解释实施 Archive 策略的关键好处。
数据困境
Matt 是 Cumulus Cloud Corporation(一家在美欧运营、拥有 500 多名员工的成长型保险公司)的 Salesforce 管理员。他面临一些越来越难管理的数据挑战:
- Salesforce org 变慢——报告运行时间变长、页面加载迟缓、用户抱怨性能,罪魁祸首是多年积累的数据(成千上万的已关闭商机、已完成案例和历史活动)。
- 领导层要求他遵守日益扩大的数据隐私法规(GDPR、CCPA 及行业要求),各法规要求不同的数据保留期和按请求删除客户记录的能力。
- 存储成本快速增长——公司超限后购买额外存储,几个月内问题复发,CFO 预测若不控制存储费用两年内翻倍。
Matt 需要的方案是:在不丢失历史数据访问的前提下维护系统性能、遵守多项数据隐私与保留法规、控制存储成本、保留数据关系和关联记录的引用完整性。答案就是 Archive。
什么是 Archive?
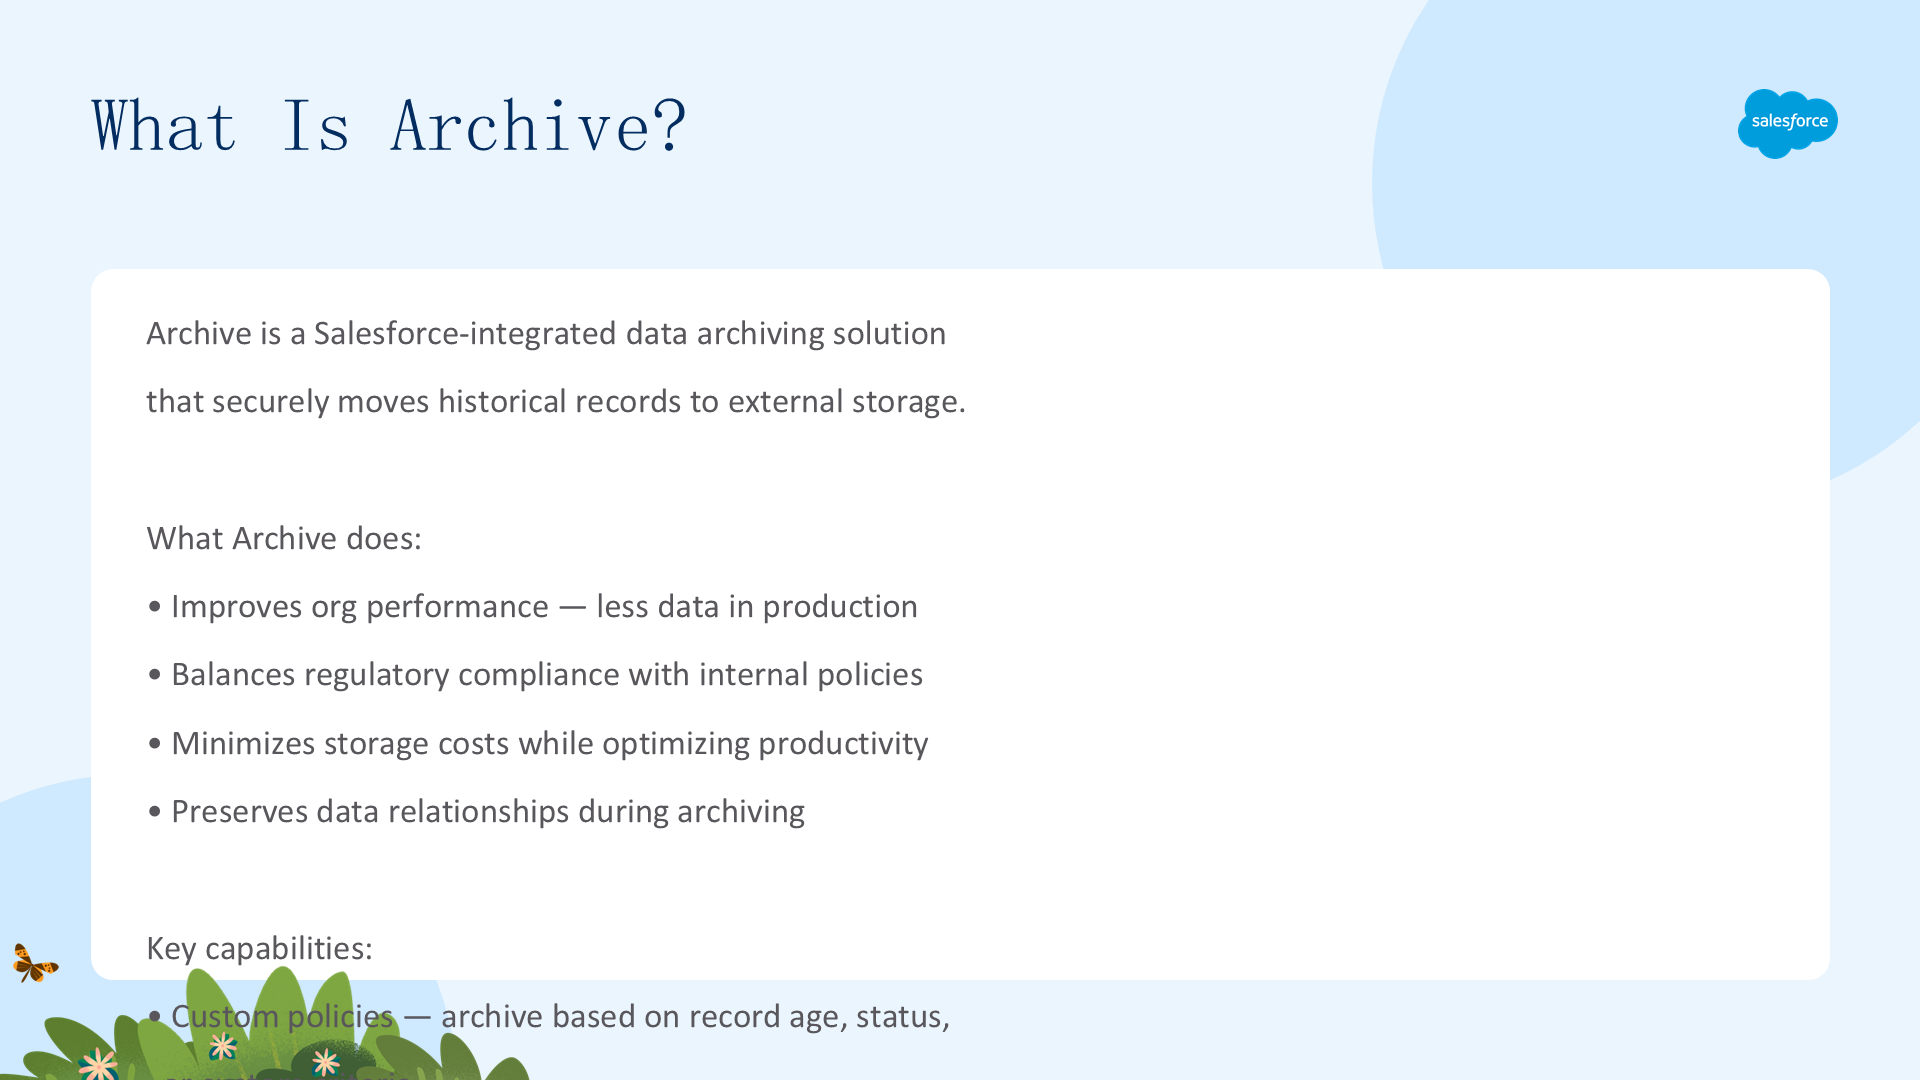
Archive 是 Salesforce 集成的数据归档解决方案,能把历史记录安全地移动到外部存储,从而提升 Salesforce org 性能,并为不再活跃使用、但需为合规、审计或历史参考而保留的数据提供安全环境。Archive 减轻 Salesforce 实例的负载,平衡法规合规与内部策略,最小化存储成本并优化生产力。
Archive 易用、灵活且安全:可自定义策略、自动归档数据、即时查看和取消归档记录、维护数据关系、以编程方式删除旧数据。可以单条或批量取消归档记录,指定用户直接在 Salesforce 内查看归档数据,并为特定用户设置取消归档权限。
监控存储消耗
Archive 帮助你追踪数据和文件存储。你可以在主仪表板查看实时存储使用百分比,分析 org 识别哪些对象占用空间最多,并可视化归档策略将如何减少存储消耗。
创建自定义策略
Archive 用自定义策略帮助你管理 Salesforce 数据生命周期。由于并非所有数据随时间保留相同价值,归档和清除数据有助于实施高效合理的数据生命周期管理。你可以构建策略定期从生产环境移除不活跃的记录、文件和附件,细化标准以归档带直接查找关系的特定对象(维护数据关系),设置策略按偏好频率自动运行,并定义自定义保留策略以满足合规要求——Archive 可保留数据长达 99 年。
访问归档数据与合规导航
通过 Lightning Web Component,用户可以基于你定义的权限直接在生产环境中查看归档数据;可以用纯文本搜索归档记录,并(若允许)在需要时把记录取消归档回生产环境。
在合规方面,你可以维护安全、加密且带定义保留期的归档;Archive 还能冻结处于诉讼中的记录,或满足「被遗忘权」等请求,立即清除个人身份信息(PII)。
接下来?
回顾这些好处后,Matt 认为 Archive 能帮他提升 Salesforce org 性能,尤其渴望降低存储成本、遵守数据隐私和保留法规。如果销售团队偶尔需要参考历史交易信息,Matt 无需把记录取消归档回生产环境——团队可以轻松通过 Salesforce 界面访问归档数据。下一步,Matt 需要学习 Archive 如何存储和归档数据,并评估安装和配置 Archive 前的一些关键考虑。
用 Archive 优化数据
本单元解释数据如何存储和归档,比较归档与清除策略,评估配置前的关键考虑,并介绍 Storage Analyzer。
学习目标
完成本单元后,你将能够:
- 解释数据在 Archive 中如何存储和归档。
- 比较归档策略与清除策略。
- 解释保留期。
- 评估配置 Archive 前的关键考虑。
- 描述 Storage Analyzer 如何帮你评估归档策略。
归档 Salesforce 数据
Archive 与 Salesforce 数据的交互是无缝且自动化的。设置 Archive 时,你定义哪些记录应归档的标准(如一段时间未修改的记录、或满足特定业务规则的记录)。标准定义后,Archive 自动识别并把符合条件的记录从 Salesforce 实例移动到它自己的安全归档。Archive 还提供归档数据的检索和报告工具,用户可按需搜索访问归档记录,保证历史数据对合规审计、报告等业务需求可访问。
存储、备份与归档数据的区别
Salesforce 管理员管理着各种云中数百万条记录,理解存储、备份与归档的区别对有效数据管理至关重要:
- Salesforce 存储:存储 Salesforce 对象(账户、联系人、商机、案例等)相关数据以及文件和附件所占的空间,按使用量付费,超限会增加成本。
- 备份:创建整个 org 的完整副本(数据、元数据、schema、附件),用于数据意外丢失或损坏后快速恢复。
- 归档:把历史、极少使用的数据从生产环境移到低成本存储长期保留,例如多年不活跃的老客户账户、已到期但需为法律合规保留的合同、离职员工记录、已关闭支持案例、仍具历史价值的销售商机。
备份与归档的关键区别在目的:归档是长期数据保留和存储优化的组织策略,备份是灾难恢复的「保险」。两者互补,不能相互替代。
评估关键考虑
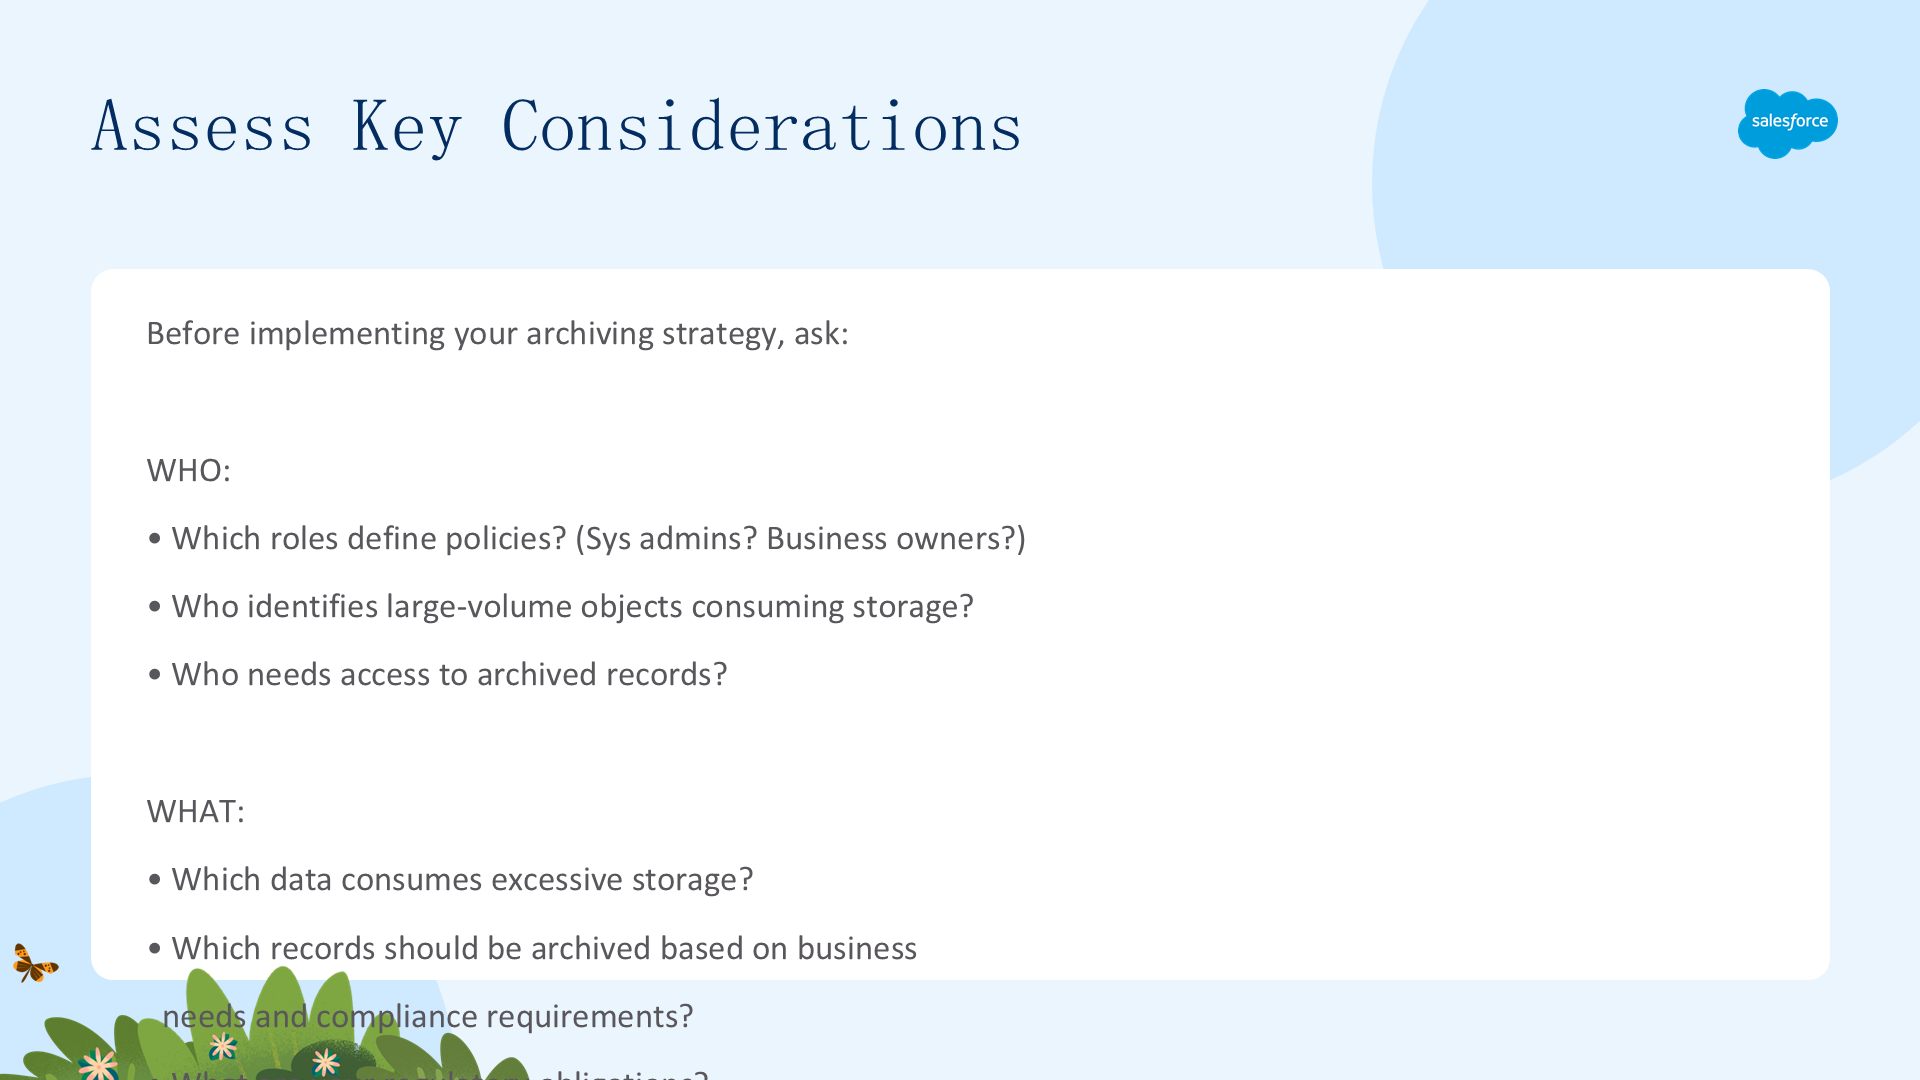
实施归档策略前,先问一些关键问题:公司里哪些角色能设置归档策略(系统管理员定义策略吗)?哪些利益相关方能提供关于不活跃数据的信息和指导?谁能识别导致存储超限的大数据量对象?此外要识别哪些数据过度消耗存储、拖慢系统性能,根据业务和合规需求确定应归档哪些记录。还要理解公司的数据保留策略和识别不活跃数据的标准,这些应符合 GDPR、CCPA、HIPAA 及行业法规。
还要确定合适的归档频率(每日、每月、每季度、每半年)和策略运行的时间(如在非高峰时段运行,避免与生产竞争资源);创建自动归档对象的策略;确保合适的人收到通知并负责执行删除或移动数据的查询;确保策略维护父子关系,保留相关对象和附件。最后,考虑谁需要查看和访问归档记录、谁有取消归档权限——系统管理员可应用最小权限原则。
归档策略 vs 清除策略
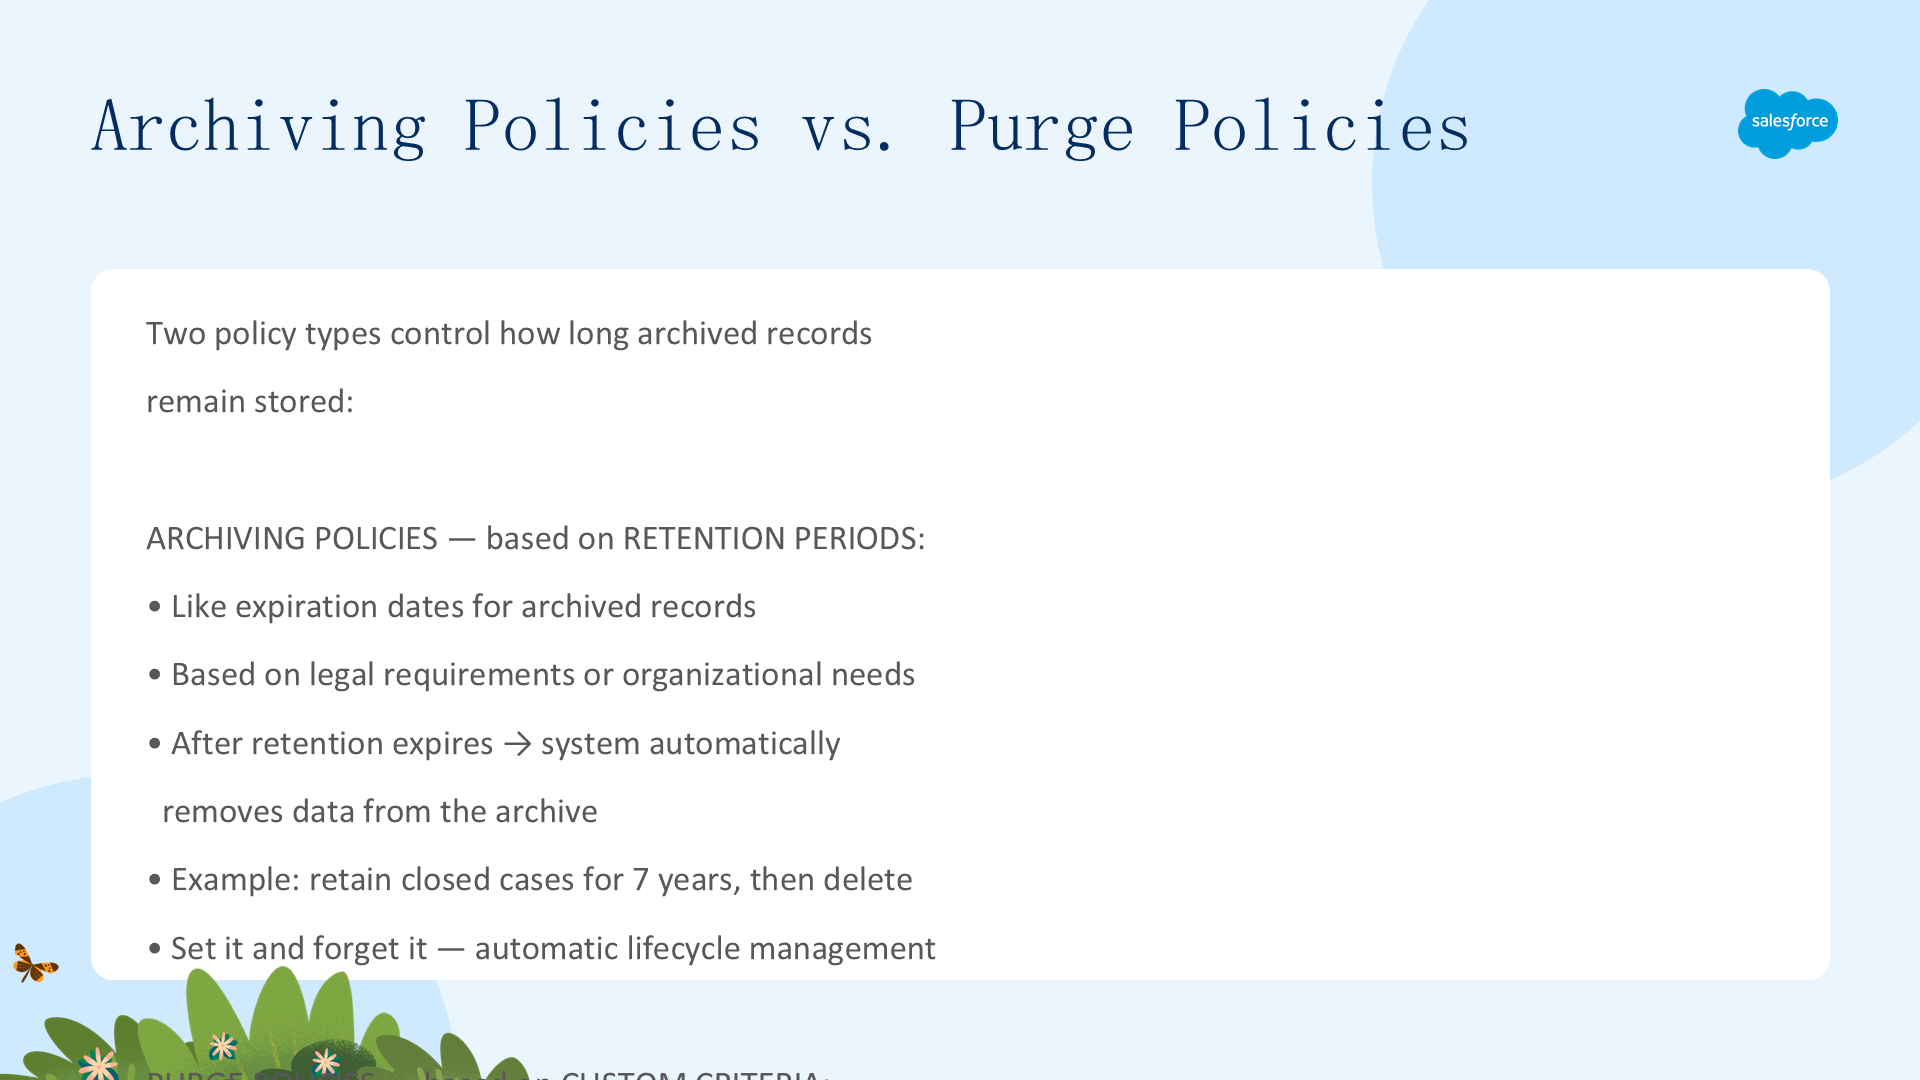
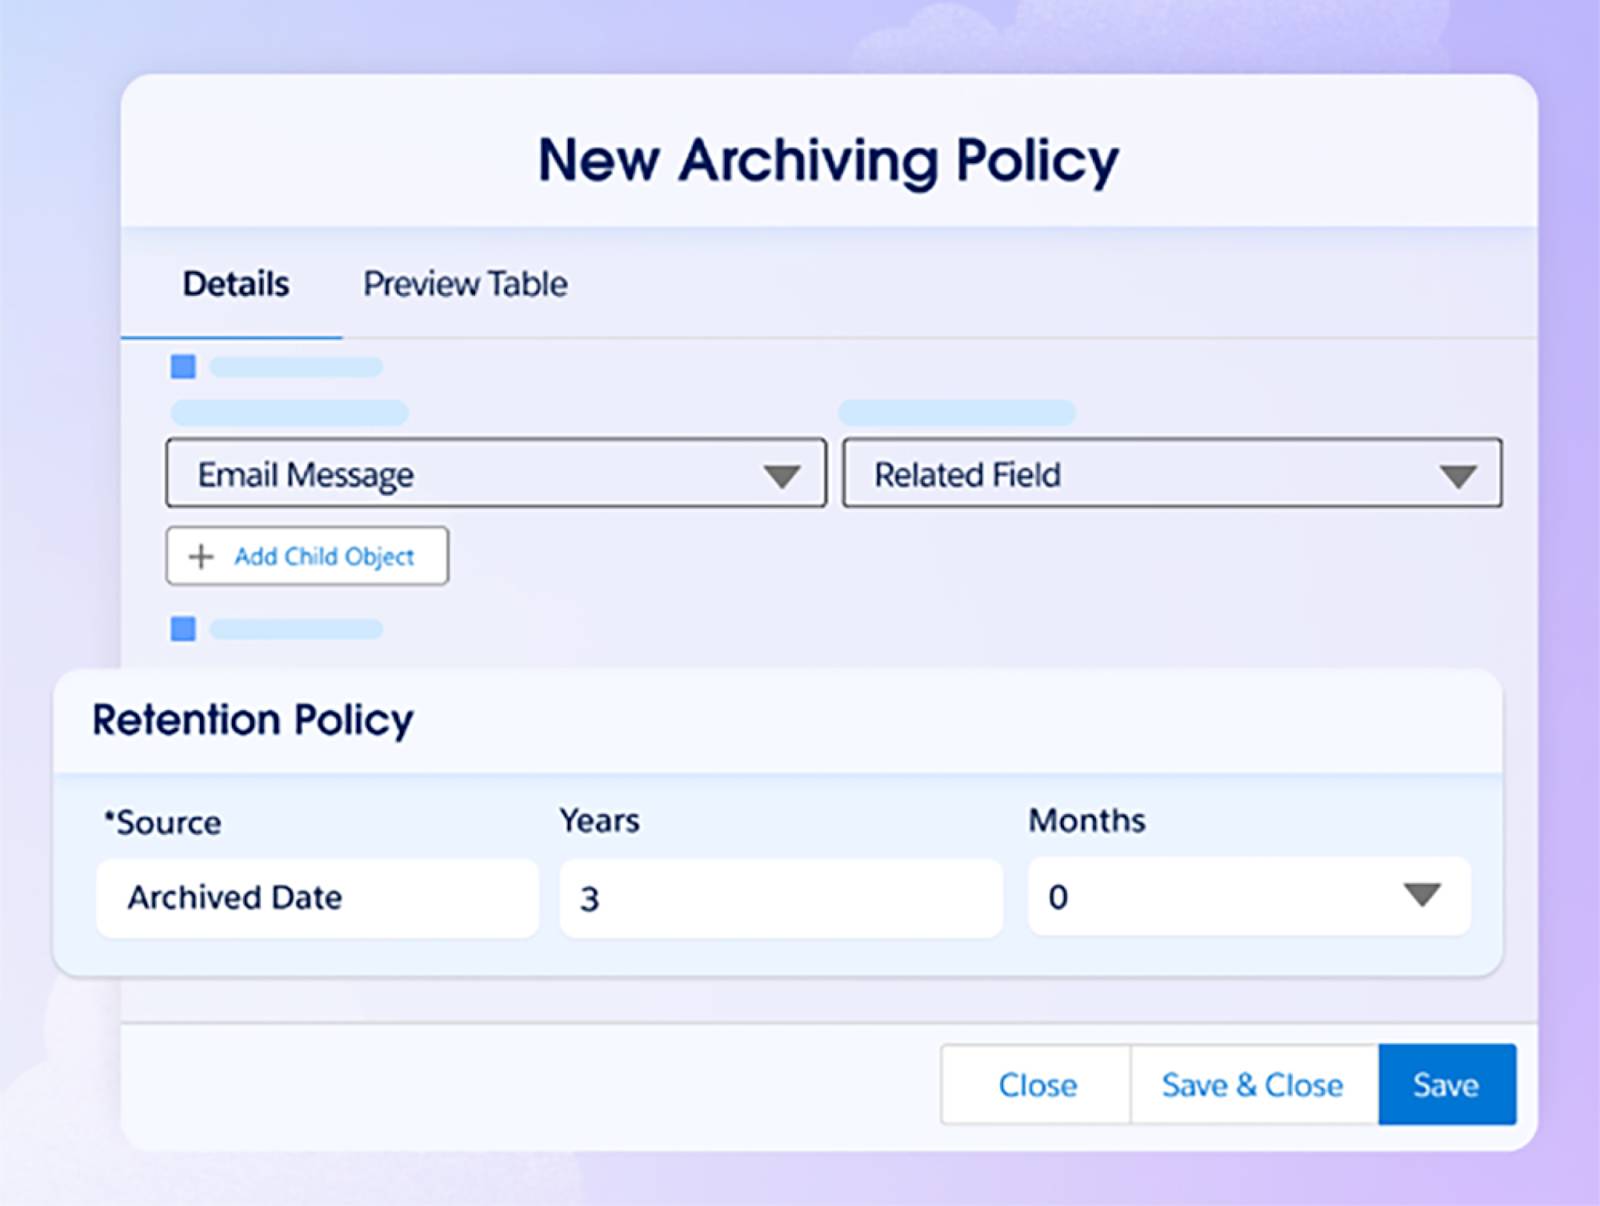
规划归档策略时,要考虑两种决定归档记录存储时长的策略:
- 归档策略(Archiving policies):基于保留期(retention periods,类似归档记录的过期日期),通常基于法律要求或组织需求;保留期到期后系统自动从归档中删除数据。
- 清除策略(Purge policies):需要比标准保留期更精细的控制时使用。你创建决定何时选择性删除归档数据的标准,这些标准会覆盖保留期设置的日期。换句话说,保留是基于时间的内置删除机制,而清除提供灵活性以适应变化的业务或合规需求(如及时响应「被遗忘权」删除请求)。清除的数据无法恢复,要谨慎设置清除策略权限。
建议两者都使用,以在归档数据整个生命周期内保持完整控制。
从生产到归档:数据旅程
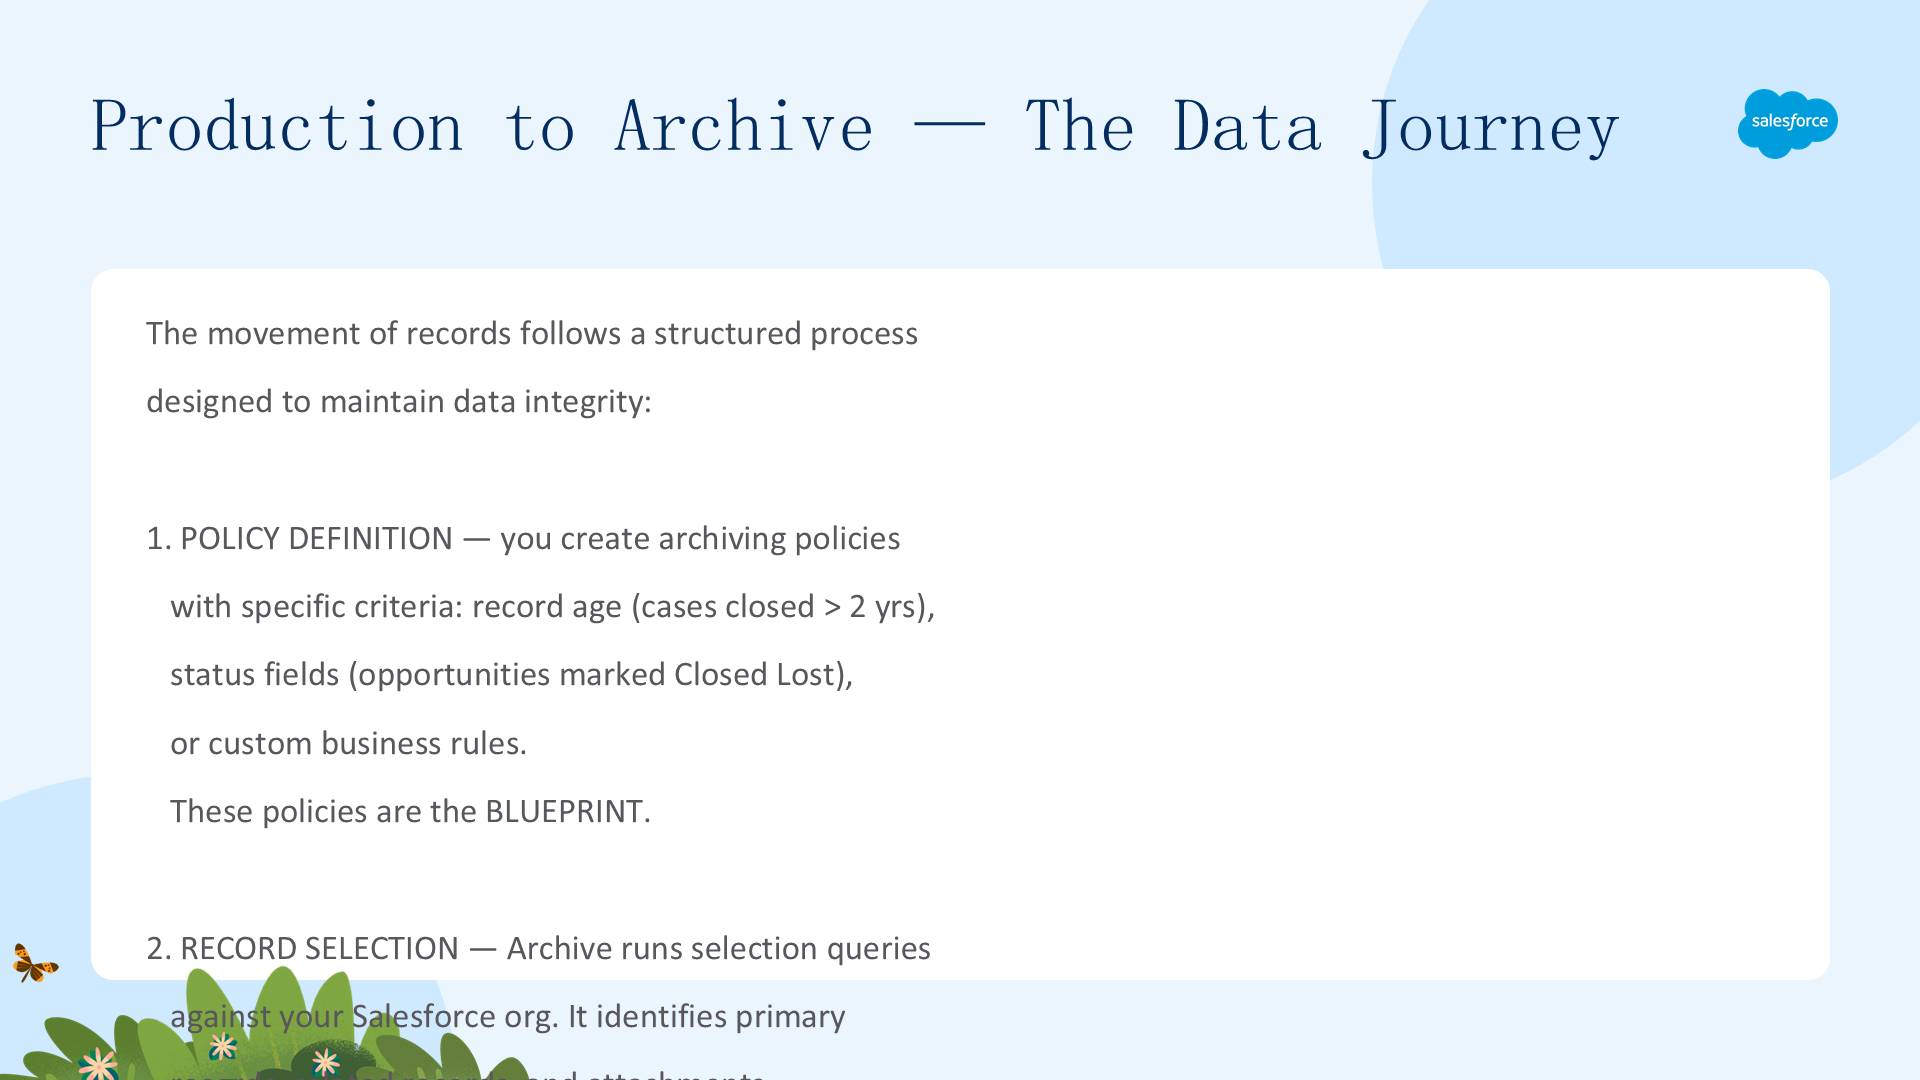
记录从活跃 Salesforce 环境移动到归档遵循一个结构化流程,在优化生产 org 性能的同时维护数据完整性。数据移动前,先创建归档策略定义应归档哪些记录(如案例关闭超过 2 年、商机标记为 Closed 或 Lost、或自定义业务标准)。Matt 与利益相关方确定了策略:归档所有超过 3 年的已关闭案例、18 个月后标记为 Closed Lost 的商机,以及过去 12 个月未访问或修改的记录。
策略定义并激活后,Archive 系统对 Salesforce org 运行选择查询,识别符合条件的记录(主记录、关联记录和附件),并确定数据何时应一起移动以维护数据关系。Archive 自动把主从子记录与父记录一起归档,也可配置自动归档查找子记录。多个归档作业并行运行,每天可归档数千万条记录。归档数据移出生产 org 后,用户仍可通过 Archive Widgets for Lightning 以相关列表形式在 Salesforce 中访问。
用 Storage Analyzer 评估策略
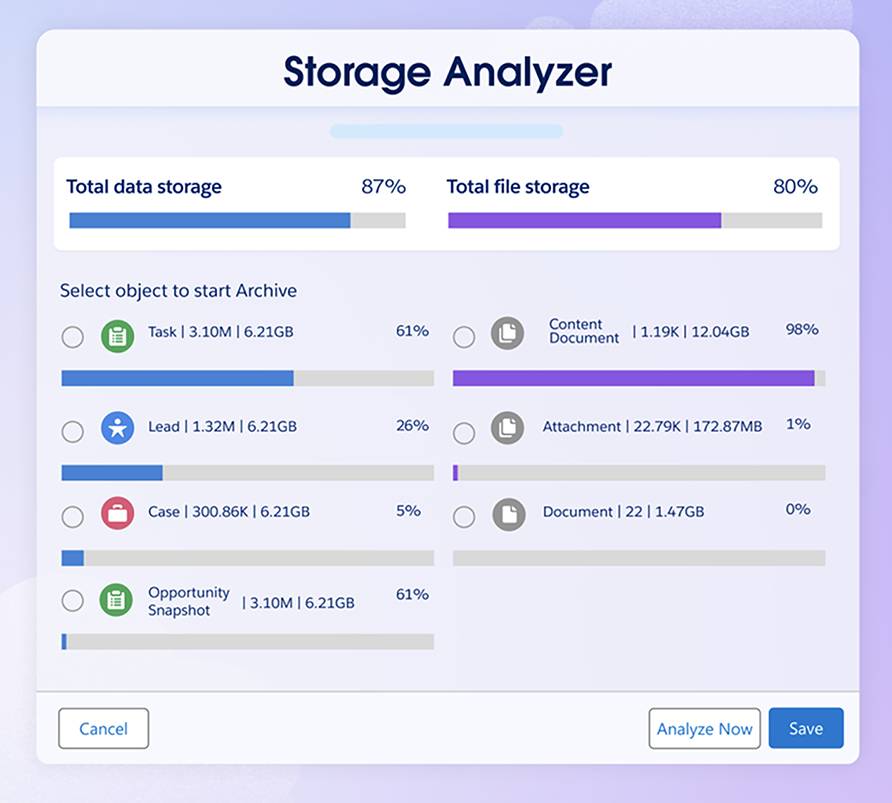
设置策略并开始归档后,分析归档策略,看存储了哪些数据、访问频率如何、保留策略是否正确符合数据隐私法规。Matt 发现归档提升了性能,但仍需解决数据与文件存储成本上升的问题,也不确定哪些对象和文件占用最多存储。于是他使用 Archive Storage Analyzer——Archive 中的一个仪表板,提供生产 org 数据和文件存储的全面分析,展示占用存储最多的对象概览和使用历史。
Matt 可以把 Storage Analyzer 纳入日常工作流:定期审计识别模式和优化机会、生成数据管理实践报告以证明合规、用分析帮助预测未来存储需求。
识别关键角色与权限
本单元介绍归档流程中的关键角色,以及确保正确的人拥有正确访问权限所需的重要权限。
学习目标
完成本单元后,你将能够:
- 识别管理归档流程的关键角色。
- 识别关键角色所需的重要权限。
- 描述 Archive 中的权限集和安全特性如何控制对归档数据的访问。
归档流程中的关键角色
有效的数据归档不只是移动数据——还要确保正确的人在正确的时间拥有正确的访问权限。理解归档流程中的关键角色和权限,确保组织数据安全且对正确的人可访问。四个关键角色:业务所有者、系统管理员、认证用户、终端用户。
业务所有者
业务所有者虽然不是 Salesforce 系统中定义的正式角色,却是归档流程中最需要识别的角色之一。业务所有者是主要利益相关方、对全部数据负最终责任的人,定义归档的业务需求和合规要求,并与系统管理员紧密合作,确保归档策略符合组织目标和监管要求。
系统管理员
系统管理员在设置和管理归档流程中扮演关键角色:设置认证用户账户、与利益相关方合作定义归档和清除策略、管理 Salesforce 集成的技术配置、审计归档作业性能并按需调整策略、确保遵守法规要求、通过创建权限集(或给用户账户添加现有权限集)管理终端用户访问。
认证用户
在 Archive 中,认证用户(authenticated user)指一个系统用户账户——通常是单一、专用账户,具有促进 Archive 与 Salesforce org 技术连接的特定权限。该账户由系统管理员创建和定义,拥有查询 Salesforce 记录、在 Archive 与生产 org 之间访问和移动数据、以及执行归档所需系统级操作的权限。
终端用户
终端用户是组织中因各种业务需求(历史参考、报告或合规审计)需要访问归档数据的人。他们的主要角色是查看和搜索归档记录,在需要时检索所需信息。
Archive 中的权限
Matt 熟悉 Salesforce 权限集(permission sets)——一组授予用户特定工具和功能访问权限的设置和权限集合,在不修改核心用户配置文件的前提下扩展用户配置文件之外的访问。权限集加上一些额外安全设置,在确保 Archive 用户能访问所需数据方面扮演重要角色。
系统管理员权限与考虑
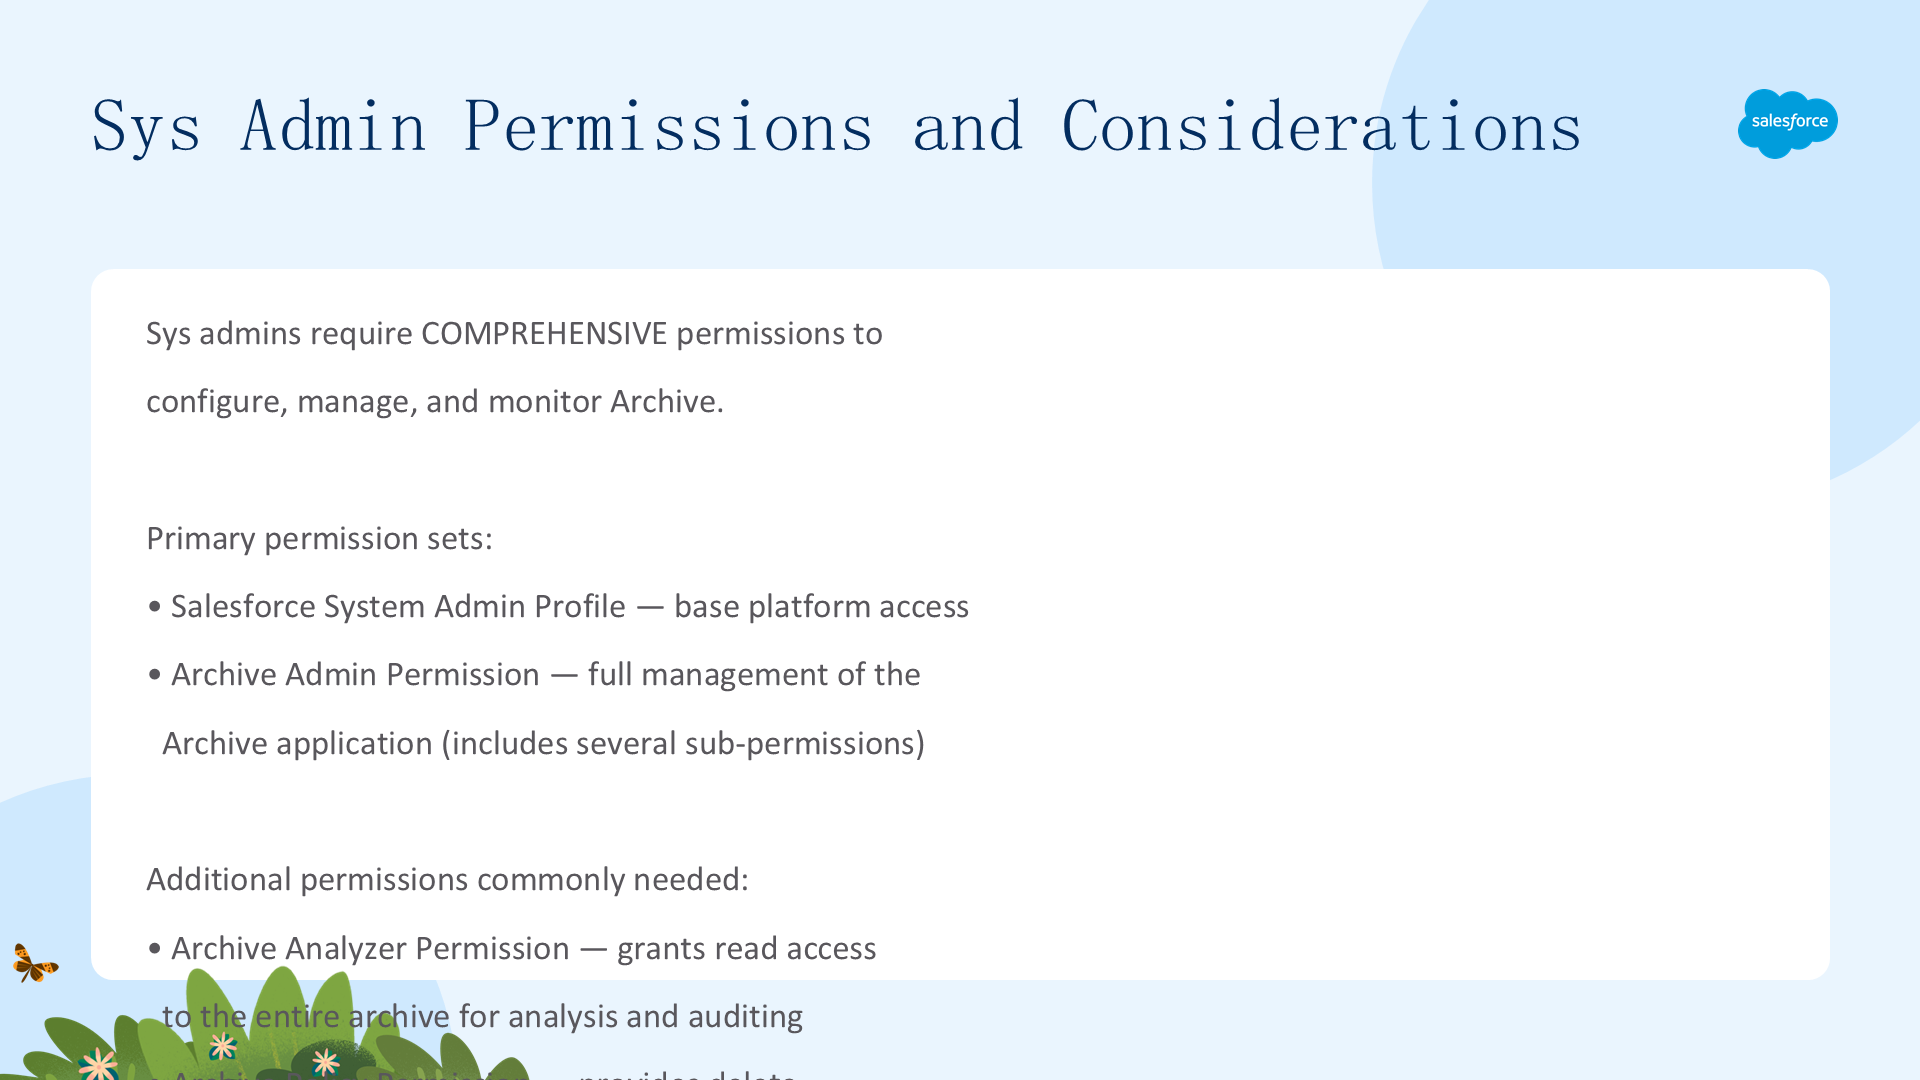
系统管理员通常需要一整套权限,全面配置、管理、设置、交互和管理 org 中的 Archive 产品——从设置归档策略到监控和管理归档数据。主要所需权限集是 Salesforce System Admin Profile 和 Archive Admin Permission;可能还需要 Archive Analyzer 权限(授予整个归档的读访问)和 Archive Policy Permission 集(提供删除能力)。系统管理员还可以为其他角色创建和分配权限集,定义哪些用户能查看、管理和取消归档数据。
字段级安全
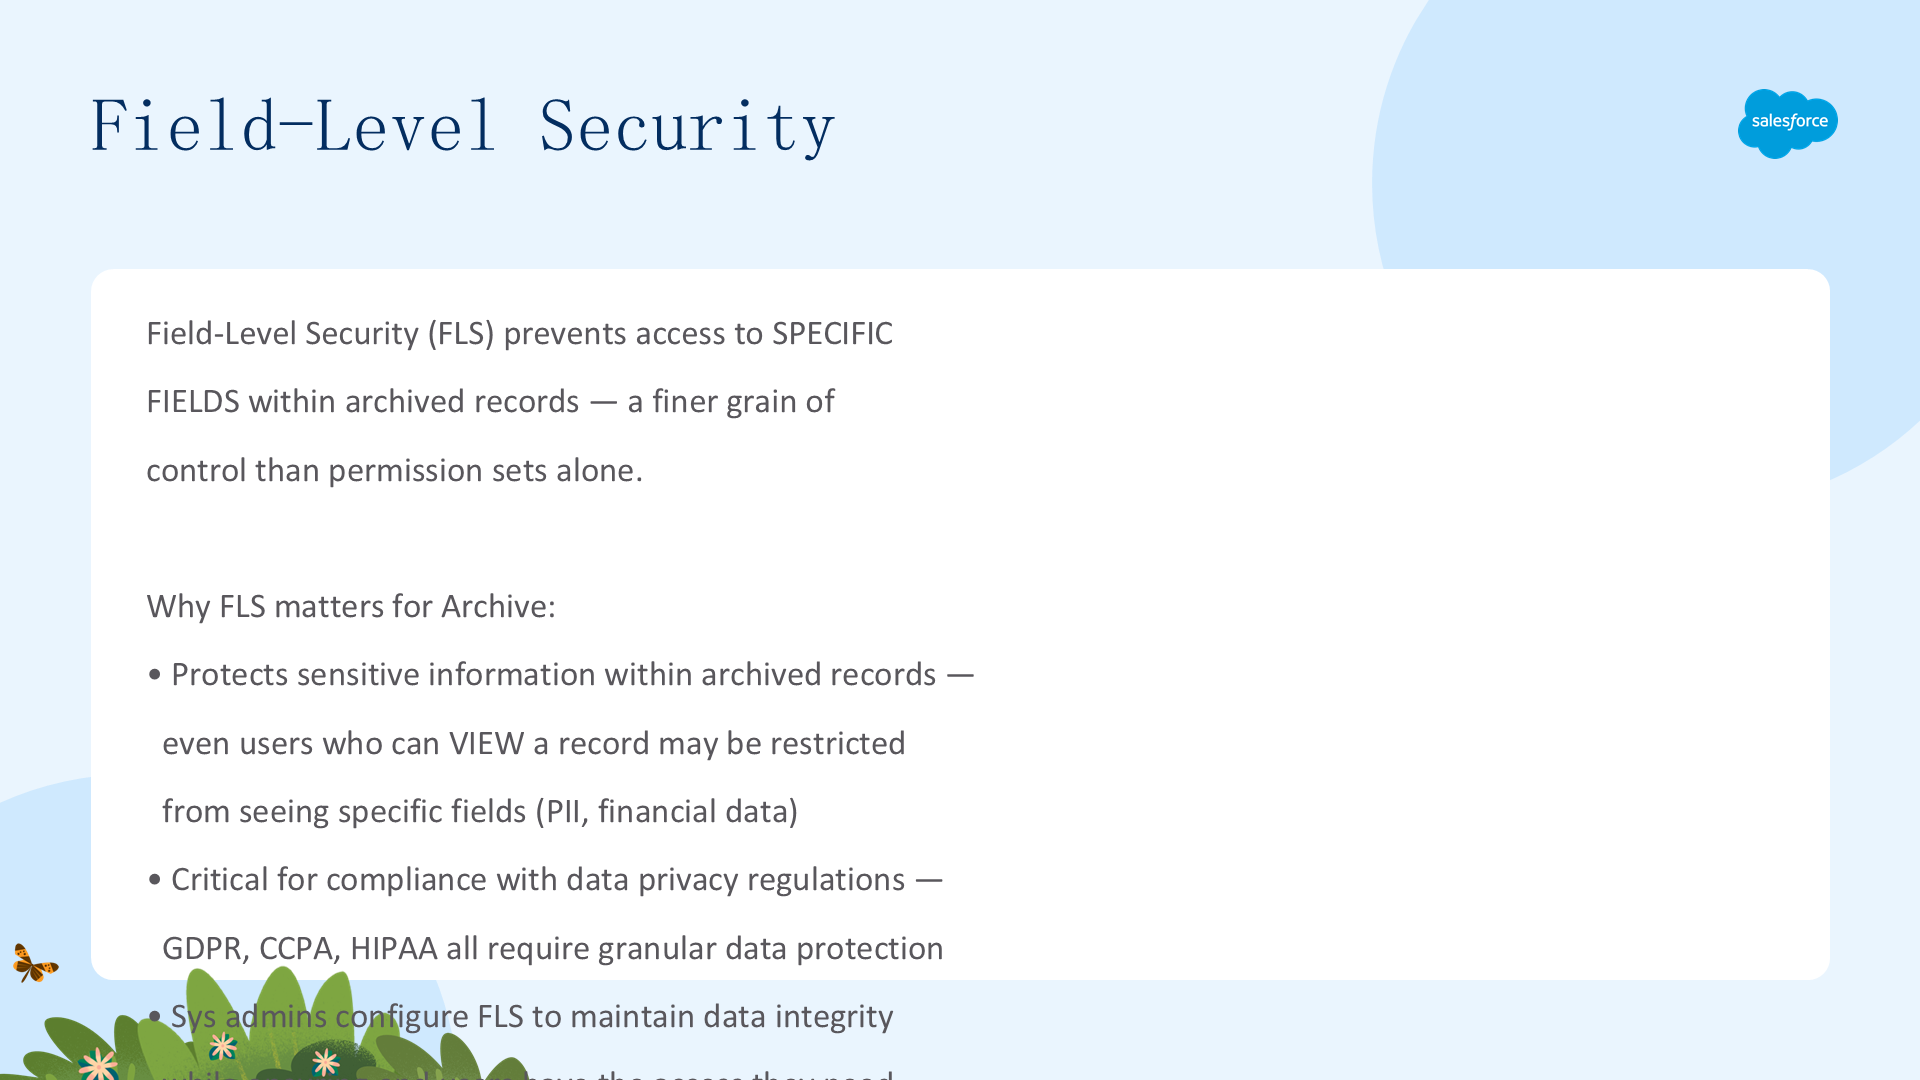
除权限集外,系统管理员还需要字段级安全(Field-Level Security,FLS)设置,用于阻止对特定字段的访问、确保用户只看到有权访问的数据。系统管理员配置 FLS 来保护归档记录中的敏感信息;FLS 设置对数据隐私法规合规尤其重要。精心管理 FLS,能在维护归档数据完整性和安全性的同时,确保终端用户拥有完成任务所需的访问权限。
认证用户权限
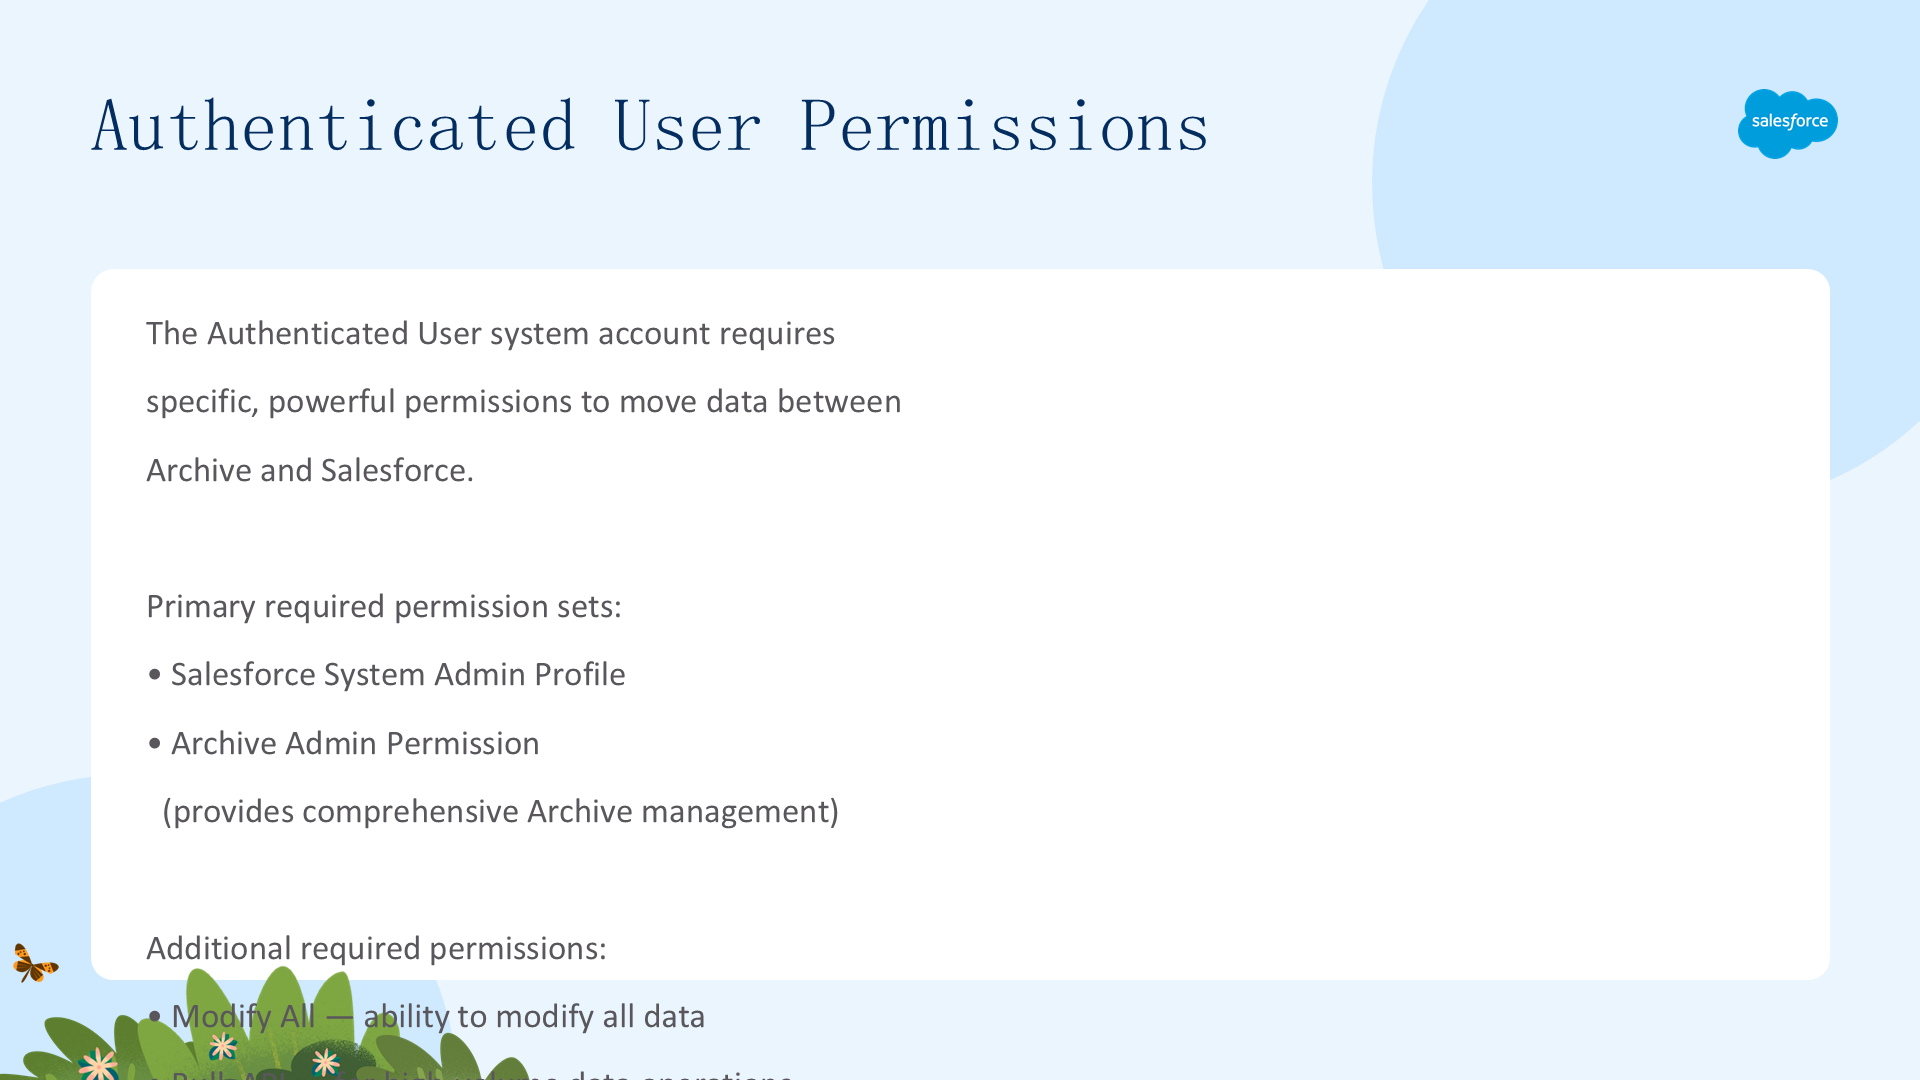
认证用户拥有访问和管理归档数据的特定权限,由系统管理员定义,可包括搜索、查看和取消归档记录的能力。所需权限集视具体实现而定,主要包括 Salesforce System Admin Profile 和 Archive Admin Permission,此外还需要 Modify All、Bulk API、Query All Files、Set Audit Fields upon Record Creation、Update Records with Inactive Owners 等权限。建议授予认证用户角色对归档对象所有字段的访问权限——若认证用户对某字段没有读访问,该字段值将不会包含在归档记录中。
终端用户权限
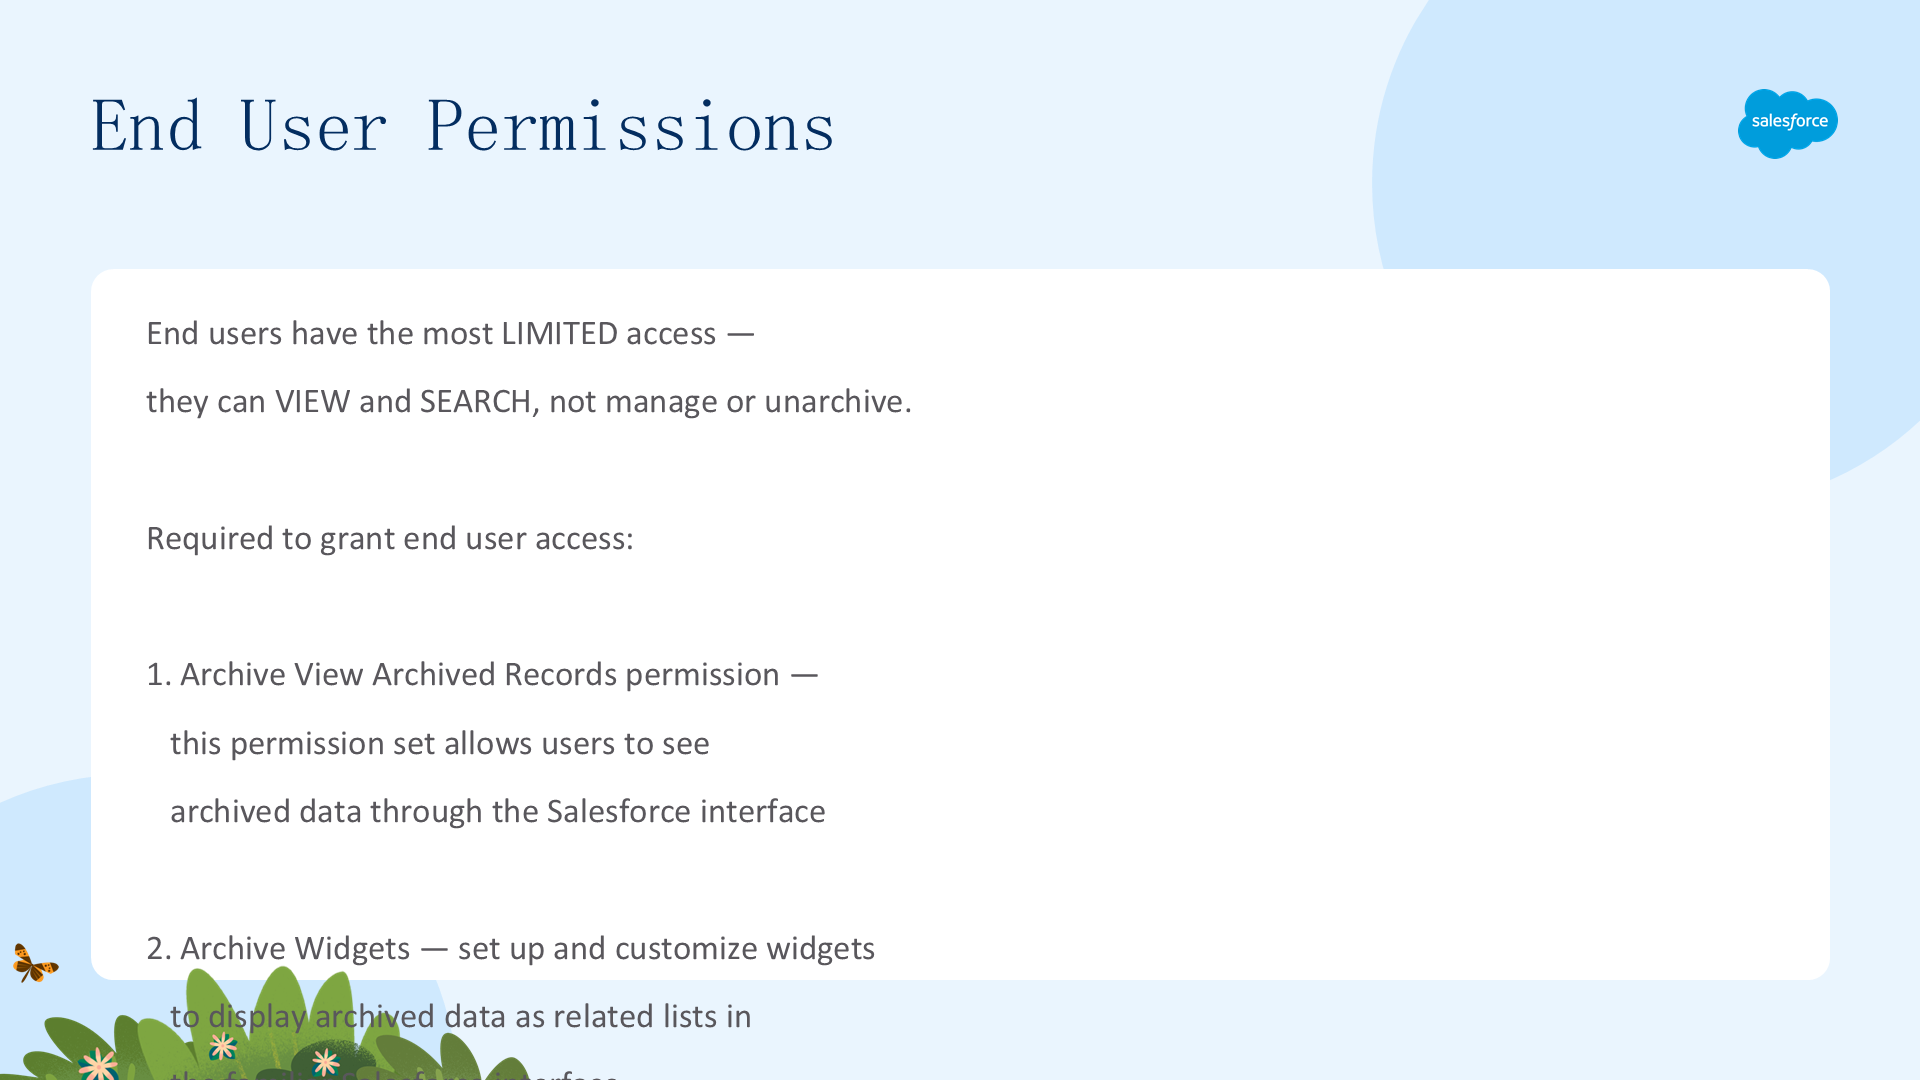
终端用户基于其角色和系统管理员设置的权限,访问归档数据的能力有限。通常终端用户可以查看和搜索归档记录,但不能管理或取消归档数据(这些动作通常保留给系统管理员和认证用户)。要确保终端用户能搜索和查看归档数据,需做两件事:为终端用户提供 Archive View Archived Records 权限,并设置和自定义 Archive Widgets(以相关列表形式在 Salesforce 中显示归档数据)。在需要更严格访问控制的情况下,可以设置 widget 阻止用户下载文件。